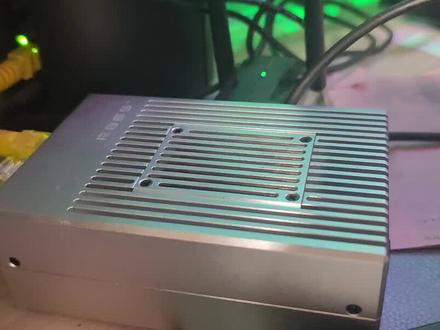
你以为这是一个硬核外观的路由器,其实它是一个自带吩咐网口的软陆游。你以为软陆游? oppo nwvit, 只有极客玩家才能玩的转小巧机身,强悍的硬件,他又是一台 windows 小主机, 他是国尾二八六 f 人凤,绰号万兆小房炮,只是用来安装广告屏蔽、远程下载等插接,属实大材小用,三个二点五机接口已经超过了绝大多数旗舰旅游。而另外两个万兆光口,稍加配置就可以轻松让宽带突破千兆平静。 拆开盖板,加装一条固态硬盘,再配合键盘鼠标,现在你就拥有了一台 v 十一小电脑。可别小瞧这款 m 六零零五处理器,配合十六 g 运存,跑个八 k 视频都是小意思。装个风头效果,修图设计也 是不行,甚至不定用上不少独立小游戏,一样可以流畅体验小手机的玩法还有很多,一台就能让你打开新世界的大门。

粉丝22.6万获赞891.4万
相关视频
 01:04查看AI文稿AI文稿
这是一台二八六 s 小主机,英特 x 八六四核处理器,十六 g 的内存,六十四 g 的 emmc 硬盘,主系统安装 pve 作为虚拟机的速阻机,整个虚拟机没有一台 windows 系统, 整个虚拟机安装 linux 系统,用于学习和上网使用。当然也有游戏服务器, 将网络游戏变成单机游戏。这是渗透 s 系统,远程主要操作这台系统, 该系统下可以访问虚拟主机,也可以访问群辉系统。 open w r t 主要用于拨号上网,也可以访问游戏后台,相当于游戏服务器,同时也可以访问迪拜系统,同时也运行 深度系统。这是我们熟悉的五斑兔系统,做渗透测试的卡林系统,也可以运行游戏客户端,网游变单机,全服畅快一个人玩游戏。
88网络小哥威少 02:23查看AI文稿AI文稿
上一期视频呢,给大家介绍了 r 八六 s g 一跟 b 一的版本,而且呢简单的给大家介绍了一下基础性能跟网络性能的测试, 由于视频的长度呢,其实很多内容呢我们是没有放出来的,那这次呢我们顺便给他拆解一下,那给大家介绍一下其实在 r 八六 s 上最有意思的这个拓展套件。那顺便呢也教大家一下如何在家里有两条宽带的时候呢,在 openwrt 下设置双泵口,亮度聚合。 哈喽大家好,欢迎来到金水神技能,我是金水, 现在啊八六 su 两种拓展套件,一个是 p 系列的拓展套件,你可以拓展出一个无 线网卡的接口跟一个 m 点二的固态的接口。另外一个呢是 g 系列的万兆的套件,你可以拓展出一个 m 点二的插槽和另外两个万兆的光口。首先我们先拆开我们二八六 s 四边的四颗螺丝,然后我们拿出我们的主板,大家可以看到著名型号的这个贴纸, 两个排线的接口和两个风扇的电源接口,一个 rtc 的电池接口,一个 tf 卡的插槽。另外一个呢就是主板的供电口, 本来呢电池呢是放在正面的,因为空间不够,我怕装不下我这个套件,所以呢把电池呢粘到主板的正面了, 这里面有一个裂痕,这个就是我之前抠他的时候不小心给抠坏了,大家在安装排线的时候呢,一定要记得要先往上推才可以释放排线,要像我之前那样硬摆的话,是非常容易损坏这个接口的, 白坏了。 b 的版本呢,其实只有自带四 g 内存跟十六 g 的 e m m c 本身呢,你是不可以加装硬盘的,那你也只能把它当软漏油来用。之后呢,我就加装了一个 p 版的拓展套件,拓展出一个二二三零的网卡和一个二二八零的 n v m e 的插槽, 加装上系统跟天线之后呢,他就会变成一个自带 wifi 的无线小手机了。我们之前用的这个 p 版的套件呢,同样可以把它替换到地板上,不同版本的套件呢,是可以互相切换的,即便你开始买的是最基础的 b 一的版本, 后面呢你也可以增加套件,之后呢升级的空间呢还是非常之大的。
34JS神技能 00:34查看AI文稿AI文稿
全新国伟二八六 s 迷你主机 p 系列、 g 系列换新首发,采用 inter n 五幺零五 n 六零零五处理器,美光内存全里外壳与工业齐片设计,带来强劲运算体验, 支持 windows opener 软件,用于办公软路由工业控制,是即刻与发烧友网络升级首选,累计销量一万台,全球首款口袋级双万兆超级迷你路由,网速拉满,专业研发团队原创,匠心设计,做国产迷你主机 top 品牌。
 03:31查看AI文稿AI文稿
我得承认,这 open wrt 刷来刷去刷了一大堆,要论稳定,那还得是官方原版。所以今天我决定了,要把这台红米 x 六 s 给他刷回米 wifi 原厂固件。其实恢复路由器系统的教程 b 站上有很多,这期视频也只是因为我恰好要做这个事顺手给录的。本教程虽然不适用于所有小米路由器,但支持的机型也不少,如果这个列表里有你的机型, 那么你可以按照本视频操作。首先是准备工作,我们需要一台小米路由器,变美变装的都可以。列表我再放一次,上面这些机型都可以这么刷,一根网线,一根卡针,小米路由器修复工具以及路由器对应的官方固件。那么按照国际管理,这些东西我都已经放在了视频简介,点 点赞,快去看看吧。做完之后,接下来是第一步,下载工具和固件。打开小米路由器官网上方下载,接着点一下,下载这个小米路由器修复工具,完成后再点 room, 找到你的路由器型号下载固件。比如我这里是 x 六 s 下载这个。但注意有很多路由器的开发版固件,官网上是不提供的。如果你有获取 s s h 全 线的需求,或者刷完官方系统,接着又想再次刷入第三方系统,那么最好去一些论坛寻找开发版构建,例如衡山无线论坛。 x 六 s 有一个能直接开启 ssh 的开发版固件,我会把它放在附件表这里,我以官方稳定版固件来做演示。下载完成后,你会得到一个 brn 文件和一个 vip 压缩包。 brn 文件是路由器固件, vip 压缩包是路由器修复工具,需要我们解压出来使用。第二步,输入原版系统, 使用网线将小米路由器的烂口和电脑的网卡相连。注意,路由器是插烂口,不是 one 口。小米官方建议我们在运行修复工具前关闭杀毒软件,但我实测在开启火龙和 windows defender 的情况下刷机 是没有问题的。找到解压出来的小米路由器修复工具,右键与管理员权限运行。点击浏览找到你刚刚下载的 brn 格式固件包。下一步,选择你连接的路由器的网卡。注意,这里的网卡可能会有一 大对,因为某些软件会创建一些虚拟网卡,比如虚拟机。当然如果选错了也没有关系,因为错误的网卡是无法进行下一步的。 我们选择正确的网卡,点击下一步,软件上会提示你操作步骤。用卡针按住路由器背后的 reset 空,然后通电开机,等待路由器前面的黄灯开始闪烁。松开 reset 空,然后修复空 就开始跑进入条了。稍等片刻,路由器的蓝灯开始闪烁,这时拔掉路由器电源,再插上路由器就刷机成功了。整个过程又快又简单。接下来来聊聊为什么我要把 x 六 s 刷回官方系统。首先当然还是稳定性的原因, 欧喷 wrt 不管是怎么定制优化,稳定性始终是不如官方原版的欧喷 wrt 虽然可以搞各种花里胡哨的插件,但 x 六 s 的极限性能也就那样,真要用的爽,买个性能强悍的软路由,挂成旁路由才是正道。另外,我发现 x 六 s 的开发版固件是可以直接装稀有卡西的。 没错,只需原版系统就能拥有霍格沃兹环境,最骚的是系统升级更新还不影响插件使用,这直接就爽飞天了。好吧,只可惜这一部分的内容没有办法做成视频。本来我还期待 在 x 六 s 能有更多的第三方系统,结果这么一年多了,搞来搞去还是 openwrt。 嗯,来吧,本期视频就到这里,我是莫老师,我们下期视频见。
1900在下莫老师 15:49查看AI文稿AI文稿
嗯,前几天呢,我不是出了一个 h 二八 k 软度油刷 open w r t 的一个视频吗?在视频的结尾我也对大家说了, open w r t 呢,它不仅可以刷入一软路油,还可以刷入硬度油。今天的话呢,就给大家说一下怎么 刷。嗯,在你这个定位上刷这个 oppo n r t。 嗯,具体设备的话,我选择的话是小米,小米这个品牌大家都应该知道,除了做手机,其他都还可以有,像什么智能家居啊,等等啊,小米螺丝刀啊,这些都都可以哈。 嗯,还有一个小米还有一个 buff 的存在吧,就是他的刷机包特别多,这也应该可以算做是刷他一大特色吧,就是,嗯,小米就是为了刷机而生的,所以呢,为了方便刷路的话,我也入手了一台。嗯, ax 六 s 这个路由器啊,红米的 ax 六 s 路由器。好,现在的话,我就给大家讲一下怎么刷入这个 ax 六六 s 的这个路由器呢?怎么刷入? opnwrt 哈,好,首先的话,这路由器买完以后呢,我就已经插上去使用了哈,现在的话,我就给大家在电脑上演示一下怎么刷入 啊,这个我们打的 ip。 好,现在的话我就已经连接上电脑了。然后上一次有人说是看不清楚屏幕上写的写的是什么哈,这一次呢,我就特意的把屏幕放大了一点,然后之后大家也能看的更清楚一点。 嗯,首先的话是连接上这个路由器的网络,因为我没有插网线,所以呢,他是显示是上不了网的啊。首先的话连上路由器,连上路由器以后,嗯,查看一下他的那个路由器的 的 ip 就是他的后台 ip, 嗯, windows 键加 x 键,输入 cmd, 进入命题字符,输入 ip 查询命令 ipcofig。 回车以后你可以看得到这里有一个幺九二点幺六八点三一点一,这就是那个路由器的后台了,然后我们打开浏览器 输入幺九二点幺六八点三一点一啊,回车。进入以后呢,输入环境密码,密码的话是应该是你自己设的,我的内设的话是一到八, 好回收。进入以后呢,进入到了那个,嗯,路由器的一个后台管理页面哈,然后之后呢,现在的话我们就开始给这个路由器,因为他自带的一个系统哈,他是一个,大家可以看一下, 他是一个稳定版,在这个位置点开稳定版 系统状态,嗯,幺零点五七,然后呢?系统版本,这是他的系统版本啊,现在的话我们要给他,嗯,重新刷入一个,刷入一个胎发板啊,手动升级, 然后就能选择我想要的文件,我的这个,呃,开发版部件在这个这个盘里面去,在地,在地盘的对双击,这这一个就是他的一个内测版部件,大家可以看的更清楚一点。这里, 好,我们刷进去点开始升级,然后你的路由器就开始升级了,升级完以后以后他会重启一下路由, 好,当你的那个路由器出现蓝灯的这种情况,因为刚开始在刷入的时候,他是出现的是一个红色的灯啊,然后出现变成红灯,变成了蓝色的灯。以后呢,我们再重新就已经代表着刷好了, 那时候呢,我们就打开你 wifi 点, com 二九幺六六八九三一九一。 好,进入了那个路由器的一个后台,后台以后呢再去输入我们刚才设置的密码。 好,大家可以看一下现在的路由器的这个 已经变成胎发版的一点二点七了,当然是一零点几,对吧?好,现在这已经胎发版了,现在的话就可以随性的进行一个刷入了。因为路由器这个系统呢,它是基于任尼克斯上面的,所以呢想要刷入的话,相当于是原理的话,就是相当于把一个 open 大家提的一个插件呢 上传到这个路由器里面去。那怎么上传呢?那你的是里面的上传协议的话,都是通过 ss ssh 这个这个协议来进行上传的哈,那怎么去刷这个呢?首先我们打开我们的刚才要打开的一个东西,那个文件夹,可以看到 这个就是一个 open w r t 的 as 六 s 的一个渡劫包,我们打开看一下的话,可以看到有三个文件夹, d 的文件夹 for, 呃, as 六 s 当 for 这个 for 的话,它是一个。嗯,大全包,就是有很 多的插件,里面附带了很多插件。下面这个 mini 呢就是类似它是一个金钱包,嗯,只有部分很少的插件,简单来说就是这个功功能比较强大,这个只是一些基本的常用的一些部件, 下一个才叫底包, open wrt 的一个底包。好,现在的话我们需要把这个底包刷入到路由器里面去,那怎么刷入呢?打开一个软件, 返回上一层,打开 mobax 六这个软件,我们打开一下好点。运行 以后打开的时候呢,我们打开左上角第一的,打开 p clan, 嗯,主机名是让他你的路由器的 ip 地址,幺六八点 幺九二点三,一点一。嗯,用户名是入 好的,然后我们也,嗯,进入了这个页面以后呢,就已经成功的连接到了路由器的后台,然后现在需要获取他的 ss 的一个权限,输入的话就是相当于要登录一个账户一个密码,他的账户的话是 root rot, 密码的话是算出来的话,密码在这个位置 啊,回车你会出现一个大大的 r u k, 然后之后呢现在给大家说一下这个密码是怎么算出来的吧。嗯,这密码怎么算出来的话需要听, 嗯,需要的话就是一个 任性屁股底下有一个标签,上面写着 sn 叉拉巴拉巴拉一大串的数字,就是这个,我们路由器的人的整码是这个,然后把这个 sn 码输入到这个网站上,这个网站这个位置,然后最后呢还有返推出一个 ss 去你的密码,然后都把它复制, 三天过来就可以了。现在已经是连接到了,尽量的话已经是连接到了这个路由器了,这边只能算说是连接到这个路由器,尽量的话是需要获取 sh 的一个权限,怎么进行去获取呢?就是需要把这段代码这三条权限的一个命令啊,好了, 把复制粘接进去这些代码,这些命令你不用知道他怎么意才艺啊,但是呢就是还要用的到。好,按一次回车好获取第一的,然后返回过来,再按一条 自信,第二天 其实最辛苦。 好,现在就已经是可以了哈,然后现在我们把打开,打开 sh, 嗯,输入你的 it 地址,幺九二点幺六八点三一 一。呃,密码的话是 好,密码,就是刚刚你算算出来的那个就是密码是这样子的,这种 好,现在这里设计的,我就随便设计的,简单一点的吧, 设置一下。 好,现在已经进来了,然后你能看得到就是你的领路由,你能查看到领路游戏上面的一些记录文件了。好,现在我们又要 的话就是一个 ten p e m 文件,这个的话是需要把你的这个 open 打开 i p 的一个底盘性上传到这个文件夹里面的,我们点开它,然后点上传文件 了。爱情 来放手了,后悔的只是回忆的夜夜和爱却分开又怎么 怎么了? 说好的 是好 哦,尽量选择第二项 scp。 好,点开以后你也能看得到。这上面的话也出现你这个路由器的真本的软件那些文件了,然后就打开它,然后找到一个 t m t m e 在这里,然后在这里进行了上传,然后我们看一下我们这个文件有没有,有没有上传上去的。对, 突然看到我们刚才上传的几包已经上传上去了。好,现在的话我们就先把它关掉。 嗯,等待路由器从蓝色的灯, 呃,从纯色的灯变成蓝色的灯以后,并且常亮以后呢,就代表这个底包已经刷入完成了。然后现在的话我们就需要打开台下这个路由器的后台,是不是成功的把从那个,嗯, 有 wifi 的一个后台变成了一个 open w r t 的后台,然后再打开浏览器输入一下,嗯,他的一个目录,目录是什么呢?就是,呃, 幺九二点幺六八点六点一吧?好像是,我记得是六点一。呃,不知道的话怎么查呢?哈,就是打开 windows 键加按键输入 cmd, 然后之后呢, ip 可以查一下, qfip 看一下,可以在这里查一下,或者转换一点。一,如果说是你通过中间有个转接成,交换积压等等类型的话呢,可以输入另外的命运,但是我没有连上,就是另外的命运是这个。 查一下你访问这个百度这个网址的时候经历过哪些路由器,我们输入进去一下,因为我这里连网都没有连,所以他无法解析到,所以呢,一般来说的话,出现第一个的那个就是路由器的一个后台的 ip 啊。好,这就是进入,我们先进去,呃,用户名入 密码 password。 这进入以后我们会发现,哎, open w i t 已经刷写进去了。既然已经刷写进去了,但是我们看下有没有插件,好像连个插件都没有啊,这肯定不行啊,对不对?那好,问题也就来了, 我们打开刚刚我们看到的,我们打开我们刚刚解压出来的一个物件。哦,会发现,哎,我刚才说这两个仙女有没有区别?什么区别?就是 four, 它是一个大全,功能大全的,很大的一个, 就是几乎把所有用上的插件全部集齐了的 mini 就是一个简洁包,所以呢,我这边的话就默认选择这个这个 for 这个 铺垫包吧。好,怎么进行一个插入他这个插件包呢? 么么哒。 我们 点击系统剪辑升备份与升级,然后 刷写新部件,选择文件是这里面的,我选择。
25天柯 03:00查看AI文稿AI文稿
无废话,爱折腾,今天只需两分钟,带你将红米 ax 六 s 路由器刷成 opened。 第一步,解锁 tellnote wifi 连接 ax 六 s 登录路由器默认地址幺九二点幺六八点三幺点幺。右上角选择系统升级 手动升级,选择文件,选择提前准备好的内侧版镜像文件。一点二点七,点击开始升级。 耐心等待五分钟左右, later 等路由器再次亮蓝灯, wifi 重新连接 ax 六 s 登录路由器页面后有 only for tasks 的水印字样标识,则说明内侧板刷机成功。 第二步,计算 root 密码网上所说的网站这几天失效了,所以我们使用离线版计算。双击打开小米 sn, 点 html 文件,在路由器页面 右下方复制阿三号,填入网页,点击计算,这是就得到了 root 的密码,我们先复制保存密码。 第三步, tellnet 连接路由器工具推荐使用 mobile boxton, 百度搜索直接官网下载,顺便提一句,所有软件能官网下的尽量官网下载,养成良好习惯。点击 section, 选择 tellnett 用户名录密码,填写刚才计算出来的。登录成功以后分别执行下面三条命令。 第四步,使用 ssh 连接路由器并上传 factory 固件。 同样使用上面的工具,连接时选择 ssh 用户名密码和上一步一样, 然后左侧点击 sap, 再点点 点点,再点击 tmp, 进入 tmp 录录,最后点击上面的上传标志,将 factory 固件上传到 tmp 录录, 再在命令行执行这条命令,稍等一会,路由气会自动重启。第五步,刷入 opened 固件, 等路由器亮蓝灯,选择 wifi 连接 open 五 g 使用地址,幺九二点幺六八点六点幺登录用户名, rot 密码, password 登录后选择系统备份升级拉倒最下面取消保留配置的勾,点击选择文件, 然后根据自己需求选择镜像,我选择付,点击刷写固件会调到验证镜像界面,最后点击处理,等一会路由器重启完成变为蓝灯 a few moments later 继续选择连接 opad 五 g 再次在浏览器输入幺九二点 幺六八点三幺点幺用户名, rot 密码, password 登录,然后选择网络无线可以看到二四 g 和五 g 两个 wifi, 选择基本设置修改 wifi 的密码,修改完成后重启。 最后你的将光猫烂口的网线查到 ax 六 s 上的 one 口,即可使用最后配置的小猫咪等其他插件。另外再没有 ipv 六的需求的话,建议关闭 ipv 六。最后祝大家生活愉快,喜欢就点个赞吧!
329一壶酒 04:29


