华为防火墙usg6510e配置教程
大家好,我是曹哥,我又来了,今天一起来看看防火墙。华为 usg 六五幺零一,它是多端口企业级 ai 防火墙,也有客户叫它是安全网关。这个型号是桌面型的,包装看着很大,但实力上它的主机是比较小巧的, 主打的就是一个高效方便。曹哥这边长期大量收购华为 usg 系列的桌面式机架式企业及 ai 防火墙,有货的朋友可以联系。
粉丝3503获赞9481
相关视频
 13:27查看AI文稿AI文稿
大家好,我是新萌教育的麒麟,今天呢,给大家录个小视频,就是关于华为 usg 防火墙的基本配置啊。 什么叫基本配置呢?就说你把这个防火墙配完之后,能保证防火墙下面的主机可以正常的返回互联网,哎,这就叫最基本的配置步骤。另外呢,大家注意一点,基本上现在国内外的厂家,呃,防火墙厂家非常多, 他们最基本的配置步骤呢?基本类似啊,当然有的例外,你像四科的 aic 防火枪,还有之前拆个炮的防火枪,他们的配置方法跟 华为的,跟三十网科的,跟申信福的,跟安恒的,跟天龙信的,可能稍微有点不一样啊。今天的呢,咱们说的是华为 usg 的防网枪最基本的配置步骤,四步,我先 给大家把这四步写出来。第一步呢,我们要把接口划分到安全域与划分的安全域。 什么叫安全浴呢?就是他是防火墙上面的一个概念,就是现在绝大多数的防火墙厂家,基本上有将近百分之九十九的防火墙厂家,他们都是基于安全浴的。 只要是基于安全域的防火枪,你在用的时候必须得把接口划分到安全域里面去,你不划分这个接口就是废的。当然关于安全域的概念呢,我今天不过多说,咱们今天主要还得给大家普及一下华为防火枪的基本配置。 呃,接口划分安全域之后呢,你要给接口配个 ip 地址,并且配置 ip 地址,这是第一步。第二步呢,我们要做的就是陆游,要做陆游就是你防我强,有能 能力把内部主机的数据包发到互联网上去,那什么叫有能力呢?方光枪,他也是具备三层路由功能的设备,那既然要转发,他得有路吗?他得知道怎么转发,对吧?所以说待会我们要写路由,但主要是缺省路由, 缺少路由,你也可以说成是默认路由。然后第三步。第三步大家注意。呃, 对于我们平常来说,我们上网的时候,我们的电脑,我们的主机都是在我们企业内部,或者在我们的家庭内部,而我们电脑上面的 ip 地址基本都是私网的 ip 地址, 你要想返回互联网的话,你需要,呃,让互联网上的主机给你返回流量的时候,肯定不能直接返回给你的主机,为啥呢?因为你的私网地址咋办呢? 这个时候我们要做一项技术,叫做 aat, 叫网络体质转换,也就是说你内部的主机,你公司内部的家庭内部的主机,返回互联网的时候,你要 把你这个数据包原 ip 地址,也就是四网地址转成你出你那个出口设备的外网口地址,而你出口设备的外网口地址正好是一个公网地址,这样呢,互联网上的设备就可以对你进行正常的响应,可以对你经回报,可以吧? a e t 啊 啊?第四步,策略,大家切记要注意一点,在防火墙上面,策略非常非常重要,默认情况下,绝大多数的防火墙厂家,他们是所有流量都不同的,注意,这是绝大多数。当然了,华为稍微有点类似。呃,不是华为稍微有点 例外。呃,并不是说华为的防火墙默认情况下所有的接口流量都不通,呃,也不是说他都通,这个有条件的,什么条件呢?我先不说,我先把这四步给大家简单演示一下,可以吧? 首先大家来看我这搭建好了一个环境,在这个环境里面呢啊,右边这一块模拟的是公司的内部网络,在公司的内部网络里面呢,一共有两个网段,这是福气的网段,这是办公的网段, 那中间呢?中间的红色区域是用来模拟互联网的,左边呢是用来模拟我们的家庭的。当然今天我们不管那么多,我们只需要在华为的防火墙上面,也就是 usb 六纤维上面做配置,我把这四个最基本的配置步骤给大家演示一 下,可以吧?首先大家来看,在这个图里面,内网接口记一杠零杠一,外网接口记一杠零杠零,连接服务器区的接口记一杠零杠二。所以我们要把这三个接口分别加到不同的安全域里面去,你比如叉式的, dm 类, angela 式的, 对吧?先加到不同的安全域里面去,给大家演示一下,呃,登录 的密码是 a、 d, m a。 然后我们通过 cmv 进入到配置视图,或者说系统视图。进来之后呢,我们要 先把接口划分到安全域,注意系统默认情况下是有四个安全域的。 dm 一般用来连接服务器区域,他叫缓冲区。凹槽式的他叫不 信任区域,一般用来连接互联网区域。刷似的叫信任区域,一般用来连接办公网络。 logo, 那是防火墙本地的,就是抵达防火墙本地的 logo, 或者防火墙始发的叫 logo。 下面呢,我先把接口划到安全域里面去,放中 chuas 的 a、 d、 d 音能 face 记一杠零,杠一,这样 g 一杠零,杠一这个口子就进入到了 chous 的安全域,然后放重 nxus 的 add 音能 face 记一杠零杠零, 这样一杠零杠零,这个接口就进入到了昂刷式的这个监狱发中电位 a、 d、 d enfes 记一杠零。二。好,现在呢,我已经把三个接口都划分进了对应的安全域,下面要做的就是给接口配置 ip 地址, 一杠零,杠一口的地址是幺九二点幺六八点一点一,二十四位。验码一杠零杠零。接口的地址是二零二点一,零点一,二十四位验码 一杠零杠二,接口的地址是幺七二点幺六点一点一,二十四位。烟马,看到没有?现在相当于我把第一步给做完了,接口划分的按键域,并且也配了地址。下面呢,我来做第二步配置,确省路由。这个简单 配置,千层路由 ip 如特斯坦特写八个零,吓一跳,是谁呢?吓一跳,那肯定是运营商所给你的那个网关,当然在我们这个环境里面是二零二点一,零点十,对吧?那千层路由也有了。进入到 第三步,配 nt 怎么配呢?大家可以直接对视 cr 查看所有的配置,在这里面你会看到有一个叫 nt 的策略,防火枪的策略非常多,看到没有,一大堆的 polo c 策略,路由什么安全策略,什么认证策略一大堆,这其实防火墙上面最重要的就是策略,各种各样的策略展现的要做的是 aat 的策略,所以说我进入到 ait pluss 里面来, 然后呢,我新建一个 nt 的规则,也就是说能够让内部主机访为互联网的,可以吧,叫如内蒙因特奈斯。 内部主机是谁呢?咱们现在为了让传世的区域可以正常的反映互联网,可以吧?所以我现在做一个 nt 策略,名字叫英特奈特。然后呢,我要去匹配流量,就 什么样的流量要被执行 nt 转换。大家来看,当流量来自于 xs 的这个安全意义,并且数据包他的原地址是来自于幺九二零幺六八零一点零网贷的,这样的流量我要给他执行 nt 转换。另外呢,我你也可以再限制一下这个 流量要去往的是哪个安全域,去哪呢?去往昂川似的,我才让你转,你去往其他的区域,将店铺里不给你转,可以吧?当然目的地的话,你也可以写下目的地址,咱们这个地方呢,既然是返回互联网,那你就应该写成暧昧,对吧? 当然你也可以限制一下服务哈,你像 http 的流量, https 的流量我给你转, snnp 的我给你转,拼的我给你转,其他的我可以不给你转。 我们可以用室外制作限制,但既然是上网的话,咱们这个地方就不做限制了,我直接做动作叫 x, 注意做圆 n t。 为啥叫圆 n t 呢? 因为对于 win 七来说,他访问互联网的时候,原地址是幺九二零幺六八点一点一百,他出去的时候要把原地址转成防火墙的外望接口,出去就是转的地址是原地址。所以说我们要做原 app, 关于 app 内容的非常之多,这个一两个小时也讲不完。这个正课里面需要讲啊,我记得需要讲了,一周的时间,一周三节课,每节课俩小时,内容比较多,所以今天呢,大家就 简单知道一下防火墙上面配置,上网的 nt 叫圆 nt 可以吧?那接下来的话,我们 选择 e z i p, 但还有其他选项啊,我只解释一下 e z i p 啥意思, e z i p 就说转成防火墙外部接口的 ip 地址出去可以吧?这样 ant 也做完。下面呢,我们进行到最后一步,安全策略。策略。安全策略的话呢,今天 我给大家简单解释一下,在华为防火墙上面,你内部区域在刷似的,然后互联网呢?在昂刷似的,你要是不做策略的话,这两个区域之间根本无法互通,默认情况下,任何两个安全与之间的流量是不同的。 当然安全策略我今天也不过多说。呃,内容非常多,下个视频呢,我给大家简单介绍一下华为安全策略吧。啊,今天这个由于视频比较长,我就不来单独介绍他了。 呃,默认情况下呢,就是防火墙上面,华为的防火墙两个安全翼之间的流量是不同的,你要是想让他通咋办呢?需要单独做策略去放行,可以吧?大家来看着,进到 sk 的 plass 里面 新建一个安全策略,假设名字叫 chuas 的,到英特卖的可以吧。接下来依然是匹配流量,流量从哪来呢?从 chuas 的安全域来,他要去哪呢?他要去往 oncha 似的, 原地址是多少呢?原地址是幺九二点幺零八点一点零网段,那目的地是多少呢?当然你可以不写,因为上网的话目的地是 m, 对吧?那接下来的话,你可以做一个 xomit 放行,这样子的话, 安全策略就算是做完了,对吧?这样做完之后,我给大家说这个问题,现在他就可以去访问互联网了,咱们打开问题,尝试去拼一下网关设备的幺零三点二三幺点一点十,这个接口地址,如果能拼通,那就代表成功了, 是吧?给大家演示一下哈,拼幺零三点二三幺点一点十,没问题吧?成功。当然你可以在华为的防火墙上面去查看一些信息,你比如 desplay 发奥 对,出来发奥三生推宝,查看他的绘画表。大家来看,在绘画表里面,我们看到有一条阿 cmp 的表象,原地址是幺九二点幺六八点一点一百, 防火墙呢,给你转成了二零二点一点一点一,也就是防火墙外网接口的地址,目的地呢?没有变,依然是幺零三点二三幺的一点十,对吧? 当然你可以查看这个绘画表的详细信息啊,我再拼一下吧,再拼一下,拼完之后呢,我给你们查看一下他的详细信息, 后面加上我 boss。 大家来看中间这一个表象,这个表象叫绘画表,就是我们刚刚用温漆发送出去的拼包,他所产生的绘画表来看协议 rcmp, 这是那个绘画的标示符。绘画二 d 流量呢,是从 chuas 的去往 runchax 的,这个绘画表的超时时间是二十秒,二十秒之后这个表象就消失了, 还剩下十八秒。数据包呢,是通过一杠零杠一这个内网接口,属于 xs 的接口接收的,他要通过一杠零杠零扔出去,那数据包呢?就被方向扔出去,下一条是谁呢?二零二的一点点十,下一条的麦克地址是 a bb cc 零零,三零幺零,然后呢,这个从 xs 的到英特奈斯的一共发了四个包,二百四十个字,接返回的流量呢,也是四个包,二百四十个字,接下面是数据包的原地址,被转换之后的原地址,目的地没有变, 端口号随机的。另外这是所这个流量所撞上的策略。好,本次内容呢,就给大家介绍到这个位置,下个视频呢,我再给大家介绍一下华为防火墙上面的安全策略,点击下方购物车学习更多内容。
512新盟教育琪麟老师 03:56查看AI文稿AI文稿
哈喽大家好,这里是网络专家 vlog, 我是你们的王老师。有很多粉丝朋友提问说我昨天呢买了一台华为的防火墙,他们的话在项目中呢也经常需要调试这个防火墙, 但是刚买回来的时候呢,因为对那一个命令还不熟悉,所以呢今天的话就教大家如何通过 vivo 来调试, vivo 呢就是通过我们电脑的浏览器来调试这个防火墙。首先呢我们介绍一下这个防火墙,前面的话, 他这里呢有一二三四五六七八,有八个千兆端口,那么华为的防火墙默认他的第零个端口,我们仔细看可以看到我们这根网线呢是接在 他的第零号端口这里,第零号端口的话,他上面的话是会有一个默认的管理 ip, 这个 ip 呢是幺九二点幺六八点零点一这个 ip, 那么如果我们需要外我调试这个防火墙的话,就需要在我们的电脑网卡那里 配置跟这个幺九二点幺六八点一点零,然后二十四位直往野马的这个网段同样的 ip, 这样的话我们就可以在我们的电脑上面来操作这个华为的防火墙,下面的话大家跟着我一起看是如何通过外婆来管理这个防火墙的, 刚刚的话我们已经把那一个线连接完毕了,然后呢我们点击我们的这个电脑的网卡,然后用 右键打开网络与共享中心,然后进入这个更改适配器设置,然后呢这一个呢就是我们的网卡,然后右键然后选择属性, 然后呢双击这个版本,然后这里的话我们就敲一个幺九二点幺六八点零点一百,只要是在这个幺九二点幺六八点零这一个段里面的都可以,然后呢确定, 确定了之后呢我们用 cnd 界面来拼一下,拼 幺九二点幺六八点零点幺,我们发现呢就可以跟这个幺九二点幺六八点零点幺来通讯了。然后呢我们打开我们的浏览器, 然后在浏览器里面输入 https, 幺九二点幺六八点零点一,然后冒号八四四三,这个呢是他的一个端口号,然后回车, 回车之后呢我们就通过 vivo 连接到华为的防火枪,然后输入用户名 odmond, 然后密码, 华为默认的那一个密码的话是这一个 a d man, 然后艾特一二三啊, 然后呢我这里改了密码,我改成了华为艾特一二三,然后登录, 登录之后呢这个就是我们华为防火墙的一个界面啊,然后这里面的话就可以配置我们的这个网络信息,包括接口啊,接口所属于的区域啊,这些都可以配置。 你要策略,这里就可以配置安全策略对象,就可以配置一些对象,包括例子对象啊,服务啊等等。 好朋友们,今天的视频呢就到这里结束了,如果大家喜欢我的视频的话,可以点击关注,再见。
531网络专家vlog 00:22查看AI文稿AI文稿
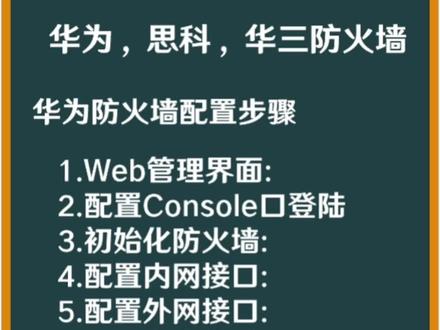
三十秒钟带大家学会防火墙的基本配置。第一,创建防火墙的信任区域,非信任区域。第二,配置安全域,把外网划分到 entrust 区域。 第三,配置安全策略,放行内网到外网的数据包。第四,配置 nat, 将内网发往外网的包进行地址转化。详细的十大配置教学,点击左下角链接即可免费领取!
299网络工程师王多鱼 03:11查看AI文稿AI文稿
哈喽,大家好,这里是网络专家 vlog, 今天的话我买了一台华为的 usb 防火墙啊,这台防火墙他的型号呢是六三零七 防火墙,然后呢他是有一个十记忆的端口,以及两个记忆的那一个光口,然后我们可以看一下这个防火墙的信息啊,大家可以看一下,然后呢今 天的话就把这个防火墙拆箱给大家看一下里面有什么东西。之前呢我已经把这个胶纸已经打开了, 然后的话我们可以看到它里面呢有保修卡,然后还有这个合格证,然后还有一个防 火墙的主机,这个主机呢因为他是桌面级的,然后的话还有一些零配件,他的电源, 还有这一个是他的接力线,在机柜里面的话一般呢都是需要有接力的,然后我们把这个主机拿出来看一下,好现 这一个在我手上的这一个呢就是华为的 usb 防火墙啊,他这个型号呢是桌面机的,我们可以看到在他这里的话是有两个万兆的端口, 然后有万口,有两个万口,八九号口是万口,以及有零到七有八个千兆口。 这个这个防火墙呢主要是用于小型企业,比如说五十人以下的一些企业用来用的。然后呢他是十二伏的一个电,我们可以看到华为的整体做工还是比较完美的,前面的话他是有一个玻璃镜面, 我们看前面的话他有那一个电源灯、系统灯、 usb 灯、云灯,以及他这个啊这个 sd 卡的这个灯, 这个防火墙呢重量不是很重啊,之前的话我在网上面的话也帮人家调试过很多这一款防火墙,他的那个反病毒能力啊,还有那个内容过滤等等的话,都是非常非常好的。 这个防火墙呢是华为的下一代防火墙,他是支持那个,他是支持那个 utm 策略的。后面的话我将会用这一台防火墙的话来做防火墙的实验,以及 给大家讲解一下防火墙的一些基本概念,让大家呢可以从零基础学习配置这个防火墙。因为 现在的网络的话,国家的安全法规定现在网络的话不能直接公布在外网,所以说现在的网络在前面一定要有一台这样的防火墙作为内网的一个安全防护。好,如果大家喜欢我的视频,请点击关注。
109网络专家vlog 03:19查看AI文稿AI文稿
哈喽,大家好,这里是网络专家 vlog, 我是你们的黄老师。今天的话帮一个朋友呢调节了一台华为的 usb 防火墙, 主要的话是帮他调三大运营商走各自的出口,他今天的话拉了两根线,一根的话是电信的,一根是联通的,那么他就需要说内网的用户访问联通的网站就走联通的链路,如果要访问那一个电信的网站,就走电信的网网络。 然后那么今天的话我们一起来看一下这个是怎么配置的吧。哈喽,大家好,今天的话就用一个实际上的防火墙呢,给大家来 配置这一个防火墙,配置多运营商出口选路的一个配置办法。首先呢我们呃登上这个防火墙,我们可以看到这个墙的一 些基础信息,包括设备名称,设备名称的话就是网络专家 vlog。 然后呢我们点网络这里点网 网络,我们就需要在啊这个防火墙的接口下面配置运营商给我们的提供的那个 ip 粒子,我们点进机一杠零杠一这个口里面, 只要在这个口里面的话,我们就选择这个虚拟系统安全区域,因为我们这个是外网,所以呢我们就选这个外网 ip 属于这个 nxx 区域, 然后在相应的 ip 地址呢填上他的 ip 地址跟直往野马,然后填上王冠,然后最主要今天就是我们需要选择这个多出口选项,多出口选项里面的话,我们选择这个接口所数出的那个运营商中国电信,然后呢把这个运营商路由勾选,缺损路 勾选,还有原进原出的这个也勾选,那么这个搜索运营商呢,需要我们来定义的,在哪里定义呢?首先我们还是点网络, 然后点这个路由,然后点智能选路,然后点运营商地址库,然后这里的话我们就可以把这个地址库呢下载下来,然后呢倒进来,那么就形成了我们的一个地址库,因为今天我们这边帮客户配的话,只有一个联通跟 电信的两条电路,所以呢我就只给他导了这两个,那么如果要导其他的呢,就需要我们在那个其他的 运营商地址库那里下载下来,然后呢直接就倒进来这个,呃文件的话我这边是有的。然后呢我们啊看一下配置完之后他的那一个 路由有什么区别?我们迪斯普瑞 ip 撸天推宝看一下导入了之后的话,他这个防火墙呢,他就在他的路由表里面就生成了这些 关于运营商的路由表,就是这个这一条,对吧?电信的路由,那么他就走电信的这个出口,都是一些地址段,这些地址段的话都是属于电信的,所以呢我们就通过路由的方式来实现, 那个电信的流量就走电信,然后联通的流量就走联通。相信这个需求的话也是有很多朋友呢在 在企业里面需要用到的。好,那么今天的视频就到这里结束了,如果大家喜欢我的视频可以点击关注,再见。
156网络专家vlog 00:45
 15:00查看AI文稿AI文稿
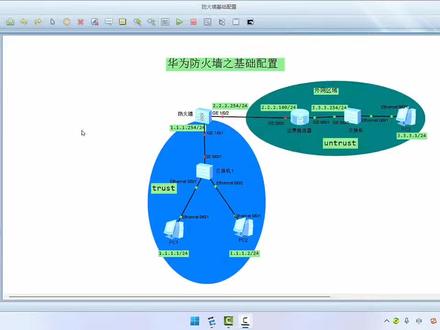
大家好,我是隐私网络的王老师,今天我们来看一下华为防火墙的基础配置。首先我们应该了解一个概念,就是安全域, 对于防护墙来说,他是通过安全域来进行隔离数据的, 通过设定不同的安全域来设置数据的转发方向,或者是通过策略。 那么在华为防滑墙里面有四种安全域,一种呢是 local 一个,另一个呢是 trust, 第三个是 untrust, 第四个是 d m z。 我在这里给大家写一下, 安全域分为 logo、 trust、 untrust、 不信任的还有个 dmz 这四个, 对于 logo 来说,它是指防火墙内部的,指防火墙本身,那么它就指 logo。 那么对于创斯的安创斯特,包括 dmz 呢,都属于各个接口对于 的所在的个区域啊,这里边要指定哪个接口处于哪个区域,那么接口下所对应的设备就会处于这个区域之中, 通常情况下各个区域之间他们的信息是不互通的,必须通过策略来进行放行。那么在这里给大家说一下这个防火墙的配置的流程。 第一步呢, 将 端口,这里是将方块墙的端口,某一个端口,将防火墙的端口划分到安全域。第一步 比如说在这里边,你比如说有二号口,还有一个一号口,如果他们分数不同的安全域的话,就要划到不同的安全域中去。 你像我们现在这个脱谱结构,那么对于我们这个这个区域,我们是作为一个 信任的安全域就是 trust, 那么这一块呢是一个外网,外网区域我们通常认为它是 一个安特色就是不安全的区域,当然了它内部呢就是一个 logo, 这里面我们还可以 再划分出一个区域来。你比如说一个服务器的一个集群,那么外部网络要访问这个服务器集群的时候,那么我们是为了能够让外部网络直接能够访问这个外部区域,但同时又要保证 外部区域不能直接通过我们这个服务系集群来访问内部网络。我们可以设置一个 dmz, 就是非军事化区,就是一个缓冲区域, 他相当于说外部网络可以访问这个 dmz, 但是 dmz 却不能访问我们的内部网络, 通常我们的内部网络都是一个 trust, 就是一代可信任的网络之内。第二为端口设置 rp 地址, 端口设置 ip 地址。 第三步设置路由,设置路由,那么这个路由呢?一般情况下我们要配着,就是配着他的默认路由。 第四要设置 nat, nat, 如果有必要的话,我们可以设置一个 nat, 你说我们内网内部网络的设 或者终端,那么如果要跟外部网络进行通信啊,我们可以通过地址转化的形式, 然后呢到达外国防护墙的外网口,把地址转化成更网的地址来给外国网络进行通信, 这是设置 nt。 第五个是要配置策略,配置策略,那么策略是防火墙中的一个非常重要的一环, 在这里边如果没有策略,那我们这个防火墙的各个区域之间,你就没法进行设置他们之间的这个数据通信,所以说他必须要依赖于这个 策略,对于方向来说提升的策略非常非常多,他这里边可以有 an 气策略,就是禁止转化的策略,也有安全的策略, 可以通过我们的命令来实现对房号权重各个策略的一个查询。那么现在呢,我演示一下 我们这五个流程,这五步,这个流程的五步怎么去操作。 那么在这里大家想首先先看一下这个拓谱结构,那么我们 把蓝色的区域作为一个信任区域,把绿色的区域作为一个非镇,非信任区域就是安 trust。 那么这里面一般情况是指外网区域, 我在这里边用一个边界路由器作为外网的一个边界,那么防火墙是处在我们内网的边界上,是我们这个边界防火墙 或叫出口方口腔 pc 一 pc 二,那么他们的 rp 地址段呢?是一点一点一点零, 那么在方法强和边界录取之间是二点二点二点零的网段,方法强的路由器的右侧是三点三点三点零的一个网段。 那么我们现在要做的首先第一步是将发货墙的端口划分到安全域,那我们先把这个启动一下,已经启动了啊 啊,现在他的数据你看了,目前来说这些数据是导通的,都是呈现一个绿色点,他们之间数据 相互之间可以进行通信,链路是通的,而对于这一段链路和这一段链路却是断可的。那么现在我们对方向进行一个配置,让我们的这台 pc 就是这个区域的 pc 能够访问 pc 三, 而且呢是以禁止转换的形式访问,就是说 pc 一或者 pc 二要要跟 pc 三进行通信的话, 我们要经过这个端口,谁的端口来一这一杠零,杠二上的这个二配地址转换成这个二配地址来进行访问,跟 p c 三的这些地址进行互通。 那我们首先来看一下第一步 还没起来,关掉,停止一下 启动, 他需要一段时间方,好像启动稍微有点慢, 哎,起半天, 嗯,这个起来了,这个都没问题。 好,那么他的用户名默认情况下,华为方法强的 usg, 这应该是 五零零,他的用户名是额的密,密码呢是大写的 a d m i a, 小写的就大写 a, 开头艾特一二三, 那么他让你去这个密码需要修改,需要,要不改变密码? 先输入这个老的密码 a d m i n i 一二三, 然后改成新的密码,我们改成小写 a d m 啊 a 一二三 a d m i n i t 一二三。 ok, 已经改动成功了,我们进入到钢化条里边,我们把这个信息啊,防止这个信息出现在滚屏, 我们把它这个信息提示去掉,按住一放, 可以了。那么我们现在呢,把一号口,二号口分别划分到 chance 的区域和安 chance 的区域就是第一步 int j, 先进入到区域里边儿,把它加到区域里边儿啊。 fire firewall, 先把它一号口画到信任区 trust, 然后 add 添加,添加哪个端口呢? 印特这一杠零杠一,是不是这一杠零杠一?这一杠零杠一。对,我这样笑, 好,我们再进入到安卓子区域 zol on trust i int j 一杠零杠二。 那么现在我把这两个端口分别划到的 创始区域和安创始的区域。第二步为端口式 rp 地址,那我们现在 为他们分别配扎出记者 yent j 一杠零杠一 rpadd, 当然这你可以补全啊,用命令应按踏板键补全命令。 然后呢是一点一点一点二五四,一点一点一点二五四,压码长度是二十四位二十四, ok, 那么我们这一个地址就设置完了。 yante j 一杠零杠二,配着他的 rp 地址, rp ddd 是二减二减二五四,二减二减二减二五 四二十四位严码好,可以 it 对错,那么现在第二步就配置完了。第三步是设置路由, 那么这个路由啊,通常我们会设置一个默认的一个静态路由,那么在这里大家可以看我们设置这个静态路由呢? 嗯,我们内部网络如果要访问外部网络,那我们这里边就是要到达这个网络,你比如说我们要到达三这个网络,因为对于方向来说,他直联网络是 二点二点二点零网络和一点一点一点零的网络,这两个是直连的,不需要我们设置路由。那么对于这两个,对于这个三点三点零这个网络,他是他不是直连的,所以说我们要设置一个路由, 当然你可以直接写目标的路由,也可以设设置一个默认的路由 ip root root static, 然后默认陆游零点零点零八个零啊,零点零点零,零点零点零点零,雅马呢,也是零点零零零点零,然后呢他的下一跳,下一跳呢,我们就把数据包 传给谁了,创建这个边界路由器的零杠零杠二号口,那就是二点二点一百,所以他的下一条就是二点二点二点幺零零。 好,那么现在他的默认录由已经设置完毕了。 no。
183黑格·AI研究院 01:15查看AI文稿AI文稿
哈喽兄弟们大家凌晨好,现在是凌晨十二点十五分啊,我是心目教育康 sir 啊,给大家录制一个明天我们晚上的预告啊。明天晚上的时候,我们来讲讲安全知识啊,讲讲 usp 防火墙啊,防火墙片啊。因为这两天的时间的话,我们一直偷菜 聊路由协议是吧?我们讲了三天路由协议,我觉得大家听的肯定是云里雾里, 我也讲烦了。哈哈哈哈,好吧,太难的讲不了,太简单的就变得没意思了啊。所以我们明天换一个方向,我们学一些知识,明天我们了解一个恰 ust 防火墙的技术 啊。当然了,他并不仅仅针对华为的 usg 这个系列的产品啊,但除此之外的话,所有的防火墙产品的属性方向是一样的。那很多同学们的话,企业里面都有防火墙对吧?有的企业里甚至不买 路由器使用方向。那这个东西具体来说,我们在公司里,在企业中怎么用?他能解决什么问题对吧?有什么好处?好,有什么功能啊?我们明天晚上八点钟准时开播。好,如果大家感兴趣,点击 屏幕上方的预约啊!好,然后我们明天晚上八点准时见啊!不,今天晚上八点啊,今天晚上八点准时见吧。好,拜拜。
 00:09
 03:28查看AI文稿AI文稿
哈喽,大家好,这里是网络专家 vlog, 今天呢主要教大家防火墙的基础知识,今天的话主要给大家介绍一下防火墙上面的接口以及接口所属于的安全区域。 在防火墙上面的话,我们把这个框呢当做一个防火墙,然后防火墙上面的话有有很多接口,这边的话我们可以看到有一二三四 五六六个接口,然后默认的话防火墙上面呢就已经有了 x s 信任区域以及 m x, 还有一个 dnj 区域,这三个区域呢默认都是有的,然后的话我们的接口 一二三四五六,如果新买了一台防火墙回来的话,他这一些接口的话都是属于这个 x 区域的,然后呢我们就需要把接口划分到区域中,如果我们是接互联网的话,比如我们这一个山口接的是这一个互联网, 那么我们就可以在防火墙上面配置,把这个三号口呢划分到这一个 n c s n c s 呢就是非信任的一个区域,它的受信任程度呢是比较低的。然后 x 区域的话就是信任区域,一般我们的内网的话, 内网就是划分在这个 xs 区域,然后呢在华为的防火墙,如果我们平时要调试的话,我们直接接一根网线到这个一号口,这个 一号口默认的 i p 呢是幺九二点幺六八点零点一,然后如果没有登录这个防火墙呢是在浏览器上面输入 s t p p s, 然后点冒号幺九二点幺六八点一点一,后面的段号是八四四三, ok, 然后呢我们接口如果首先第一步的话,就是需要把接口划进到这一个安全区域中,刚刚呢我们已经把接这个外网的话,听到这个 n x 默认的话,接内网的话,他就是在 x 这个区域里面, 然后 dnj 区域就是非金丝化区域,我们一般在 dnj 区域这边的话,就放置一些宫外网访问的福气 公外网访问呢就是从这个英特的进来的流量可以访问到我们 dnj 区域的这一个服务,然后呢我们 dnj 区域也可以回给他,但是 dnj 的话他就不会 访问到我们的这个创始区域里面,因为如果 dnj 的区域区域的话可以访问到创始区域,就会造成一个网络安全。就如果黑客攻击了这个连接区域服务器, 然后如果 dnj 可以访问这个 xs, 那么 dnj 区域的话就可以黑到我们的内网里面。这些操作的话是通过什么来操作呢?就是通过一个策略, 所以我们配置这个防火墙的时候呢,配置最多的就是这个策略,策略的话下一节课呢我给大家介绍一下。好,今天的视频就到这里结束了,如果大家喜欢的话可以点击关注,再见。
155网络专家vlog 17:33查看AI文稿AI文稿
好了,那我计算机呢,已经重启完成了哈,那么重启完成之后呢,接下来我们再去打开这个 oracle 这个,哎,这里面找不到防火墙了,对吧? 呃,这里面的这个是虚拟盒子嘛?我们的华为的模拟器里面的相关的。呃,软件啊,包括我们的路由器软件啊,这个防火墙的软件哈,那么都是以这个虚拟机的形式在这里面来运行的, 但是我们这边找不到这个防火墙的虚拟机了,对吧?哎,找不到的话,那我看看能不能重新去加载一下。好吧, 这个很奇怪哈,这种 bug 很少见啊, 我这边只要把这个启动之后呢,那我会发现好像 这个 oracle 里面,看看还有没有哈, 你看我这里面已经有了,对吧?所以这个比较奇怪哈。嗯,算了,我还是把它卸载掉吧。好吧,这个还是有问题哈,这一次估计还是起不来, 你看我们这个删除的时候,它好像还是会出错哈,你看它又又报错了,对吧?这样我把整个的这个 ori 靠全部卸载了吧。嗯,华为这个模拟器只要出错哈,基本上就是一个套路啊,就是一种方法,就是全部卸载然后重新安装啊,而且卸载的时候呢,需要卸载干净,对吧? 你如果卸载不干净,它还是会出现类似的 bug 啊。那我们去卸载的时候,可以去进到它的这个 oracle 的虚拟盒子里面,我们到控制面板吧。好吧, 然后找到这个卸载软件的地方哈,我们找到这个软件卸载,找到这个虚拟盒子哈,这个是我总结出来的经验哈, 因为华为这个模拟器目前还不是特别稳定,对吧?嗯,只要出现 bug 几乎就是一种方法,就是重装啊,而且重装的时候一定要去卸载干净,因为它有一些选项,有一些文件夹,如果它还是存在的话,你重装了也没用啊。 然后我们把这个 e n s p 呢也给它卸载一下,好吧?届时的话呢,也给它重装一下就可以了啊。 好,这样卸载其实并没有卸载干净啊,如果你现在重装的话,应该是没什么用的,我们建议的话呢,把这几个残留的文件夹也删除掉。 这几个残留的文件夹呢?我们需要到 c 盘,我这个系统是装在 c 盘的嘛,然后有一个用户, 那么这里面呢,我们需要打开一个隐藏的文件夹哈。呃,因为它是一个隐藏的文件夹,所以我们把这个隐藏的项目打开啊,然后找到我当前的账户,叫肖哥, 嗯,然后里面我记得有一个文件夹叫 a p p date, 对吧? 那么这里面有一个 local, 对吧?那么 local 里面呢?有一个 e n s p 有没有?你看这里面是有一个 e s p 的,对吧?啊?那一定要把它删除掉哈,这是一个残留的这个文件啊。 嗯,我们直接强制删除好吧。嗯,强制删, 删除掉。嗯,好嘞,其他的应该是没有了哈。 那么这里面呢,我也把它总结了一下哈。嗯,就是彻底去卸载模拟器,然后一些残留的文件呢啊,需要有这几个路径哈。那我们这边已经删除了第一个了,对吧?下来我们再把第二个也删掉哈,然后就是这里面有一个点 watch your books 哈, 依然是 c 盘,然后用户,然后这个账户的名称,然后有一个 a p p date, 然后有一个 logo, 对吧?然后里面呢应该是有一个 dear watch your books, 嗯,在哪呢? 在这里吧,在这个账户里面哈,然后有一个点 or watch your books, 把这个也删掉,这是一个残留的文件,还有就是我们的第三个哈。呃,这个 program files 里面有一个华为,把它也干掉啊, h 的话找一下华为那个 h 开头的有,对吧?我们将它删除掉就可以了,你看这里面其实还有一个 e s p 呢,对吧?还有一个门器啊,那么这些这个一定要删掉哈。 这种残留的文件如果你不删掉的话,那么回头重新安装还是没用啊,他还是会出 bug 哈。好了,那么把残留的文件都删好了之后呢?这样才能彻底卸载吗? 接下来我们去把这个 oracle 的 watcher box 和模拟器重新安装一下啊,然后我们先去安装这个 oracle 的 watcher box 啊, 你其实不管是报哪种错误,什么四零错误呀,四三错误呀,啊,模拟器起不来呀,等等啊。这个安装的时候建议全部选择默认路径来安装哈。对,安装的时候呢,全部选择默认路径来安装 这个新版本,不用管它。然后接下来我们再去安装这个 e s p, 安装的时候全部都保持默认路径啊,不要去更改这个安装路径就是了啊。 呃,安装完成之后呢,我们就可以点击完成了,好吧,直接运行吧。 来,我们再去启动这个防火墙啊, 那这个时候呢,因为我们卸载了吗之前,所以需要重新去导入这个防火墙的系统包啊, 我们倒一下好吧。 嗯,这个系统的安装包呢,我们提前没有解压所以他没找到对吧?嗯这样我们提前去解压一下哈, 然后我们这边再重新去刷新一下,好吧, 点击导入啊,导入成功之后我们再去启动一下试试啊, 像这一次呢呃应该是直接可以移动启一次启动起来好吧, 它这个界面的话是黑底然后黄字对吧?如果你不喜欢这个界面的话呢你可以调一下哈。你看我的话一般喜欢这种 you 字体设置,这是命令行的字体哈。我喜欢大一点的字体,这样看起来会舒服一点哈。 然后字体的颜色的话呢喜欢让它变成一个黑色啊然后背景颜色呢?喜欢是白色默认这个标注的话我们给它大一点啊。 哎这样的话呢打开之后就是这个样子了啊。稍等一会啊这一次估计应该差不多能起来啊。 好了那我们这个模拟器呢呃经过修复之后呢就可以正常地使用了啊模拟器呢 也启动了对吧。那接下来的话呢我们登进去然后输输上相关的用户名 howtoman a d m i at 一二三 a 是大写啊 y 强制修改这个密码啊,你敲 n 的话也没用哈,它还是会让你去回到这个界面哈 啊就是他这个模拟器啊,他会强制你去修改啊。输入这个老的密码新的密码 a b c 减号一二三四 a b c 减号一二三四。 嗯,这个我的密码输错了吗?我们重新来一次,好吧。输入老的密码 a d m i n at 一二三 a b c 减号一二三四 a b c 减号一二三四。输的慢一点哈。好了那这样子就可以了,对吧?我们登到防火墙的这个外脖,呃,控制界面它的一个接口哈, 这个接口是防火墙的管理接口啊,就是专门是通过这个接口来去管理这个防火墙的啊,带外管理接口。 好了,有了这条命令之后呢,接下来我们再去调节一下就可以了啊, 增加找到我的黄辉网卡,黄辉网卡呢?提前把它配置上一个幺九二零幺八点零网端的地址啊,我这边已经做好了, 然后呢我们俩连起来, 这个接口一定得是零杠零哈,对, g e 的零杠零杠零这个接口,我们把这个接口显示出来哈。 呃,显示我们的这个接口标签啊。好了,那接下来呢,我们来去登录这个防火墙啊,打开浏览器哈,我们找一个微软的浏览器吧, 然后是幺九二的 l 八点零点一, 点击高级点击,继续输入用户名, a d m i 密码是新改之后的对吧? a b c 减号一二三四回撤。那么这是一个快速向导,我们可以 通过这个快速向导的配置呢,对防火墙进行一个初始化的简单配置啊,我们也可以把它关掉哈。 呃,这个向导的配置,如果你还想再次打开的话呢,可以点击我们的系统, 那么系统里面呢有一个向导配置对吧?啊,那这样的话呢,还可以将这个向导呀再次给他吊起来啊,就是这一块,那么整个华为防火墙的一个配置界面呢,我做一个简单介绍啊,这里面呢一共是包含了几个大的面板哈。呃,一个是这个面板这个模块 啊,一个是监控啊,一个是策略啊,一个是对象,那么还有一个是网络啊,以及这个系统啊,那么具体每每个里 里面的这些小项目怎么来去做,对吧?我们等这个后期的课程呢,逐一详细来讲解啊。好,我们先去简单做一个概述,面板里面有什么东西呢?哎,主要就是放我们这个防火墙的各种日志文件 啊,日志呀,告警呀,啊,包括系统的这个资源的消耗情况, cp 啊,内存呀,哎,他都都给你用这个图形界面呢,给你展示出来,那包括这个防火墙这个接口的状态啊,是 up 的还是当的啊?如果是这个绿色的话呢,表示是 up 的 啊, shaft 啊,就是这一块哈,那包括有各种日志,包括我们的 lessons 情况啊,就是我们的这个序列号的加载情况,授权情况啊,那包括这个接口的量统计,包括我们这个系统的版本啊, 系统的版本啊,软件的版本号啊,好,包括我们防火墙如果检测到威胁,对吧?那么他也会在这里面显示出来啊,好,这个呢就是我们的面板界面哈,第二个界面呢就是我们的监控界面啊,监控界面呢有各种日志啊,那么主要呢还有一个诊断中心, 比如说我们在防护墙里面去聘,对吧?啊,那么图形化界面呢,也可以进行聘的啊,你可以在这里面呢去点击一个聘,那么还可以进行抓包统计啊,查看我们的绘画啊,查看我们的绘画这些的话呢,我们等后面呢慢慢来讲啊。 策略的话呢,就是我们去配置这个相关的安全策略啊,那么比如说反病毒策略呀,是吧?入侵防御策略呀啊,这个谁能访问谁啊?哪一个区域能访问哪一个区? 那么这些安全策略呢,都是在这来去测配置的啊,在这来配置的。应该说,呃,这个安全策略它是防火墙啊,非常独特的一个功能啊,大部分的这个路由器和交换机呢,它是不具备这个安全策略的功能的啊, 因为大部分的路由器、交换机它的安全功能是相对较弱的嘛,比如说,呃,很多的时候呢,仅能配置一个访问控制列表, 那么访问控制列表相比我们的防火墙来说,他就非常的弱了啊,有他能够支持的功能就特别简单了。而防火墙的安全功能呢,他可以做到非常的细致 啊,那么主要它还可以对应用层的这个呃内容进行一个识别啊,你这个路由器和防交换机对吧?大部分的路由器交换机呢啊,都是 基于我们的这个三层,对吧?啊?你能去识别这个三层和四层啊? r p 地址端口是吧?都没有问题,但是一般它不能识别这个应用层的内容,而我们的防火墙它是可以去抓取我们的应用层的内容的啊, 有可能现在你听起来比较吃力哈,如如果你的基础比较差的话,你可能听起来比较吃力,没关系,等后面你慢慢来看,对吧?后面的话呢,你就逐渐去理解了啊,那包括 n a t 的配置也是在这个界面来配置的啊, n a t 端口映射等贷款管理 啊,这是我们的策略哈。对象的话呢,就是我们可以提前去定义一些对象啊,比如有些新的应用,新的服务啊,包括定义一些 ip 段啊,去定义对象,对对象这个配置好了之后呢,可以放 方便去调用啊,方便去调用网络的话呢,就是可以配置这个防火墙的网络信息了啊,接口的所属的区域归属啊,那么接口的 r p 地址对吧?啊,那包括静态路由,动态路由啊,都是在这里面来配置,包括我们的 v p 音的配置 啊,这个呢,我们的后面呢,都会慢慢来讲啊,那么系统里面呢啊,就是有关于这个防火墙系统本身的一些配置,比如时间 啊,比如管理员的权限啊,增加删除管理员啊,包括升级啊,我们 lessons 的管理 啊,升级中心升级系统,哎,都是我们的这个系统里面的配置啊。好了啊,那么以上呢,就是我们对华为防火墙它的外部界面呢,做一个简单的一个盖览啊,后面呢再详细介绍啊,这一小节呢,我们就讲到这。
1651CTO精品课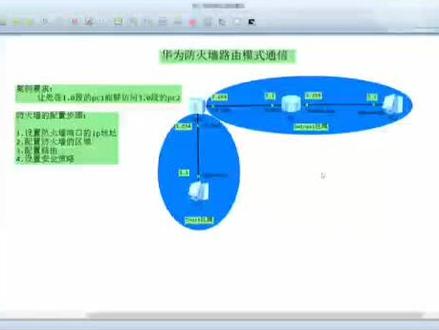 12:49查看AI文稿AI文稿
大家好,我是伊恩斯网络的王老师,现在我们看一下华为防火墙陆游模式的通信, 按理要求呢是在拓普中,我们让处于一段的 pc 一能够跟处于三段的 pc 二能进行通信,现在呢我们采用的模式是让路由器让防火墙处在路由的模式,而不是处在耐他的模式。 那么首先呢,我们要对防火墙进行配置,他的配置步骤呢,实际上我们在 前面有一节的这个防火墙的基础内容中有起到啊,当然那个呢是关于耐克方式的一个访问,我们现在呢就是用纯陆游的模式来进行相互之间的通信。第一个呢是要设置防火 端口的二配地址,第二个我们要配置防火墙的区域,让我们这个防火墙各端口处在不同的区域中啊,当然前两个位置呢都是可以互换的。第三呢配置陆游,第四呢是设置安全策略, 现在我们对方向来进行配置,按照这几个步骤, 关于方华强的密码,账号密码的设置,我已经做了配置啊,为了节约时间, 先设置幺零零的印,他这一杠零杠零 是他的 rp, 地址为幺九二零八点二点五四二十四位的严码 出了一些提示信息,我们把它关闭掉,暗度 infer cinter。 哎,那包我可以关掉了,我们再配置 一杠零,杠二端口的二 b 地址 in j 一杠零杠二二 b 地址是幺九二零八点一点二五四 二十四位野马。 ok。 第二步呢,我们要配置防火墙的区域, 一个是串子区域,再一个呢是安串子区域,实际上这个场景呢,在很多的呃中小型单单位里面都会涉及到啊,方边境防火墙可能会有耐特方式,也可能会有漏油的,这种方式有可能是多漏的方式。 那我们再看一下设置方向区域,先配置一个 trust, 我们亲家接口,把哪个接口啊?这一杠零杠二扯下进去, ok, 我们在清江 一杠零杠零到安 trust 去 forever join entrust, 然后呢,我们添加这一杠零杠零, ok, 退出。 这样的话就把端口啊分分到各个区域中。现在呢,我们要配一下路由啊,大家可以看啊,因为在这里, 嗯,方国强的指点网络是一段和二段,但是我们现在要求呢, pc 一是要跟三段的 pc 二通信,所以说呢, 嗯,他的路由表中必须得有让,让这个方强知道他的下一步,他要投机的税包要投机给谁,因为要跑三段吗?本身 他直连陆游是没有的,所以说必须要设置一个陆游,我们现在配一个默认陆游 ip root static, 当然你也可以配置具体的路由也可以啊,零点零点零,直接纸上三段也没有问题。 然后呢,他的下一窍就是下一个路由的端口幺幺二零八点二点幺, ok, 这样我们可以看一下路语表, ip 入境啊,已经存在了啊,默认的这 静态陆游啊,他直达陆游呢,是一段和二段。 现在呢,我们再配置安全策略啊,在此之前呢,我先把这个路由器我们再配一下,安全错了,我们先放一边 路由器里面,我们把这两个端口的 ip 地址给他,设置上 yante 零杠零杠幺 rp, 地址是幺幺零八点三点五四, 作为这个 pcr 的一个网关,二十四,亚马, 我们再配置零杠零杠一,我们先退出吧,退出把这个信息关掉挺烦人的。 infer cinder 给内包 int j 零杠零杠一,配置 ip 地址 ipadd 幺九二点幺六八点二,减幺也是二十四倍的野马。 ok, 而且呢,我们还要设置一个路由,因为对于这个三段来说,他也是不知道这个一段,因为对路由器来说, 他的支联网络呢,就是二段和三段,但是他没有一段的,所以说我们要配置一个路由,仍然是 rp rot static 零件,零件零,设立个默认录油啊,就是不知道录镜的时候默认投机给哪一跳,零,投机到下一跳就是防护墙了。幺九二八点二点五四, ok, 保存一下哦,路由器现在已经配置完毕, 现在我们反过头来,我们再配置一下他的安全策略, 现在我们是要让戳死区域能够访问安戳死区域这个数据包 单线的往外跑,可以啊,我,但是我们现在不想让他往里进,当然你也可以是往里进,我们先设置往外跑,就是让车子去越能够访问安,车子去越 cqrt 设置安全策略 回车。然后呢,我们在这里写规则,规则的名字,设置一个叫 truss 的区域到安 truss 区域, 那么在这里他的原地址就是原地址区域 sos 原区域, 对,是哪里呢?就是 trust, 目的区域呢?是安 trust destination, soy 是 n trust, 那么对于这个从 trust 到 n truss 肯定是要放行的,我们就是 accent permit ok, 你可以看一下啊。第二, sis, 那这是我们刚才配置的信息,配置完之后啊,应该是可以生效了。嗯,我们可以测一下。怎么测呢?我们用 pc 一, 用 pc 一停一下,三三减一 要 九二点幺六八点三点一, 嗯,现在显示是成功的啊,当然了,你如果说现在我们要凭这个单纯的说我们像二口 让一口啊,幺零零就是二点二五四,你可能是拼不通的幺九二点幺六八点二点二五四啊,这里边因为我没有对他进行放行, 而且呢从防火墙内往外平也是平不通的,因为他不接受啊,端口不是说这个区域不行,而是说端口上他没有开启这个接受平命力的 服务。你比如说我们现在如果说要通信的话,你比如说我们现在先评自己吧,评一下幺九二点幺六八点一点二五四,我们先评我们近端, 那现在平进段我们都是不通的啊,不代表说我们的数据包没走过去,你肯定是过去了,因为什么呢? pce 我们就是通过我们本期的这个端口啊,到达了这个端口方形的方形的外端,然后呢 经过了路由器,然后到达了对方,然后再返回来,通过状态那个检测,我们可以回险 把数据包回响回来啊。虽然说我们没有配置按 chose 到 chose 的这个这个方向的放行,但是呢,因为我们现在是状态检测的模式, 所以是呢,我们单方向的平面领过去之后就可以往回返, 如果为了能平通,就是平时我们可能要进行一些测试之类的,我们可以设置防火墙某一个端口啊,让他允许你,比如说我们现在允许这一杠零杠二, 这里面我们可以允许某一项服务通过啊,你比如说我们的平面链 manage 啊,平,让他通过 formate 啊,这就没有问题了。然后呢,我们来测一下, 凭我们自己现在就有数据包通过就可以回写他不代表说我的数据过不去啊, 只是说我不允许他返不回来啊。当然对端也可以这样设置, 这样的话就可以实现了,我们以路由的形式来访问这个三段,当然了,你如果说我想让三段来反过来访问你,现在啊,我们虽然说这样可以走,但是你倒过来肯定是不行的。 pc 二,让 pc 二来平 来评这个谁呢?评幺幺二零八点一是通不了的, 因为这方从这个方向的数据包过来之后,我们是不允许放行的。 嗯,为了提高安全性,你如果想先让他把这个数据包啊主动发写的 水源过来,那我们可以怎么着呢?可以就是说限制你的 rpg 指断啊,当然了,后边可能会结合着 acl 来进行一个具体的一个策略的设置。好,那么今天的内容就这么多啊,谢谢大家的学习。
41黑格·AI研究院 09:33查看AI文稿AI文稿
大家好,我是新盟教育的麒麟,今天呢,给大家讲一下华为 usg 防火墙上的安全策略。 呃,华为防火墙上的安全策略呢?内容比较多,政客里面需要讲好几节课。今天的话呢,我只是想一个小视频的形式,给大家简单的概括一下华为防火墙上面的主要的知识点,可以吧? 呃,实验呢,我一会再做,我先给大家简单介绍一下哈关于华为防火墙的安全策略。首先大家注意一点华为的防火墙,它的安全策略 仅仅限制单播流量。注意华为防火性安全策略默认情况下默认情况下仅限制单播流量, 仅限制单播流量,也就说默认情况下对主播流量和广播流量不做限制, 直接放行。当然你可以使用专门的配置让华为的防火墙对主播流量也做限制, 可以专门配置,可以去设置,但是呢,他对广播流量是不做限制的。另外我再多说一点,虽然说华为的防火墙安全彻底默认情况下仅对单播流量做限制,但是也不是说所有的单播流量都受 华为防火墙安全策略的控制,并不是所有的单部流量都受安全策略的控制。 比如我简单举几个, olpf 的单播流量不受华为防火墙安全撤离的控制, bgp 的单播流量 不受华为防火墙安全撤离的控制,然 rp 令客的单播流量不受华为防火墙安全撤离的控制。嗯,然后还有 d 的 cp 的他的单播流量也不受华为防火墙的安全撤离的控制。等等吧,就是给大家列举了这些。 呃,这是简单一些介绍。另外呢,再给大家说一个点,就是华为防火墙它是基于安全域的,这个我我上个视频给大家 简单介绍了一下,就是基于安全域的防火墙,首先你在配置的时候呢,要把接口划分到安全域里面去,大家注意,既然是基于安全域的 防火枪,竟然是基于安全域的防火枪,他在做策略的时候也是基于安全域去做策略的, 也是机缘机做策略的。呃,华为呢,他是这么认为的,同一个安全与内部的接口,或者说同一个安全与内部的主机之间,他们本身就是属于 同一个部门的,或者说同一个公司内同一个公司的同一个团队的,这样子的话呢,他们内部是比较可信的。所以说呢,华为的防火墙对同一个安全域下面的流量是不做限制的,直接互通。注意同一个安全域 内部的接口之间直接互通,什么意思呢?大家来看这个图案, 在我现在这个环境里面,一杠零杠一这个接口在擦拭的安全域,如果说这还有一个接口,假设这个接口是记一杠零杠三, 假设啊,假设是 g 一杠零杠三,假设呢,你把一杠零杠三也划分到了叉式的安全意义,大家注意 一杠零杠一下面的主机和一杠零杠三下面的主机直接就通了,没有任何限制。直接通能理解吧?就是同一个安全与内部的接口之间直接就通,但是呢,不同安全与之间的接口默认不通, 不同安全域的接口之间的流量默认不同,默认是不同的。比如在咱们现在 这个环境里面,记一杠零杠一属于穿石的安全域,记一杠零杠二属于 dm 的安全域。 那么这个时候收我跟问题之间默认情况下就通不了。注意,通不了,你想通吗?如果想通的话,你需要单独做策略去放行, 而且你想通是怎么通呀?是想让问题主动访问蛇窝呢?还是想让蛇窝主动访问问题呢?还是说你希望他俩相互都能通呢?注意, 如果说你希望温七可以主动去访问十二 w, 那好,你就放行从 xs 的到点位的策略就可以了。返回的流量大家注意,不需要去考虑,不需要考虑,至于为什么不需要考虑呢?这是因为在华为的房 火墙上面存在的状态检测这个机制,这个机制会让华为的防火墙产生绘画表, 也就说待会华为防火墙把温漆去往收的流量放行的同时,他会产生绘画表,而待会返回的流量到了防火墙,防火墙一看有绘画表直接就放行,不再看策略,能理解吗?就好比你们 这个,你们所住的一个小区呢,是一个高档小区对吧?你比如天津这边金茂府富人区,这个金茂府内部的那些, 内部的那些那些人呢?他们可以自由的出入,他们出去的时候那个门口的保安有记录,是吧?能认识你这个人,看着你是开着法拉利出去的,待会你返回的时候呢,就直接给你放了,为啥呢?他有记录, 他有你的车牌号信息,他知道你就是这个小区内部的人员,你出去可以出去回来自动给你放,但是呢,如果你本身就不是这个小区内部的,你是外部的人员,在那个小区的门口那边呢,没有任何的记录,你是进不来的,懂了吧?就是这个意思, 也就是说,如果你想让温漆可以主动去访问色卧,那你就放行从窗式的到电位的侧脸。如果你想让色卧可以主动房间温漆,那你就放行从电位到窗式的车里。 我们只需要考虑初始流量,返回流量不需要考虑,各位能理解吗?如果说还没有理解的话呢,大家可以在评论区留言,我这个看到的话会及时给大家进行回复的。好吧,下面的话呢,我们简单做一个 个小实验,就是我们允许温漆可以去拼通十二瓦,可以吧?当然现在他是拼不通的,给大家测一下,测试一下, 现在肯定拼不通,看到没有,为啥拼不通呢?因为华为防火墙上面策略没有放行,他肯定不通,我呢?接下来在华为的防火墙上做一个策略,把流量给放了,大家来看着哈。 目前华为的防火墙上面虽然有一条策略,但是这个策略呢,是为了能够让温漆让擦拭的区域访为互联网的 注意,返回互联网的,不用管他。接下来我再做一条策略,允许擦拭的区域的温漆可以去访问 sor, 大家来看入内幕,创建一个规则, 这规则的名字你可以随便写,假设叫 chuss 的到店位,然后呢,我们在这里面去匹配流量,就是流量从哪个安全域来呢?流量从 chuas 的安全域来, 然后呢,他,他的原地址是多少呢?幺九二点幺六八点,一点一百,他要去哪呢?他要去往的安全意义是 dm 瑞,他要去往的目的地是多少呢?是幺七二点,幺六点一点一百。 什么类型的流量呢?仅仅放行聘包,其他的协议我们不放好,流量匹配完毕,最后执行动作挨个审扑妹的放行完事能看到吧?配置呢,还是比较简单的,这就是我刚刚所做的 安全策略,放行了从穿石的区域那个温漆到达电位区域的服务器的新的流量放行了,可以吧,给大家简单做个测试,打开温漆 再去拼一下,幺七二点,幺六点一点一百,通了吧?没有,没有任何问题,成功。当然这个 时候奢望能聘同婚期吗?各位,奢望能聘同婚期吗?不行对吧?为啥不行呢? 因为没有放策略,他肯定通不了,对吧?我给各位测一下吧,让你们见证一下。稍等把射我打开哈,射我去评分期 拼幺九二的幺六八点一的一百,不同吧,绝对不同, 防火墙上面都没有奉行从蛇窝到温切的流量,他怎么可能通,通不了,看到没有?好了,本次内容呢,就给大家介绍到这个位置吧。
32新盟教育琪麟老师 05:23查看AI文稿AI文稿
哈喽,大家好,这里是网络专家 vlog, 我是你们的黄老师。今天的话像这个拓谱一样啊,就这个朋友呢,就是在他们的内网里面就部署了一台华为的 usg 防火枪, 然后呢他们就希望通过外网,通过那个 sslvpn 的技术拿来访问内网的这个 pc, 这个 pc 呢是幺九二点幺六八点八点八。 然后呢我们这边的话已经把这个 hclv 片呢给配置好了,在这里面 我们检查这个 shlv 片的话是没什么问题的,配置这些都没问题,但是呢当我们通过这个 华为的这个登录软件登录上去,我们呢正常是可以获取到那个 ip 地址的,是 ip config, 正常的话我们已经配置成功了。就今因为今天我们重点讲解的不是 shlv 篇怎么配置啊,因为 shl 配置的话很简单的,今天主要呢告诉大家怎么排查这一个 shl 的一个故障啊, 现在呢我们聘这个幺九二点幺六八点八点一,我们聘这个防火墙的接口是可以聘通的,但是当我们聘这个内网的这台主机的话,我们发现呢就不通,不通的话我们就需要通过命令行呢来排 查一下,这里面的话我已经写了一条命令行三零零二 expect, 这一点六九,对吧?我们写了这一条 a 七幺,然后用来 匹配那个流量过滤啊,这里面我们看一下获取到的 ip 是多少? ip config, 这里是六九,对吧?没错。然后呢我们就通过这个防火墙的抓包来看一下究竟是什么问题啊。 首先呢我们呃退出这个 a 消,然后呢 dia, 然后回车进入这个调试终端,然后发 fireware steady, acl, 三千零二赢 abo。 通过这一条命令的话,我们来对流量进行一个过滤啊, 配置完了之后,我们在这里再拼一下杠提长拼一下, 现在的话我们是拼不通这个内网的服务器的,这个内网服务器是在哪里呢?我们把这个删掉啊, 这内网服务器是直接接到我们的这个防火墙上面的, 这个就是幺九二点幺六八点八点八, 这个一杠零杠二呢,这里就是幺九二点幺六八点八点一啊,那么我们通过外网的话可以访问到这个八点一,但是访问不了这个八点八,我们这个课程主要就是排查这个防火墙的故障啊。 ok, 我们抓完包之后呢,我们看一下啊 display, fireworks status acl, 然后回车,回车的话我们可以看到啊,这里面有个啊 car 的 dta information, 我们可以看到我们这个之所以拼不通这个要求二点幺六八点八点八呢,主要就是因为这个麦克地址的问题啊,然后因为关注到这个麦克地址,对吧?所以呢我们一般会 看我们这个认证了,然后呢我们在对象这里,然后在在对象在用户,然后呢在这个 认证选项这里,然后呢我们在这里可以看到啊,有个在线用户麦克地址检测,我们把这个去掉,然后点应用, 然后我们再来看一下,去掉了之后我们再拼一下,再拼一下,然后我们就可以发现可以通了,然后呢我们 再挑两一下,这个三三八九幺九二点幺六八点八点八,三三八九, ok, 那么我们现在的话就已经把这个 acc 的故障给排查完了, 好希望这个视频能够让大家学到知识啊,也希望大家点赞关注,再见。
81网络专家vlog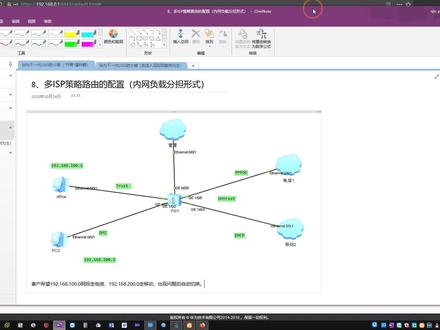 13:16查看AI文稿AI文稿
好,我们来讲第八个,当客户那边有两个网络的时候,他有多个网段, 我们怎么进行复杂分单?呃,像这样的一个网络,客户的是一个是 p p p o e 的,一个是 d h c p 的, 那么这两个网络我们通常怎么去定义呢?啊?他要求是出现问题后自动切换,那么我们首先先把自动切换的问题给解决了,比如我们 以 p p p o e 为主,它默认先走,然后 d h c b 走那个,呃,走另外一个,走那个,备做备份的,那么这个我们之前讲过, 只要我们先定义一个,嗯, ip link 为什么能在实际中也建议大家如果有这种方式的话,用 p p p o e 会好一点呢?因为可能客户那边有 pppo 微拨号是动态的 ip, 他可能还需要涉及到映射的那种需求,如果涉及到了的话,你以这条线路为主的话,那么万网的流量进来,他自然可以进到防护墙里面。 如果你 dhcp 为主的话,那么流量进来的话,它是,如果你没开那个原进原出的功能,它是进不来的,所以这里会存在一个问题, 所以在工作中建议大家以 p p p o e 默认的为主啊,那么我们 这里写一个电信, 嗯,我们监控幺幺四点幺幺四点幺四点幺幺四 内行,我们是 p p p 微拨号。 ok, 那么我们还需要写个移动的啊,写移动的原因,待会我会说啊,我们先建立 出接口是 g 一杠零杠三,然后是 dhcp 的网关地址, ok, 现在没有任何问题了啊,现在领口是拨号的啊,我们可以看一下,它是拨号的形式的,然后 后三口是 dhcp 的模式的。 好,然后我们这里还得配一下啊。 好,这个是在 d m g, 我们需要允许它上网,那么我们策略这里的话,我们还需要。嗯,之前的那个模板,策略的话,我们少了一个,我们把 d m g 给加进去, 然后允许上网的里面我们加一个 h, 二点幺六八点两百点零,杠二十四,同样的。 net, 策略里面 我们也把 d m g 给加进去啊,因为它那个用的组是同一个,就是它默认通用的,那么所以呢,这里我们不需要再添加允许上网里面组的那个允许范围了。 好,现在已经做完了,那么我们先看一下路由表,他默认走的,现在有路由的,因为是 dhcp 方式,他走的是移动。二,那么我们希望他走 pppo 一波号啊,之前讲过啊,我们把优先级提高就好了, 写进一杠零,我们提高到五十,绑定一个 ip link。 好, 这个时候就走拨号了。好,这个时候我们实现了一个什么样的功能? 已经已经实现了幺九二点幺六八点零网段走电信,并且电信出现问题后能够自动切换到移动。 那么剩下的一,剩下的问题就是什么呢?我们希望幺九二点幺六八的两百点二啊,两百网段走移动,并且出现问题后能够切换到电信。 那么这个时候我们就要用到一个功能,叫做这里有一个智能选录,里面有一个策略路由 啊,可能在大家在路由器里面配置过啊,那防火墙的车内路由会功能多很多,我们来看一下,我们这里走的是移动,那我们走的是 d m z 原 地址我们选择啊,那我就不不选原地址,可以不选的目的地址,也不选目的地址的意思就是说你 去往哪里走移动,那么我们这里肯定是所有的流量都走移动,那么我们就不选,那么服务呢?也不选应用, 他还可以指示吗?就是说你比如 p to p 的流量,下载的流量,或者是说啊其他的流量,单独的某些应用走移动耳,他也是可以实现的啊,这里全部有,那么我们这里不选,然后我们这里选什么呢?这里有一个东西叫做 出接口好, d h c p 里面有一个出接口,但你如呃就是说单独选出接口,还不 你必须得选,吓一跳,我们得选一点三,那么什么时候可以只能选选出接口呢?就是单,如果是 pppo 一拨号的形式,你只需要选择出接口,因为你不知道他的网关是多少 dhcp, 或者说是啊固定 ip 地址的,它的网关一般都是固定的,我们必须得写一点三啊,写那个,写那个下啊,出接口地址跟吓一跳,这个是必须走的,如果你只写接口的话,那会有问题,你会出不去。 好,然后监控里面我们之前配置了一个叫做移动的,这个时候的移动的意思是什么?当他检测到移动这条线路出问题后,那么对应的这条策略路由失效,失效后就代表这个移动出 问题了,他会自动的按默认路由走走电信,所以呢,达到了互相切换的效果。好,我们来绑定好,这样可以了啊,然后我们来测一下吧, 这个是两百一百网端的,我们来试一下拼三 w 点,百度点 com。 好,通的通的,那我们来看一下它是走到哪里,我们可以看到有看威化表就可以了。添加原, 哎,不对,添加原地址,幺九二点幺六八点两,一百点二。好,我们随便看一个就行。一百点 点二去往百度走的是拨号的一点五五点九啊,然后走的出借口。那我们再来看移动的,移动的也同样的啊。 嗯,其实那个一样可以,刚之前发现,你看他,他们两个解析出来的那个外网的,百度的地址都不一样,一个是幺八三的,一个幺四的,幺八三的就是移动的哦,我们可以排查一下,就是两百点二, 我们你可以看到幺九二点,幺六八点,两百点二到幺八三的走的是一点八八出接口,目前正常情况下它已经负载均衡了,就是说一百网段走的是拨号,两百网段走 是 dhcp 移动的,那么我们来测一下,看它能不能切换。我们首先测一下电信的网络出现故障后,我们看一下一百点能不能走移动 啊,现在已经掉了,那个拨号已经掉了,掉了后我们再来 pin 啊,你会发现他已经地址已经变成了幺八三的了,那自然就走的移动了,跟那个一样,我们可以验证一下啊, 原地址幺九二点幺六八点一,八点二。好,你可以看到一百点二已经走 g 一零杠三了,就是走的移动没有任何问题。那我们把线路接回去啊,我们还 可以看一下路由表就知道了。路由表已经切换到了记忆零杠三,也就是我们的 dhcp 的呢,因为它的应该是 ip, 宁可挡掉了,可以看到挡掉了,所以它出现了这个,那么我们把它接回去, 接回去后它过一会儿又会重新的刷新,等它获取到地址后,那么接下来我们来试一下 d h c p, 如果出问题后,它能不能切换到这个,再等会儿啊? 我看应该哦,好了,应该切回来了啊,我们再拼一下, 应该解析到幺四了。好,现在已经切换了,我们来切换一下移动的,移动的话我们得把它禁止上外网,我们在主路由器里面把它启用,我们把它的出接口的 mac 地址给禁用掉,他们就上不了网了。 好,我们等一会。现在他之所以能走那个, 那现在默认路由是走的拨号的,他之所以能走 d h c p, 是因为我们做了策略路由,你可以看到这边其实是有转发的啊,但是我们这里做了一个策略监控,就是当 p d f 呃, ipnink 失效后,那么它这对应的这个策略路由就失效。好,失效了,我们来看一下它那个策略路由应该就不生效了,现在是不不会生效了,我们来测一下啊, 我们看那个百度的地址,他就知道你会发现是幺四了,你会发现呢?这里没有匹配,再有因为他这条默认路由已经失效了 啊,我们再来验证一下, 嗯,原地址幺九二点幺六八点两百点二, 我们看这个吧,你可以看到一两百点二走的是出接口,是当了零啊。 拨号口令以及走 ip 地址就是拨号获取到的地址,那么整体的思路是什么呢?啊?如果大家不太会,就刚刚 配置这种的话,可能逻辑方面有点乱,嗯,博主给大家建议是什么呢?我们先定义,把那个先定义好一条线路, 把它的切换做好,比如我们先定它走拨号,那么我们就直接把拨号优先,然后绑定一个监控,就 ip link 的监控,当它失效后,我们能测试到移动。二啊切换到移动, 那么剩下的就是说我们还有哪些需求没实现?比如我们这里默认全部走的电信了,而电信能够切换到那个移动,那么我们完成了哪一步呢?就是说 我们完成了幺九二点、幺六八点一百到电信的这这一步,然后并且它出现问题后能够切换,那么剩下的两百走移动我们还没有实现,并且移动出现问题后能够切换到电信。好,这个时候如果要实现的话,那就只有就我们刚刚 刚刚就是做策略路由强制他走移动,当那个检测到移动的线路出现问题后,那么那个策略路由强制失效,他就会走默认路由走电信出去。首先整个网络 配置起来其实很简单,主要是你的思路一定要清晰,否则的话这一块就有点难弄。
58网络之路Blog


