华为防火墙usg6525配置调试
哈喽兄弟们大家凌晨好,现在是凌晨十二点十五分啊,我是心目教育康 sir 啊,给大家录制一个明天我们晚上的预告啊。明天晚上的时候,我们来讲讲安全知识啊,讲讲 usp 防火墙啊,防火墙片啊。因为这两天的时间的话,我们一直偷菜 聊路由协议是吧?我们讲了三天路由协议,我觉得大家听的肯定是云里雾里, 我也讲烦了。哈哈哈哈,好吧,太难的讲不了,太简单的就变得没意思了啊。所以我们明天换一个方向,我们学一些知识,明天我们了解一个恰 ust 防火墙的技术 啊。当然了,他并不仅仅针对华为的 usg 这个系列的产品啊,但除此之外的话,所有的防火墙产品的属性方向是一样的。那很多同学们的话,企业里面都有防火墙对吧?有的企业里甚至不买 路由器使用方向。那这个东西具体来说,我们在公司里,在企业中怎么用?他能解决什么问题对吧?有什么好处?好,有什么功能啊?我们明天晚上八点钟准时开播。好,如果大家感兴趣,点击 屏幕上方的预约啊!好,然后我们明天晚上八点准时见啊!不,今天晚上八点啊,今天晚上八点准时见吧。好,拜拜。

粉丝1.8万获赞2.2万
相关视频
 03:56查看AI文稿AI文稿
哈喽大家好,这里是网络专家 vlog, 我是你们的王老师。有很多粉丝朋友提问说我昨天呢买了一台华为的防火墙,他们的话在项目中呢也经常需要调试这个防火墙, 但是刚买回来的时候呢,因为对那一个命令还不熟悉,所以呢今天的话就教大家如何通过 vivo 来调试, vivo 呢就是通过我们电脑的浏览器来调试这个防火墙。首先呢我们介绍一下这个防火墙,前面的话, 他这里呢有一二三四五六七八,有八个千兆端口,那么华为的防火墙默认他的第零个端口,我们仔细看可以看到我们这根网线呢是接在 他的第零号端口这里,第零号端口的话,他上面的话是会有一个默认的管理 ip, 这个 ip 呢是幺九二点幺六八点零点一这个 ip, 那么如果我们需要外我调试这个防火墙的话,就需要在我们的电脑网卡那里 配置跟这个幺九二点幺六八点一点零,然后二十四位直往野马的这个网段同样的 ip, 这样的话我们就可以在我们的电脑上面来操作这个华为的防火墙,下面的话大家跟着我一起看是如何通过外婆来管理这个防火墙的, 刚刚的话我们已经把那一个线连接完毕了,然后呢我们点击我们的这个电脑的网卡,然后用 右键打开网络与共享中心,然后进入这个更改适配器设置,然后呢这一个呢就是我们的网卡,然后右键然后选择属性, 然后呢双击这个版本,然后这里的话我们就敲一个幺九二点幺六八点零点一百,只要是在这个幺九二点幺六八点零这一个段里面的都可以,然后呢确定, 确定了之后呢我们用 cnd 界面来拼一下,拼 幺九二点幺六八点零点幺,我们发现呢就可以跟这个幺九二点幺六八点零点幺来通讯了。然后呢我们打开我们的浏览器, 然后在浏览器里面输入 https, 幺九二点幺六八点零点一,然后冒号八四四三,这个呢是他的一个端口号,然后回车, 回车之后呢我们就通过 vivo 连接到华为的防火枪,然后输入用户名 odmond, 然后密码, 华为默认的那一个密码的话是这一个 a d man, 然后艾特一二三啊, 然后呢我这里改了密码,我改成了华为艾特一二三,然后登录, 登录之后呢这个就是我们华为防火墙的一个界面啊,然后这里面的话就可以配置我们的这个网络信息,包括接口啊,接口所属于的区域啊,这些都可以配置。 你要策略,这里就可以配置安全策略对象,就可以配置一些对象,包括例子对象啊,服务啊等等。 好朋友们,今天的视频呢就到这里结束了,如果大家喜欢我的视频的话,可以点击关注,再见。
531网络专家vlog 13:27查看AI文稿AI文稿
大家好,我是新萌教育的麒麟,今天呢,给大家录个小视频,就是关于华为 usg 防火墙的基本配置啊。 什么叫基本配置呢?就说你把这个防火墙配完之后,能保证防火墙下面的主机可以正常的返回互联网,哎,这就叫最基本的配置步骤。另外呢,大家注意一点,基本上现在国内外的厂家,呃,防火墙厂家非常多, 他们最基本的配置步骤呢?基本类似啊,当然有的例外,你像四科的 aic 防火枪,还有之前拆个炮的防火枪,他们的配置方法跟 华为的,跟三十网科的,跟申信福的,跟安恒的,跟天龙信的,可能稍微有点不一样啊。今天的呢,咱们说的是华为 usg 的防网枪最基本的配置步骤,四步,我先 给大家把这四步写出来。第一步呢,我们要把接口划分到安全域与划分的安全域。 什么叫安全浴呢?就是他是防火墙上面的一个概念,就是现在绝大多数的防火墙厂家,基本上有将近百分之九十九的防火墙厂家,他们都是基于安全浴的。 只要是基于安全域的防火枪,你在用的时候必须得把接口划分到安全域里面去,你不划分这个接口就是废的。当然关于安全域的概念呢,我今天不过多说,咱们今天主要还得给大家普及一下华为防火枪的基本配置。 呃,接口划分安全域之后呢,你要给接口配个 ip 地址,并且配置 ip 地址,这是第一步。第二步呢,我们要做的就是陆游,要做陆游就是你防我强,有能 能力把内部主机的数据包发到互联网上去,那什么叫有能力呢?方光枪,他也是具备三层路由功能的设备,那既然要转发,他得有路吗?他得知道怎么转发,对吧?所以说待会我们要写路由,但主要是缺省路由, 缺少路由,你也可以说成是默认路由。然后第三步。第三步大家注意。呃, 对于我们平常来说,我们上网的时候,我们的电脑,我们的主机都是在我们企业内部,或者在我们的家庭内部,而我们电脑上面的 ip 地址基本都是私网的 ip 地址, 你要想返回互联网的话,你需要,呃,让互联网上的主机给你返回流量的时候,肯定不能直接返回给你的主机,为啥呢?因为你的私网地址咋办呢? 这个时候我们要做一项技术,叫做 aat, 叫网络体质转换,也就是说你内部的主机,你公司内部的家庭内部的主机,返回互联网的时候,你要 把你这个数据包原 ip 地址,也就是四网地址转成你出你那个出口设备的外网口地址,而你出口设备的外网口地址正好是一个公网地址,这样呢,互联网上的设备就可以对你进行正常的响应,可以对你经回报,可以吧? a e t 啊 啊?第四步,策略,大家切记要注意一点,在防火墙上面,策略非常非常重要,默认情况下,绝大多数的防火墙厂家,他们是所有流量都不同的,注意,这是绝大多数。当然了,华为稍微有点类似。呃,不是华为稍微有点 例外。呃,并不是说华为的防火墙默认情况下所有的接口流量都不通,呃,也不是说他都通,这个有条件的,什么条件呢?我先不说,我先把这四步给大家简单演示一下,可以吧? 首先大家来看我这搭建好了一个环境,在这个环境里面呢啊,右边这一块模拟的是公司的内部网络,在公司的内部网络里面呢,一共有两个网段,这是福气的网段,这是办公的网段, 那中间呢?中间的红色区域是用来模拟互联网的,左边呢是用来模拟我们的家庭的。当然今天我们不管那么多,我们只需要在华为的防火墙上面,也就是 usb 六纤维上面做配置,我把这四个最基本的配置步骤给大家演示一 下,可以吧?首先大家来看,在这个图里面,内网接口记一杠零杠一,外网接口记一杠零杠零,连接服务器区的接口记一杠零杠二。所以我们要把这三个接口分别加到不同的安全域里面去,你比如叉式的, dm 类, angela 式的, 对吧?先加到不同的安全域里面去,给大家演示一下,呃,登录 的密码是 a、 d, m a。 然后我们通过 cmv 进入到配置视图,或者说系统视图。进来之后呢,我们要 先把接口划分到安全域,注意系统默认情况下是有四个安全域的。 dm 一般用来连接服务器区域,他叫缓冲区。凹槽式的他叫不 信任区域,一般用来连接互联网区域。刷似的叫信任区域,一般用来连接办公网络。 logo, 那是防火墙本地的,就是抵达防火墙本地的 logo, 或者防火墙始发的叫 logo。 下面呢,我先把接口划到安全域里面去,放中 chuas 的 a、 d、 d 音能 face 记一杠零,杠一,这样 g 一杠零,杠一这个口子就进入到了 chous 的安全域,然后放重 nxus 的 add 音能 face 记一杠零杠零, 这样一杠零杠零,这个接口就进入到了昂刷式的这个监狱发中电位 a、 d、 d enfes 记一杠零。二。好,现在呢,我已经把三个接口都划分进了对应的安全域,下面要做的就是给接口配置 ip 地址, 一杠零,杠一口的地址是幺九二点幺六八点一点一,二十四位。验码一杠零杠零。接口的地址是二零二点一,零点一,二十四位验码 一杠零杠二,接口的地址是幺七二点幺六点一点一,二十四位。烟马,看到没有?现在相当于我把第一步给做完了,接口划分的按键域,并且也配了地址。下面呢,我来做第二步配置,确省路由。这个简单 配置,千层路由 ip 如特斯坦特写八个零,吓一跳,是谁呢?吓一跳,那肯定是运营商所给你的那个网关,当然在我们这个环境里面是二零二点一,零点十,对吧?那千层路由也有了。进入到 第三步,配 nt 怎么配呢?大家可以直接对视 cr 查看所有的配置,在这里面你会看到有一个叫 nt 的策略,防火枪的策略非常多,看到没有,一大堆的 polo c 策略,路由什么安全策略,什么认证策略一大堆,这其实防火墙上面最重要的就是策略,各种各样的策略展现的要做的是 aat 的策略,所以说我进入到 ait pluss 里面来, 然后呢,我新建一个 nt 的规则,也就是说能够让内部主机访为互联网的,可以吧,叫如内蒙因特奈斯。 内部主机是谁呢?咱们现在为了让传世的区域可以正常的反映互联网,可以吧?所以我现在做一个 nt 策略,名字叫英特奈特。然后呢,我要去匹配流量,就 什么样的流量要被执行 nt 转换。大家来看,当流量来自于 xs 的这个安全意义,并且数据包他的原地址是来自于幺九二零幺六八零一点零网贷的,这样的流量我要给他执行 nt 转换。另外呢,我你也可以再限制一下这个 流量要去往的是哪个安全域,去哪呢?去往昂川似的,我才让你转,你去往其他的区域,将店铺里不给你转,可以吧?当然目的地的话,你也可以写下目的地址,咱们这个地方呢,既然是返回互联网,那你就应该写成暧昧,对吧? 当然你也可以限制一下服务哈,你像 http 的流量, https 的流量我给你转, snnp 的我给你转,拼的我给你转,其他的我可以不给你转。 我们可以用室外制作限制,但既然是上网的话,咱们这个地方就不做限制了,我直接做动作叫 x, 注意做圆 n t。 为啥叫圆 n t 呢? 因为对于 win 七来说,他访问互联网的时候,原地址是幺九二零幺六八点一点一百,他出去的时候要把原地址转成防火墙的外望接口,出去就是转的地址是原地址。所以说我们要做原 app, 关于 app 内容的非常之多,这个一两个小时也讲不完。这个正课里面需要讲啊,我记得需要讲了,一周的时间,一周三节课,每节课俩小时,内容比较多,所以今天呢,大家就 简单知道一下防火墙上面配置,上网的 nt 叫圆 nt 可以吧?那接下来的话,我们 选择 e z i p, 但还有其他选项啊,我只解释一下 e z i p 啥意思, e z i p 就说转成防火墙外部接口的 ip 地址出去可以吧?这样 ant 也做完。下面呢,我们进行到最后一步,安全策略。策略。安全策略的话呢,今天 我给大家简单解释一下,在华为防火墙上面,你内部区域在刷似的,然后互联网呢?在昂刷似的,你要是不做策略的话,这两个区域之间根本无法互通,默认情况下,任何两个安全与之间的流量是不同的。 当然安全策略我今天也不过多说。呃,内容非常多,下个视频呢,我给大家简单介绍一下华为安全策略吧。啊,今天这个由于视频比较长,我就不来单独介绍他了。 呃,默认情况下呢,就是防火墙上面,华为的防火墙两个安全翼之间的流量是不同的,你要是想让他通咋办呢?需要单独做策略去放行,可以吧?大家来看着,进到 sk 的 plass 里面 新建一个安全策略,假设名字叫 chuas 的,到英特卖的可以吧。接下来依然是匹配流量,流量从哪来呢?从 chuas 的安全域来,他要去哪呢?他要去往 oncha 似的, 原地址是多少呢?原地址是幺九二点幺零八点一点零网段,那目的地是多少呢?当然你可以不写,因为上网的话目的地是 m, 对吧?那接下来的话,你可以做一个 xomit 放行,这样子的话, 安全策略就算是做完了,对吧?这样做完之后,我给大家说这个问题,现在他就可以去访问互联网了,咱们打开问题,尝试去拼一下网关设备的幺零三点二三幺点一点十,这个接口地址,如果能拼通,那就代表成功了, 是吧?给大家演示一下哈,拼幺零三点二三幺点一点十,没问题吧?成功。当然你可以在华为的防火墙上面去查看一些信息,你比如 desplay 发奥 对,出来发奥三生推宝,查看他的绘画表。大家来看,在绘画表里面,我们看到有一条阿 cmp 的表象,原地址是幺九二点幺六八点一点一百, 防火墙呢,给你转成了二零二点一点一点一,也就是防火墙外网接口的地址,目的地呢?没有变,依然是幺零三点二三幺的一点十,对吧? 当然你可以查看这个绘画表的详细信息啊,我再拼一下吧,再拼一下,拼完之后呢,我给你们查看一下他的详细信息, 后面加上我 boss。 大家来看中间这一个表象,这个表象叫绘画表,就是我们刚刚用温漆发送出去的拼包,他所产生的绘画表来看协议 rcmp, 这是那个绘画的标示符。绘画二 d 流量呢,是从 chuas 的去往 runchax 的,这个绘画表的超时时间是二十秒,二十秒之后这个表象就消失了, 还剩下十八秒。数据包呢,是通过一杠零杠一这个内网接口,属于 xs 的接口接收的,他要通过一杠零杠零扔出去,那数据包呢?就被方向扔出去,下一条是谁呢?二零二的一点点十,下一条的麦克地址是 a bb cc 零零,三零幺零,然后呢,这个从 xs 的到英特奈斯的一共发了四个包,二百四十个字,接返回的流量呢,也是四个包,二百四十个字,接下面是数据包的原地址,被转换之后的原地址,目的地没有变, 端口号随机的。另外这是所这个流量所撞上的策略。好,本次内容呢,就给大家介绍到这个位置,下个视频呢,我再给大家介绍一下华为防火墙上面的安全策略,点击下方购物车学习更多内容。
507新盟教育琪麟老师 03:19查看AI文稿AI文稿
哈喽,大家好,这里是网络专家 vlog, 我是你们的黄老师。今天的话帮一个朋友呢调节了一台华为的 usb 防火墙, 主要的话是帮他调三大运营商走各自的出口,他今天的话拉了两根线,一根的话是电信的,一根是联通的,那么他就需要说内网的用户访问联通的网站就走联通的链路,如果要访问那一个电信的网站,就走电信的网网络。 然后那么今天的话我们一起来看一下这个是怎么配置的吧。哈喽,大家好,今天的话就用一个实际上的防火墙呢,给大家来 配置这一个防火墙,配置多运营商出口选路的一个配置办法。首先呢我们呃登上这个防火墙,我们可以看到这个墙的一 些基础信息,包括设备名称,设备名称的话就是网络专家 vlog。 然后呢我们点网络这里点网 网络,我们就需要在啊这个防火墙的接口下面配置运营商给我们的提供的那个 ip 粒子,我们点进机一杠零杠一这个口里面, 只要在这个口里面的话,我们就选择这个虚拟系统安全区域,因为我们这个是外网,所以呢我们就选这个外网 ip 属于这个 nxx 区域, 然后在相应的 ip 地址呢填上他的 ip 地址跟直往野马,然后填上王冠,然后最主要今天就是我们需要选择这个多出口选项,多出口选项里面的话,我们选择这个接口所数出的那个运营商中国电信,然后呢把这个运营商路由勾选,缺损路 勾选,还有原进原出的这个也勾选,那么这个搜索运营商呢,需要我们来定义的,在哪里定义呢?首先我们还是点网络, 然后点这个路由,然后点智能选路,然后点运营商地址库,然后这里的话我们就可以把这个地址库呢下载下来,然后呢倒进来,那么就形成了我们的一个地址库,因为今天我们这边帮客户配的话,只有一个联通跟 电信的两条电路,所以呢我就只给他导了这两个,那么如果要导其他的呢,就需要我们在那个其他的 运营商地址库那里下载下来,然后呢直接就倒进来这个,呃文件的话我这边是有的。然后呢我们啊看一下配置完之后他的那一个 路由有什么区别?我们迪斯普瑞 ip 撸天推宝看一下导入了之后的话,他这个防火墙呢,他就在他的路由表里面就生成了这些 关于运营商的路由表,就是这个这一条,对吧?电信的路由,那么他就走电信的这个出口,都是一些地址段,这些地址段的话都是属于电信的,所以呢我们就通过路由的方式来实现, 那个电信的流量就走电信,然后联通的流量就走联通。相信这个需求的话也是有很多朋友呢在 在企业里面需要用到的。好,那么今天的视频就到这里结束了,如果大家喜欢我的视频可以点击关注,再见。
156网络专家vlog 03:11查看AI文稿AI文稿
哈喽,大家好,这里是网络专家 vlog, 今天的话我买了一台华为的 usb 防火墙啊,这台防火墙他的型号呢是六三零七 防火墙,然后呢他是有一个十记忆的端口,以及两个记忆的那一个光口,然后我们可以看一下这个防火墙的信息啊,大家可以看一下,然后呢今 天的话就把这个防火墙拆箱给大家看一下里面有什么东西。之前呢我已经把这个胶纸已经打开了, 然后的话我们可以看到它里面呢有保修卡,然后还有这个合格证,然后还有一个防 火墙的主机,这个主机呢因为他是桌面级的,然后的话还有一些零配件,他的电源, 还有这一个是他的接力线,在机柜里面的话一般呢都是需要有接力的,然后我们把这个主机拿出来看一下,好现 这一个在我手上的这一个呢就是华为的 usb 防火墙啊,他这个型号呢是桌面机的,我们可以看到在他这里的话是有两个万兆的端口, 然后有万口,有两个万口,八九号口是万口,以及有零到七有八个千兆口。 这个这个防火墙呢主要是用于小型企业,比如说五十人以下的一些企业用来用的。然后呢他是十二伏的一个电,我们可以看到华为的整体做工还是比较完美的,前面的话他是有一个玻璃镜面, 我们看前面的话他有那一个电源灯、系统灯、 usb 灯、云灯,以及他这个啊这个 sd 卡的这个灯, 这个防火墙呢重量不是很重啊,之前的话我在网上面的话也帮人家调试过很多这一款防火墙,他的那个反病毒能力啊,还有那个内容过滤等等的话,都是非常非常好的。 这个防火墙呢是华为的下一代防火墙,他是支持那个,他是支持那个 utm 策略的。后面的话我将会用这一台防火墙的话来做防火墙的实验,以及 给大家讲解一下防火墙的一些基本概念,让大家呢可以从零基础学习配置这个防火墙。因为 现在的网络的话,国家的安全法规定现在网络的话不能直接公布在外网,所以说现在的网络在前面一定要有一台这样的防火墙作为内网的一个安全防护。好,如果大家喜欢我的视频,请点击关注。
109网络专家vlog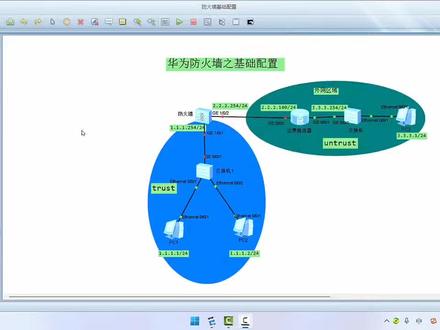 15:00查看AI文稿AI文稿
大家好,我是隐私网络的王老师,今天我们来看一下华为防火墙的基础配置。首先我们应该了解一个概念,就是安全域, 对于防护墙来说,他是通过安全域来进行隔离数据的, 通过设定不同的安全域来设置数据的转发方向,或者是通过策略。 那么在华为防滑墙里面有四种安全域,一种呢是 local 一个,另一个呢是 trust, 第三个是 untrust, 第四个是 d m z。 我在这里给大家写一下, 安全域分为 logo、 trust、 untrust、 不信任的还有个 dmz 这四个, 对于 logo 来说,它是指防火墙内部的,指防火墙本身,那么它就指 logo。 那么对于创斯的安创斯特,包括 dmz 呢,都属于各个接口对于 的所在的个区域啊,这里边要指定哪个接口处于哪个区域,那么接口下所对应的设备就会处于这个区域之中, 通常情况下各个区域之间他们的信息是不互通的,必须通过策略来进行放行。那么在这里给大家说一下这个防火墙的配置的流程。 第一步呢, 将 端口,这里是将方块墙的端口,某一个端口,将防火墙的端口划分到安全域。第一步 比如说在这里边,你比如说有二号口,还有一个一号口,如果他们分数不同的安全域的话,就要划到不同的安全域中去。 你像我们现在这个脱谱结构,那么对于我们这个这个区域,我们是作为一个 信任的安全域就是 trust, 那么这一块呢是一个外网,外网区域我们通常认为它是 一个安特色就是不安全的区域,当然了它内部呢就是一个 logo, 这里面我们还可以 再划分出一个区域来。你比如说一个服务器的一个集群,那么外部网络要访问这个服务器集群的时候,那么我们是为了能够让外部网络直接能够访问这个外部区域,但同时又要保证 外部区域不能直接通过我们这个服务系集群来访问内部网络。我们可以设置一个 dmz, 就是非军事化区,就是一个缓冲区域, 他相当于说外部网络可以访问这个 dmz, 但是 dmz 却不能访问我们的内部网络, 通常我们的内部网络都是一个 trust, 就是一代可信任的网络之内。第二为端口设置 rp 地址, 端口设置 ip 地址。 第三步设置路由,设置路由,那么这个路由呢?一般情况下我们要配着,就是配着他的默认路由。 第四要设置 nat, nat, 如果有必要的话,我们可以设置一个 nat, 你说我们内网内部网络的设 或者终端,那么如果要跟外部网络进行通信啊,我们可以通过地址转化的形式, 然后呢到达外国防护墙的外网口,把地址转化成更网的地址来给外国网络进行通信, 这是设置 nt。 第五个是要配置策略,配置策略,那么策略是防火墙中的一个非常重要的一环, 在这里边如果没有策略,那我们这个防火墙的各个区域之间,你就没法进行设置他们之间的这个数据通信,所以说他必须要依赖于这个 策略,对于方向来说提升的策略非常非常多,他这里边可以有 an 气策略,就是禁止转化的策略,也有安全的策略, 可以通过我们的命令来实现对房号权重各个策略的一个查询。那么现在呢,我演示一下 我们这五个流程,这五步,这个流程的五步怎么去操作。 那么在这里大家想首先先看一下这个拓谱结构,那么我们 把蓝色的区域作为一个信任区域,把绿色的区域作为一个非镇,非信任区域就是安 trust。 那么这里面一般情况是指外网区域, 我在这里边用一个边界路由器作为外网的一个边界,那么防火墙是处在我们内网的边界上,是我们这个边界防火墙 或叫出口方口腔 pc 一 pc 二,那么他们的 rp 地址段呢?是一点一点一点零, 那么在方法强和边界录取之间是二点二点二点零的网段,方法强的路由器的右侧是三点三点三点零的一个网段。 那么我们现在要做的首先第一步是将发货墙的端口划分到安全域,那我们先把这个启动一下,已经启动了啊 啊,现在他的数据你看了,目前来说这些数据是导通的,都是呈现一个绿色点,他们之间数据 相互之间可以进行通信,链路是通的,而对于这一段链路和这一段链路却是断可的。那么现在我们对方向进行一个配置,让我们的这台 pc 就是这个区域的 pc 能够访问 pc 三, 而且呢是以禁止转换的形式访问,就是说 pc 一或者 pc 二要要跟 pc 三进行通信的话, 我们要经过这个端口,谁的端口来一这一杠零,杠二上的这个二配地址转换成这个二配地址来进行访问,跟 p c 三的这些地址进行互通。 那我们首先来看一下第一步 还没起来,关掉,停止一下 启动, 他需要一段时间方,好像启动稍微有点慢, 哎,起半天, 嗯,这个起来了,这个都没问题。 好,那么他的用户名默认情况下,华为方法强的 usg, 这应该是 五零零,他的用户名是额的密,密码呢是大写的 a d m i a, 小写的就大写 a, 开头艾特一二三, 那么他让你去这个密码需要修改,需要,要不改变密码? 先输入这个老的密码 a d m i n i 一二三, 然后改成新的密码,我们改成小写 a d m 啊 a 一二三 a d m i n i t 一二三。 ok, 已经改动成功了,我们进入到钢化条里边,我们把这个信息啊,防止这个信息出现在滚屏, 我们把它这个信息提示去掉,按住一放, 可以了。那么我们现在呢,把一号口,二号口分别划分到 chance 的区域和安 chance 的区域就是第一步 int j, 先进入到区域里边儿,把它加到区域里边儿啊。 fire firewall, 先把它一号口画到信任区 trust, 然后 add 添加,添加哪个端口呢? 印特这一杠零杠一,是不是这一杠零杠一?这一杠零杠一。对,我这样笑, 好,我们再进入到安卓子区域 zol on trust i int j 一杠零杠二。 那么现在我把这两个端口分别划到的 创始区域和安创始的区域。第二步为端口式 rp 地址,那我们现在 为他们分别配扎出记者 yent j 一杠零杠一 rpadd, 当然这你可以补全啊,用命令应按踏板键补全命令。 然后呢是一点一点一点二五四,一点一点一点二五四,压码长度是二十四位二十四, ok, 那么我们这一个地址就设置完了。 yante j 一杠零杠二,配着他的 rp 地址, rp ddd 是二减二减二五四,二减二减二减二五 四二十四位严码好,可以 it 对错,那么现在第二步就配置完了。第三步是设置路由, 那么这个路由啊,通常我们会设置一个默认的一个静态路由,那么在这里大家可以看我们设置这个静态路由呢? 嗯,我们内部网络如果要访问外部网络,那我们这里边就是要到达这个网络,你比如说我们要到达三这个网络,因为对于方向来说,他直联网络是 二点二点二点零网络和一点一点一点零的网络,这两个是直连的,不需要我们设置路由。那么对于这两个,对于这个三点三点零这个网络,他是他不是直连的,所以说我们要设置一个路由, 当然你可以直接写目标的路由,也可以设设置一个默认的路由 ip root root static, 然后默认陆游零点零点零八个零啊,零点零点零,零点零点零点零,雅马呢,也是零点零零零点零,然后呢他的下一跳,下一跳呢,我们就把数据包 传给谁了,创建这个边界路由器的零杠零杠二号口,那就是二点二点一百,所以他的下一条就是二点二点二点幺零零。 好,那么现在他的默认录由已经设置完毕了。 no。
184黑格·AI研究院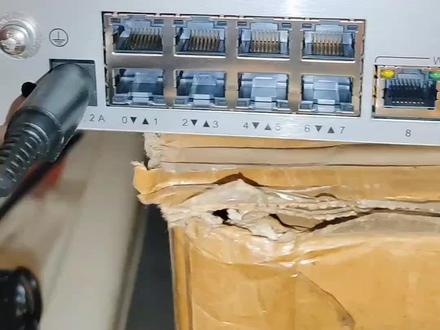 00:45
 00:09
 01:03查看AI文稿AI文稿
防火墙调试很难吗?防火墙呢,其实调试起来也是非常简单的,那么作为防火墙调试,我就只总结了三个步骤,也就是三句话,通过这三个步骤一步一步去做,那么任何品牌的防墙我们都可以轻松搞定。 那么首先第一步呢,我们需要给防火墙的内外接口,我们配置相应的 ip 地址,同时需要把每一个机加入相应的区域。 好那么第二步呢,我们作为安全网关出口,网关防护长,那么在这里我们一定要配上一条学生路, 我们说的八个零都有啊。那么第三步呢,我们需要放通相应的策略,比如说我们内网如果要去访问外网,那么我们需要从园区 到目标区域的出去的流量,给他放通我们相应的安全资料。那么只要完成了这三个步骤,那么咱们不管什么片往上加,我们全部都可以搞定。
1973网络工程师老张 00:47查看AI文稿AI文稿
完整带大家完成一个基础的防火墙配置。以华为防火墙为例,一、进入系统仕途,并创建防火墙区域。这里我们创建了两个防火墙区域, trust 和 interest。 trust 区域是内部网络,而 interest 区域是外部网络。二、创建一个允许流量从信任区域到微信 区域的安全策略。三、创下了一个入战规则,控制外部流量,如何访问网络。四、配置出战规则,控制内部流量,如何离开网络。 五、启用 net 可以帮助您隐藏内部 ip 地址,并允许多个设备使用同一公共 ip 地址访问外部网络。六、监视和记录防火墙活动启用日志记录和流量分析以上是华为防火墙的一些基本配置命令步骤,具体的配置根据实际需求和网络环境会有所不同。
1655网络工程师-老杨 03:28查看AI文稿AI文稿
哈喽,大家好,这里是网络专家 vlog, 今天呢主要教大家防火墙的基础知识,今天的话主要给大家介绍一下防火墙上面的接口以及接口所属于的安全区域。 在防火墙上面的话,我们把这个框呢当做一个防火墙,然后防火墙上面的话有有很多接口,这边的话我们可以看到有一二三四 五六六个接口,然后默认的话防火墙上面呢就已经有了 x s 信任区域以及 m x, 还有一个 dnj 区域,这三个区域呢默认都是有的,然后的话我们的接口 一二三四五六,如果新买了一台防火墙回来的话,他这一些接口的话都是属于这个 x 区域的,然后呢我们就需要把接口划分到区域中,如果我们是接互联网的话,比如我们这一个山口接的是这一个互联网, 那么我们就可以在防火墙上面配置,把这个三号口呢划分到这一个 n c s n c s 呢就是非信任的一个区域,它的受信任程度呢是比较低的。然后 x 区域的话就是信任区域,一般我们的内网的话, 内网就是划分在这个 xs 区域,然后呢在华为的防火墙,如果我们平时要调试的话,我们直接接一根网线到这个一号口,这个 一号口默认的 i p 呢是幺九二点幺六八点零点一,然后如果没有登录这个防火墙呢是在浏览器上面输入 s t p p s, 然后点冒号幺九二点幺六八点一点一,后面的段号是八四四三, ok, 然后呢我们接口如果首先第一步的话,就是需要把接口划进到这一个安全区域中,刚刚呢我们已经把接这个外网的话,听到这个 n x 默认的话,接内网的话,他就是在 x 这个区域里面, 然后 dnj 区域就是非金丝化区域,我们一般在 dnj 区域这边的话,就放置一些宫外网访问的福气 公外网访问呢就是从这个英特的进来的流量可以访问到我们 dnj 区域的这一个服务,然后呢我们 dnj 区域也可以回给他,但是 dnj 的话他就不会 访问到我们的这个创始区域里面,因为如果 dnj 的区域区域的话可以访问到创始区域,就会造成一个网络安全。就如果黑客攻击了这个连接区域服务器, 然后如果 dnj 可以访问这个 xs, 那么 dnj 区域的话就可以黑到我们的内网里面。这些操作的话是通过什么来操作呢?就是通过一个策略, 所以我们配置这个防火墙的时候呢,配置最多的就是这个策略,策略的话下一节课呢我给大家介绍一下。好,今天的视频就到这里结束了,如果大家喜欢的话可以点击关注,再见。
155网络专家vlog 01:01查看AI文稿AI文稿
老张,防火墙调试到底难不难?防火墙的调试起来其实呢非常的简单,那么我今天告诉你三个步骤,只要你按照我这三个步骤去做,那么你就可以搞定大多数主流的品牌防火墙。那么接下来请注意听我这三个步骤。 第一个步骤,给接口配置爱奇艺者,并把相应的接口加入对应的区域。 那第二步呢,是我们要配置一条缺什么东西,而且呢如果你有福气的话,我们要做 nit 单词音效,并且我们要配置什么东西呢? nit 原地址转换。 那第三步骤我们要放通与肩策略,那就比如说你的内网,如果需要到外网上去上网的话,那么我们必须放通行的内网到外网去遇到策略。 好,那么接下来我把华为的配置脚本我整理成一张图片,如果有需要请双击加收藏。
2470网络工程师老张 12:49查看AI文稿AI文稿
大家好,我是伊恩斯网络的王老师,现在我们看一下华为防火墙陆游模式的通信, 按理要求呢是在拓普中,我们让处于一段的 pc 一能够跟处于三段的 pc 二能进行通信,现在呢我们采用的模式是让路由器让防火墙处在路由的模式,而不是处在耐他的模式。 那么首先呢,我们要对防火墙进行配置,他的配置步骤呢,实际上我们在 前面有一节的这个防火墙的基础内容中有起到啊,当然那个呢是关于耐克方式的一个访问,我们现在呢就是用纯陆游的模式来进行相互之间的通信。第一个呢是要设置防火 端口的二配地址,第二个我们要配置防火墙的区域,让我们这个防火墙各端口处在不同的区域中啊,当然前两个位置呢都是可以互换的。第三呢配置陆游,第四呢是设置安全策略, 现在我们对方向来进行配置,按照这几个步骤, 关于方华强的密码,账号密码的设置,我已经做了配置啊,为了节约时间, 先设置幺零零的印,他这一杠零杠零 是他的 rp, 地址为幺九二零八点二点五四二十四位的严码 出了一些提示信息,我们把它关闭掉,暗度 infer cinter。 哎,那包我可以关掉了,我们再配置 一杠零,杠二端口的二 b 地址 in j 一杠零杠二二 b 地址是幺九二零八点一点二五四 二十四位野马。 ok。 第二步呢,我们要配置防火墙的区域, 一个是串子区域,再一个呢是安串子区域,实际上这个场景呢,在很多的呃中小型单单位里面都会涉及到啊,方边境防火墙可能会有耐特方式,也可能会有漏油的,这种方式有可能是多漏的方式。 那我们再看一下设置方向区域,先配置一个 trust, 我们亲家接口,把哪个接口啊?这一杠零杠二扯下进去, ok, 我们在清江 一杠零杠零到安 trust 去 forever join entrust, 然后呢,我们添加这一杠零杠零, ok, 退出。 这样的话就把端口啊分分到各个区域中。现在呢,我们要配一下路由啊,大家可以看啊,因为在这里, 嗯,方国强的指点网络是一段和二段,但是我们现在要求呢, pc 一是要跟三段的 pc 二通信,所以说呢, 嗯,他的路由表中必须得有让,让这个方强知道他的下一步,他要投机的税包要投机给谁,因为要跑三段吗?本身 他直连陆游是没有的,所以说必须要设置一个陆游,我们现在配一个默认陆游 ip root static, 当然你也可以配置具体的路由也可以啊,零点零点零,直接纸上三段也没有问题。 然后呢,他的下一窍就是下一个路由的端口幺幺二零八点二点幺, ok, 这样我们可以看一下路语表, ip 入境啊,已经存在了啊,默认的这 静态陆游啊,他直达陆游呢,是一段和二段。 现在呢,我们再配置安全策略啊,在此之前呢,我先把这个路由器我们再配一下,安全错了,我们先放一边 路由器里面,我们把这两个端口的 ip 地址给他,设置上 yante 零杠零杠幺 rp, 地址是幺幺零八点三点五四, 作为这个 pcr 的一个网关,二十四,亚马, 我们再配置零杠零杠一,我们先退出吧,退出把这个信息关掉挺烦人的。 infer cinder 给内包 int j 零杠零杠一,配置 ip 地址 ipadd 幺九二点幺六八点二,减幺也是二十四倍的野马。 ok, 而且呢,我们还要设置一个路由,因为对于这个三段来说,他也是不知道这个一段,因为对路由器来说, 他的支联网络呢,就是二段和三段,但是他没有一段的,所以说我们要配置一个路由,仍然是 rp rot static 零件,零件零,设立个默认录油啊,就是不知道录镜的时候默认投机给哪一跳,零,投机到下一跳就是防护墙了。幺九二八点二点五四, ok, 保存一下哦,路由器现在已经配置完毕, 现在我们反过头来,我们再配置一下他的安全策略, 现在我们是要让戳死区域能够访问安戳死区域这个数据包 单线的往外跑,可以啊,我,但是我们现在不想让他往里进,当然你也可以是往里进,我们先设置往外跑,就是让车子去越能够访问安,车子去越 cqrt 设置安全策略 回车。然后呢,我们在这里写规则,规则的名字,设置一个叫 truss 的区域到安 truss 区域, 那么在这里他的原地址就是原地址区域 sos 原区域, 对,是哪里呢?就是 trust, 目的区域呢?是安 trust destination, soy 是 n trust, 那么对于这个从 trust 到 n truss 肯定是要放行的,我们就是 accent permit ok, 你可以看一下啊。第二, sis, 那这是我们刚才配置的信息,配置完之后啊,应该是可以生效了。嗯,我们可以测一下。怎么测呢?我们用 pc 一, 用 pc 一停一下,三三减一 要 九二点幺六八点三点一, 嗯,现在显示是成功的啊,当然了,你如果说现在我们要凭这个单纯的说我们像二口 让一口啊,幺零零就是二点二五四,你可能是拼不通的幺九二点幺六八点二点二五四啊,这里边因为我没有对他进行放行, 而且呢从防火墙内往外平也是平不通的,因为他不接受啊,端口不是说这个区域不行,而是说端口上他没有开启这个接受平命力的 服务。你比如说我们现在如果说要通信的话,你比如说我们现在先评自己吧,评一下幺九二点幺六八点一点二五四,我们先评我们近端, 那现在平进段我们都是不通的啊,不代表说我们的数据包没走过去,你肯定是过去了,因为什么呢? pce 我们就是通过我们本期的这个端口啊,到达了这个端口方形的方形的外端,然后呢 经过了路由器,然后到达了对方,然后再返回来,通过状态那个检测,我们可以回险 把数据包回响回来啊。虽然说我们没有配置按 chose 到 chose 的这个这个方向的放行,但是呢,因为我们现在是状态检测的模式, 所以是呢,我们单方向的平面领过去之后就可以往回返, 如果为了能平通,就是平时我们可能要进行一些测试之类的,我们可以设置防火墙某一个端口啊,让他允许你,比如说我们现在允许这一杠零杠二, 这里面我们可以允许某一项服务通过啊,你比如说我们的平面链 manage 啊,平,让他通过 formate 啊,这就没有问题了。然后呢,我们来测一下, 凭我们自己现在就有数据包通过就可以回写他不代表说我的数据过不去啊, 只是说我不允许他返不回来啊。当然对端也可以这样设置, 这样的话就可以实现了,我们以路由的形式来访问这个三段,当然了,你如果说我想让三段来反过来访问你,现在啊,我们虽然说这样可以走,但是你倒过来肯定是不行的。 pc 二,让 pc 二来平 来评这个谁呢?评幺幺二零八点一是通不了的, 因为这方从这个方向的数据包过来之后,我们是不允许放行的。 嗯,为了提高安全性,你如果想先让他把这个数据包啊主动发写的 水源过来,那我们可以怎么着呢?可以就是说限制你的 rpg 指断啊,当然了,后边可能会结合着 acl 来进行一个具体的一个策略的设置。好,那么今天的内容就这么多啊,谢谢大家的学习。
41黑格·AI研究院 09:33查看AI文稿AI文稿
大家好,我是新盟教育的麒麟,今天呢,给大家讲一下华为 usg 防火墙上的安全策略。 呃,华为防火墙上的安全策略呢?内容比较多,政客里面需要讲好几节课。今天的话呢,我只是想一个小视频的形式,给大家简单的概括一下华为防火墙上面的主要的知识点,可以吧? 呃,实验呢,我一会再做,我先给大家简单介绍一下哈关于华为防火墙的安全策略。首先大家注意一点华为的防火墙,它的安全策略 仅仅限制单播流量。注意华为防火性安全策略默认情况下默认情况下仅限制单播流量, 仅限制单播流量,也就说默认情况下对主播流量和广播流量不做限制, 直接放行。当然你可以使用专门的配置让华为的防火墙对主播流量也做限制, 可以专门配置,可以去设置,但是呢,他对广播流量是不做限制的。另外我再多说一点,虽然说华为的防火墙安全彻底默认情况下仅对单播流量做限制,但是也不是说所有的单播流量都受 华为防火墙安全策略的控制,并不是所有的单部流量都受安全策略的控制。 比如我简单举几个, olpf 的单播流量不受华为防火墙安全撤离的控制, bgp 的单播流量 不受华为防火墙安全撤离的控制,然 rp 令客的单播流量不受华为防火墙安全撤离的控制。嗯,然后还有 d 的 cp 的他的单播流量也不受华为防火墙的安全撤离的控制。等等吧,就是给大家列举了这些。 呃,这是简单一些介绍。另外呢,再给大家说一个点,就是华为防火墙它是基于安全域的,这个我我上个视频给大家 简单介绍了一下,就是基于安全域的防火墙,首先你在配置的时候呢,要把接口划分到安全域里面去,大家注意,既然是基于安全域的 防火枪,竟然是基于安全域的防火枪,他在做策略的时候也是基于安全域去做策略的, 也是机缘机做策略的。呃,华为呢,他是这么认为的,同一个安全与内部的接口,或者说同一个安全与内部的主机之间,他们本身就是属于 同一个部门的,或者说同一个公司内同一个公司的同一个团队的,这样子的话呢,他们内部是比较可信的。所以说呢,华为的防火墙对同一个安全域下面的流量是不做限制的,直接互通。注意同一个安全域 内部的接口之间直接互通,什么意思呢?大家来看这个图案, 在我现在这个环境里面,一杠零杠一这个接口在擦拭的安全域,如果说这还有一个接口,假设这个接口是记一杠零杠三, 假设啊,假设是 g 一杠零杠三,假设呢,你把一杠零杠三也划分到了叉式的安全意义,大家注意 一杠零杠一下面的主机和一杠零杠三下面的主机直接就通了,没有任何限制。直接通能理解吧?就是同一个安全与内部的接口之间直接就通,但是呢,不同安全与之间的接口默认不通, 不同安全域的接口之间的流量默认不同,默认是不同的。比如在咱们现在 这个环境里面,记一杠零杠一属于穿石的安全域,记一杠零杠二属于 dm 的安全域。 那么这个时候收我跟问题之间默认情况下就通不了。注意,通不了,你想通吗?如果想通的话,你需要单独做策略去放行, 而且你想通是怎么通呀?是想让问题主动访问蛇窝呢?还是想让蛇窝主动访问问题呢?还是说你希望他俩相互都能通呢?注意, 如果说你希望温七可以主动去访问十二 w, 那好,你就放行从 xs 的到点位的策略就可以了。返回的流量大家注意,不需要去考虑,不需要考虑,至于为什么不需要考虑呢?这是因为在华为的房 火墙上面存在的状态检测这个机制,这个机制会让华为的防火墙产生绘画表, 也就说待会华为防火墙把温漆去往收的流量放行的同时,他会产生绘画表,而待会返回的流量到了防火墙,防火墙一看有绘画表直接就放行,不再看策略,能理解吗?就好比你们 这个,你们所住的一个小区呢,是一个高档小区对吧?你比如天津这边金茂府富人区,这个金茂府内部的那些, 内部的那些那些人呢?他们可以自由的出入,他们出去的时候那个门口的保安有记录,是吧?能认识你这个人,看着你是开着法拉利出去的,待会你返回的时候呢,就直接给你放了,为啥呢?他有记录, 他有你的车牌号信息,他知道你就是这个小区内部的人员,你出去可以出去回来自动给你放,但是呢,如果你本身就不是这个小区内部的,你是外部的人员,在那个小区的门口那边呢,没有任何的记录,你是进不来的,懂了吧?就是这个意思, 也就是说,如果你想让温漆可以主动去访问色卧,那你就放行从窗式的到电位的侧脸。如果你想让色卧可以主动房间温漆,那你就放行从电位到窗式的车里。 我们只需要考虑初始流量,返回流量不需要考虑,各位能理解吗?如果说还没有理解的话呢,大家可以在评论区留言,我这个看到的话会及时给大家进行回复的。好吧,下面的话呢,我们简单做一个 个小实验,就是我们允许温漆可以去拼通十二瓦,可以吧?当然现在他是拼不通的,给大家测一下,测试一下, 现在肯定拼不通,看到没有,为啥拼不通呢?因为华为防火墙上面策略没有放行,他肯定不通,我呢?接下来在华为的防火墙上做一个策略,把流量给放了,大家来看着哈。 目前华为的防火墙上面虽然有一条策略,但是这个策略呢,是为了能够让温漆让擦拭的区域访为互联网的 注意,返回互联网的,不用管他。接下来我再做一条策略,允许擦拭的区域的温漆可以去访问 sor, 大家来看入内幕,创建一个规则, 这规则的名字你可以随便写,假设叫 chuss 的到店位,然后呢,我们在这里面去匹配流量,就是流量从哪个安全域来呢?流量从 chuas 的安全域来, 然后呢,他,他的原地址是多少呢?幺九二点幺六八点,一点一百,他要去哪呢?他要去往的安全意义是 dm 瑞,他要去往的目的地是多少呢?是幺七二点,幺六点一点一百。 什么类型的流量呢?仅仅放行聘包,其他的协议我们不放好,流量匹配完毕,最后执行动作挨个审扑妹的放行完事能看到吧?配置呢,还是比较简单的,这就是我刚刚所做的 安全策略,放行了从穿石的区域那个温漆到达电位区域的服务器的新的流量放行了,可以吧,给大家简单做个测试,打开温漆 再去拼一下,幺七二点,幺六点一点一百,通了吧?没有,没有任何问题,成功。当然这个 时候奢望能聘同婚期吗?各位,奢望能聘同婚期吗?不行对吧?为啥不行呢? 因为没有放策略,他肯定通不了,对吧?我给各位测一下吧,让你们见证一下。稍等把射我打开哈,射我去评分期 拼幺九二的幺六八点一的一百,不同吧,绝对不同, 防火墙上面都没有奉行从蛇窝到温切的流量,他怎么可能通,通不了,看到没有?好了,本次内容呢,就给大家介绍到这个位置吧。
32新盟教育琪麟老师 05:23查看AI文稿AI文稿
哈喽,大家好,这里是网络专家 vlog, 我是你们的黄老师。今天的话像这个拓谱一样啊,就这个朋友呢,就是在他们的内网里面就部署了一台华为的 usg 防火枪, 然后呢他们就希望通过外网,通过那个 sslvpn 的技术拿来访问内网的这个 pc, 这个 pc 呢是幺九二点幺六八点八点八。 然后呢我们这边的话已经把这个 hclv 片呢给配置好了,在这里面 我们检查这个 shlv 片的话是没什么问题的,配置这些都没问题,但是呢当我们通过这个 华为的这个登录软件登录上去,我们呢正常是可以获取到那个 ip 地址的,是 ip config, 正常的话我们已经配置成功了。就今因为今天我们重点讲解的不是 shlv 篇怎么配置啊,因为 shl 配置的话很简单的,今天主要呢告诉大家怎么排查这一个 shl 的一个故障啊, 现在呢我们聘这个幺九二点幺六八点八点一,我们聘这个防火墙的接口是可以聘通的,但是当我们聘这个内网的这台主机的话,我们发现呢就不通,不通的话我们就需要通过命令行呢来排 查一下,这里面的话我已经写了一条命令行三零零二 expect, 这一点六九,对吧?我们写了这一条 a 七幺,然后用来 匹配那个流量过滤啊,这里面我们看一下获取到的 ip 是多少? ip config, 这里是六九,对吧?没错。然后呢我们就通过这个防火墙的抓包来看一下究竟是什么问题啊。 首先呢我们呃退出这个 a 消,然后呢 dia, 然后回车进入这个调试终端,然后发 fireware steady, acl, 三千零二赢 abo。 通过这一条命令的话,我们来对流量进行一个过滤啊, 配置完了之后,我们在这里再拼一下杠提长拼一下, 现在的话我们是拼不通这个内网的服务器的,这个内网服务器是在哪里呢?我们把这个删掉啊, 这内网服务器是直接接到我们的这个防火墙上面的, 这个就是幺九二点幺六八点八点八, 这个一杠零杠二呢,这里就是幺九二点幺六八点八点一啊,那么我们通过外网的话可以访问到这个八点一,但是访问不了这个八点八,我们这个课程主要就是排查这个防火墙的故障啊。 ok, 我们抓完包之后呢,我们看一下啊 display, fireworks status acl, 然后回车,回车的话我们可以看到啊,这里面有个啊 car 的 dta information, 我们可以看到我们这个之所以拼不通这个要求二点幺六八点八点八呢,主要就是因为这个麦克地址的问题啊,然后因为关注到这个麦克地址,对吧?所以呢我们一般会 看我们这个认证了,然后呢我们在对象这里,然后在在对象在用户,然后呢在这个 认证选项这里,然后呢我们在这里可以看到啊,有个在线用户麦克地址检测,我们把这个去掉,然后点应用, 然后我们再来看一下,去掉了之后我们再拼一下,再拼一下,然后我们就可以发现可以通了,然后呢我们 再挑两一下,这个三三八九幺九二点幺六八点八点八,三三八九, ok, 那么我们现在的话就已经把这个 acc 的故障给排查完了, 好希望这个视频能够让大家学到知识啊,也希望大家点赞关注,再见。
81网络专家vlog 03:00查看AI文稿AI文稿
大家好,今天呢给大家分享一个防火墙的一个配置的一些步骤, 那么好多朋友呢,呃一听到防火墙呢可能就有点发触啊,感觉自己呃不了解防火墙,呃很多遇到配很多防火墙的时候呢,可能会出现很多问题。 嗯,那当然实际情况呢,也确实是这样,交换机呢和路由器可能相对来说要比较简单一点, 但是防火墙呢,我们如果呃方法配置的不对,可能会出现呃各种各样的问题啊,那我我们常见的就是呃网络互访不通啊,或者是 我们从内到外不同,或者是我们到接口不同,或者是我们从外到内的内部的这个服务器啊不同。 那么今天呢,我给大家分享一些干干的干货,那么请一定根据我提供的这三个步骤啊,来进行一步一步去操作,只要你每一步都做的没有问题, 那么防火墙对你来说也就非常简单了。那么首先第一步呢,我们要了解一个概念,防火墙呢, 他是分区域的,也就是说我默认外网,我们就在 on trust 区域,那内网呢?我们平时就是 在 cross 区域。那么首先第一步我们要给接口分配 ip 地址,划分区域,那么我们给外网接口,我们划分啊配外网的 ip 地址,那我们把这个接口加入到 ontros 区域,那内网我们配 内网的 ip 地址,那我们把这个地址呢这个接口呢加入到 pass 的区域,这是第一步。那第二步呢? 我们需要做呃默认陆游和 nit 啊,默认陆游,那我们八八个零陆游,我们下一跳,直到这个 昂创斯就是呃外网的网关上,那么耐特我们需要做原地址耐特,其实我们内网的这一段地址我们要从外网耐特出去, 那么第三步呢?第三步呢?我们呃需要做呃策略啊,策略就是我们从内串死的到昂串死的,我们要给他放通,全部放通。 那么我们从昂创斯的到创斯特呢?这个时候呢?如果我们内部有服务器,我们是需要给他放通,如果没有服务器那就不需要放通,只要记住这三点就没问题了。
304网络工程师老张 14:06查看AI文稿AI文稿
大家好,我是雷天。那本期内容呢,我们来讲一下华为防火墙的那个管理密码,如果忘记了,我们应该怎么去处理? 上一篇我们讲了那个路由器的 ac 的以及交换机的,因为他们的恢复是可以直接在拨通路里面,或者说拨通 note 里面,直接就是跳过那个清除密码, 我们可以直接登录,但是防火墙目前来说是没有这个功能,所以呢,他恢复起来会比较麻烦一些啊,那么这里就单独录一个啊,同样的他也有缺审的登录信息, 第一个登录信息可能是熟悉华为防火墙的最熟悉的,因为从早期的那个防火墙开始,到现在下一代防火墙,他用的确 密码就是伯通诺的密码,都是这个。但到了呃, vr 二六版本以及阿七版本呢,他变了一个,变成了这个,但是在阿七二 二零版本以及之后的版本他就又变了,就变成了自定义啊。自定义的意思就是你第一次进这个波特闹的,他是需要你自己去输入一个密码,他不给你默认密码了,你自己去输,输完后你自己一定要保存好 才能够就后续进去的后就有你自定义的密码,他没有默认的了。那么这里我们就来实际演示一下,假设我们啊防火墙的管理密码忘记了,那么我们应该怎么去恢复?就在配置不丢失的情况下。那我这里有一台真机啊,现在我密码不记得了, 我不知道那个密码。哎呦,等会我假设我不不记得了啊,那个好,我忘记密码了,那这个时候跟路由器一样,就是我要去物理的重启,他就是把电源再开启, 我已经重启好了,那这个时候同样的他有一个启动的过程,启动的过程中呢,要按 ctrl 加 b 啊,如果你是远程的话,或者说那个协助别人的时候去操作的话,一定要就可以重复的按,因为有时候网络延迟呢,那个过程只有三秒,那容易被 跳过。好,就是这个他和跟路由器一样啊,就是用 ctrl 加 b 来来中断这个自动启动。好,那我们当前的那个型号是下一代防火墙的 v 二 r 六开始的版本啊,我的是 vip 的,但是呢不是七二零的,所以呢你会发现进来后他有一个密码,那这个时候我们应该就是复制这个就可以了,就回车。好,回车 车以后他有很多选项,那这个时候千万不要去选这个,就雷塞特那个,这个这个是叫做恢复出厂,如果你选这个,那么你当前的配置就全部丢失了,这个是恢复出厂的啊,华为防火墙处理起来比较麻烦的,就是我们必须去 去啊,我们选第四个选项,就启动选项,我们看他当前有,我们可以按一啊,你会发现他当前的启动的那个镜像文件是这个,然后他的配置文件是这个,那么我们要去更改他,就是让他启动的时候呢,我们不加载这个配置文件, 那我们可以修改啊,这里选三号啊,就是更改配置文件,我们选 在一号啊,他默认加载的是这个,那么我们可以用一个逗号,就是表示一个空白,就就来清除这个设置, 我们默认的,我们来变成六个空,就是不加载,那么我们再按零啊,这里说一下,如果是 vr 五的版本呢,他是就是设置启动文件 跟配置文件是一个选项,你在那个里面要看清楚啊,同样的设置是一样的,就是按选择空就把它跳过就行了,但是一定要注意在 vr 五的版本呢,他是这两个是合在一起的。是 啊,你要注意一下,那么我们同样的还返回上一支菜单啊,到了这一步跟我们之前的操作是一样的,千万不要按重启, 按重启的话,你选择零的话就失败了,那我们一定要按那个一好,这个启动过程非常的长啊,因为防火墙启动起来,所以呢,我待会会剪一下 啊。这里再说一下之前说的 vr 五版本,他两个合一的时候,他啊,你选进去后,第一次他是询问你启动的镜像文件是什么啊,这个不用管,你直接回车。 第二次他在询问你启动的配置文件是什么,这个时候你输入这个点号,把他的那个路径给清空,这样就可以了,因为啊, vr 六版本开始呢,他是有分开选的,所以呢,这里就选三, 这里强调一下。好,那我们等他,等这个全部启动完成吧。好,那个已经启动完成了。好,启动完成后,我们需要先进入 啊,可以不进入,就是那个我们可以什么呢?首先我们把电脑给接到那个管理口,就是 防火墙上面有一个零号口,如果有那个 mgmt 口的,就是带瓦管理的,那么你可以接到这个管理口上面,如果没有的,那我们接零号口。注意啊,这个箭头一定要注意 把电脑接到上面,接到上面后呢,我们需要把我们的电脑的地址设置成 幺六九点二五四点一点六啊,这个可以,只要不是啊,不是幺九二点幺六八点零点,只要不是零点一就 ok, 防火墙默认的地址就是零点一啊,设置完成后,我们可以就是用浏览器打开一下,这打开幺六幺九二点幺六八点零点一啊,这里 可能要等一会啊,先拼一下看能不能通好,通的 好,可以了啊,因为出厂的后啊,我们没有加载配置文件,所以呢他相当于一台出厂的防火墙一样,我们可以就回顾一下之前如何去出厂。 这初始化登录那个防火墙一样的就可以了,可以看一下那个视频,那里面会讲的更加详细一点。那同样的我们先初始画一下密码,他第一次进来是要求改密码的 啊,稍等一会啊,他要等一会,第一次出手的话会慢一点, 简单就是我们把它的配置文件不加载,然后呢,我们接到管理口进来后,我们待会来看一下要操作什么。这么慢吗? 嗯, 重新打开一下,这个有点慢啊,我们进来了 啊,进来后我们在那个系统里面有一个叫做配置文件管理。 嗯, 这里会比较慢啊,你会发现这里有一个下次启动的配置文件,我们选择一下,目前为空是因为我们 在那个波吞 note 里面把它给取消了。好,这里有一个配置文件是我们之前的,那这个时候我们把它给下载下来,嗯,下载下来后我们解压好, 解压后呢,我们用那个记事本给他打开,打开后我们找到一个那个 用户名,这个叫做额德密的用户名,我们这里是一串乱码,他是那个加密后的,那么你不知道,那么我们可以改一个密码,就是额额德密啊,对, 一二二三四啊,这个就是我们待会要去重置他的密码,我们可以把它改了,改了后呢我们把它保存一下,保存完成后啊,建议把它改一个名字,因为他默认用这个名字,他会报错,所以呢我们改一个名字, 然后我们把这个文件呢给他上传,然后是放在那个下载里面, ok, 然后 我们把它上传,上传后这里有一个注意的,我们要把它设置为就是这个灯泡一样的,我们点一下设置为下次的启动文件, 这样的话他下次加载呢就加载我们更改后的那个密码了。好,这里选择完毕了,选择完毕后呢,我们要去重启这个,呃,那个防火墙, 我看一下重启在哪里啊?因为我外部相对来说用的少一点,应该是 系统重启,不好意思啊,建议注意啊,不要点保存并重启,选择重启就行了啊。不要点保存, 因为如果你点保存的话,他会覆盖你当前的配置,因为我们目前就是空配,如果你去保存的话,那他又覆盖了之前的配置,这样的话你会你的配置就还原不了了,一定要点重启, 重启的话他会加载那个你。嗯,你,你之前就我们刚刚调用的那个文件,他要启动后才生效,就重启后啊,现在他就重启了啊,这个过程又很漫长,那么我就再暂停一下,让他启动完成后我再来讲解。 好,这个时候呢他就启动完成了,启动完成后我们就可以用那个我们修改后的密码进来啊,进来后你会发现他的名字是改过的,然后呢我们的之前的配置还是在的,比如我们这里有一个地址, 然后接口下也有啊,配置都在那个接口下面的,我是配的一个演示的时候,我就加了一个地址,然后这里改成了 djcp, 这个是重启后,就是我们恢复后配置还在,这个就是恢复成功了。那么简单来说就是分几步,第一步呢,我们忘记密码后,先进入不脱落或者不脱落的,然后呢用对应的密码进去 啊,然后我们设置启动的时候不加载配置文件,那么他就相当于一台初始化的防火墙就出厂的。那么我们把电脑呢接到对应的口下面,再进行那个 进到后台就外部后台,然后我们在外部后台呢,可以把配置文件给下载下来,下载下来后我们可以在那个就 文件里面我们找到之前的那个额德密的账号,我们可以直接在这里搜索一下额德密,那 你会发现这里有一个额的密的账号,我们把密码改成额的密一二三四,然后保存一下,保存好后呢,我们把这个配置文件上传,上传完之后设置成为啊 那个下次启动,然后我们重启,记住重启的时候不要选保存并重启,只是选择直接重启,这样的话就整个过程就恢复了啊,当然你防火墙来说会相对麻烦一点,就是他要先去 等于重启好啊,两次,因为第一次我们要去跳过,跳过后我们修改后要上传,上传后我们要设置为下次启动,然后再重启再才能生效啊,这个呢就是防火墙为什么要单独拿出来讲的 一个重要的原因,因为他处理起来会比较麻烦点啊。那么这个呢,就是本期的全部内容呢,如果觉得对您有帮助的话呢,你可以三年支持一下啊,然后可以分享一下经常处理华为防火墙的朋友。嗯,这个视频肯定对他是有所帮助的。如果您有什么有趣的事情或者说 啊不懂的地方呢,可以在评论区里留言啊,不懂的地方呢,都可以会进行解答啊,大家一起可以学习,一起进步啊。那么我会盖更多有用的知识点啊,我是一天,那么我们下期再见。
147网络之路Blog


