华为防火墙usg6000dns配置
今天录一台防盗墙的开箱视频啊,就是给它升级啊,打补丁啊,然后是一台 usg 来开, 这是合格证是吧?把合格证扔掉,把这个泡沫给我吧, 搬出来,等会把它 啊放上去,然后大概就是长这样,这是 usg, 这是他的,有,有那个网口,然后不是他,是有电口,有光口, ok, 给他给他上电呗,等会在这上电就行。 嗯,电源线,哦,电线在里边了是吧?把电源线拿出来给大家看一下吧,这是它的背板,背板就是长这样,这是 ok, 不 用不用, 还挺帅的。这个防滑枪也不是很帅啊,一般化了。首先我们要登录这个防滑枪,下边是它的代码管理,上边是它的 control 口,我们直接用网线登录就行,插到它的下边的那个口上, 然后另一头插电脑上,你配的它那个铜网段就可以。我先去官网找个,找个文档哈,产品文档,它是小型号,是多少? usg 六千一杠多少 s 幺三, 找着了哦。 usg 六千一杠 s 幺三是吧?是的,幺九二点幺六八的零段操,零点一, ok, ok, 你 插到那个 m t m t, 对 吧?管理是吧? ok, ok。 然后我们登录这个方向键 点零点一,他是有端口号的,八四四三,这要先注册的,我们先给他用一个默认的用户名和密码。 ok, 注册成功,我们要把这些资料留存一下,回头发给用户,他们再改。用户名是我的 密码是华为艾特一二三,首次登录需要激活啊,就是你根据他这个提示来就行。华为 k 零 app 扫一下二维码哈。啊,当前是这个版本,我们先看一下,然后去官网看一下这个版本有没有什么问题。 集六千亿,然后再软件,我们先给这个设备打个补丁,打个补丁在这先把这个补丁下下来,集六千亿, 等它下载完,下载完之后我们给他打上就可以。打补丁的话,在这系统有一个系统, 系统更新它有补丁,看看它当当时是哪个补丁。 s p h 四五幺。 哦,我们这个比较新啊,我们先看一下它的手册哈,就是补丁文件管理,如果这个设备中它有补丁的话,我们也要要, 哈哈哈,我们先给那个稍微打一下补丁哈,就是设备中他可以存在多个补丁,但是你加载的只能有一个,呃,如果他有的话,我们要先把以前那个卸载,再安装最新的补丁啊,我们看到他是有补丁的,这个补丁是 s p h 二八幺,他是有补丁的,我们再看一下自己下载的那个补丁, 是这一个是四五幺,所以说我们要先把以前那个给卸载掉,点一下这个选择,我们先上传吧,先上传,把我们下载的那个上传到里边,在桌面上 usg, 这个就是补丁文件哈,这个是补丁文件,我们打开然后给它导入 好了,我们上传完了哈,我们看一下这补丁,这个是我们上传的新的补丁,这个是他以前旧的补丁,我们要先给他给卸掉,把以前那个补丁卸载,然后我们安装上那个新的补丁加载,补丁 加载完之后要激活一下,要再点一下让它运行一下啊,就是这个 好,它只要是变绿了就可以,变绿了就说明这个补丁已经正在运行了,然后我们就补丁的话就打完毕了,其实打起来也挺简单的。然后接下来我们给用户升级一下这个 license 啊,因为它是有这个三年的 license 的 这些东西,嗯,这是它的文件,我们去官网上激活就行,具体是步骤呢?就在这 还有一个 license 激活的,这有一个 license 激活,点一下,然后点密码激活,嗯,它会给你这个 license 文件哈,里边有一个密码信息,你直接把这个密码复制出来就可以到这里面点一下确认,然后它会让你输入这个设备的 esn, 设备的 esn 的 话,你自己在设备上找就行,在面板里边有设备的 esn 信息 复制出来就行。这我直接打码了哈,你是看不见的。复制,然后输入 e、 s、 n, 然后再点下一步, 呃,点完下一步之后,它有一个最终客户啊,要把人家客户的名称给输上, 然后查看一下任务,我们看到它激活了,这儿点一下下载,把东西下载出来,就可以下载到之前建的那个文件夹里边,哇,在系统有一个 license 管理,然后点本地手动激活,把这个激活的文件传进去就行。桌面 usg 六千, 然后这个是它那个激活的文件哈, license, 然后激活好了,然后它这边提示激活文件成功哈,这我们就是把它的 license 也激活了,其实很简单,步骤也没有多难, 给大家看一下他这个煮的面板,其实也没什么,就是他的一些,呃,健康度呀,日制啊,告警啊,还有他这个一些设备的基本信息啊,还有一些实时的排行,这监控的这一些,其实这个仿网墙都差不多哈,这仿网墙我觉着新的界面还挺好看的,我以前跳划算的比较多,然后他的策略, 然后这是他的安全策略嘛,然后你建就行了,比如说,哎呀,就是安内就行啊,原安内目的,安内动作允许, 哎呀,安内安内就行啊,听我的哈,就建个安内就可以了,不要跟我学哈,我只是开个玩笑,然后后期要慢慢收紧啊,这是说着玩的,然后对象这边,然后这是这一些东西,网络,然后接口呀,安全域啊, vpn 的 一些,还有他的系统, 嗯,这就算完事了哈。其实配置配置起来也没多难,配置的信息就不让你们看了,因为里边有一些用户的公网信息,反正是升级打补丁,还有激活 license, 大 概的过程就是这样,然后本期视频就到这里,然后我们是单机部署的,那就写着单机, 你回头等着他,那个么,他就是连上网之后你给他配个 dns, 把这些东西在线升级就行,就这些特征库。嗯,给他升,给他,就是这个,给他升级到最新的就行,连上网以后绝对绝对不给他升, 给你压缩一下,我给你压缩成 z 普还是七 z 啊? z 普就行。对。
粉丝1.8万获赞4.5万
相关视频
 04:02查看AI文稿AI文稿
给大家分享一些厂商的产品文档,产品手册配置一本通, 我们可以浏览一下咱们这一个产品文档啊,我们这些产品手册有哪些厂商的啊?可以看到有锐捷的路由交换无线,还有华三的防火墙路由交换机路由器啊,就有这些,大家如果需要请给我的 大家可以看到。首先我们看到的这一款呢,是华为的 us 一 六千 us 九五零零系列的产品文档啊,那么这个产品文档呢,会有硬件的介绍啊,比如说我们这款产品到底长什么样子的,我们可以简单的去看一看。比如说 us 一 六幺零幺, 它是非常典型的一款桌面式的防火墙,那么它的指示灯有哪一些?分别代表什么样的含义啊?包括它的背板啊,它的供电, 它的散热系统,我们都会有一个简单的讲解。另外的啊,比如说我们经常用的一些合适的防火墙啊,大家可以看到这个 usg 六五零零啊,六五五零啊,它也会有讲解啊,这个就 比刚刚的这种桌面式的光强要大一些了,它是可以上到机架上面的啊,那么它会有哪一些接口?背板长什么样,那供电怎么样,散热怎么样,技术指标怎么样,都会有个讲解。 那么除了有这种咱们的一个硬件讲解以外呢,我们还会有一些典型的配置呢,非常的丰富啊,比如说我们的命令行的配置,大家可以看到啊,比如说我们进到设备上以后啊,我们要去配置设备的名称啊,配置相应的时间, 配置相应接口的 ip 地址接口,加入安全区域啊,这种也会有讲解,除了这个以外,你往下翻一翻啊, episec 相关的啊,比如说我们企业里面经常用方浩强去做 episec vpn, 那 么这里会讲解啊,比如说通过 web 的 方式如何去配置 episec vpn, 那 这里是不是也会有讲解啊?除了 web 的 方式啊,你看到这里有非常多的场景, 一个讲解,还会有命令行的方式啊,我们如何通过那 ike 啊,这个是英特网妙交换的方式去协商 ipx 微编的隧道啊,这个是不是也会有命令行的一个讲解啊?所以说这个手册是非常的实用的, 除了有华为的黄晓强的,我这里还有华为的交换机啊,也是非常典型的系列, s 二七, s 五七、 s 六七的啊, 这种可以去做接入,那 s 二七可以去做接入啊,可以去做汇聚一些小的网络,甚至用它去做核心,都是没问题的啊。另外的话,还有咱们的 a r 系列的路由器啊, 也会有相应的产品文档啊,除了华为系列设备以外呢,我们还会有啊,你看呢?会有,比如说这里有划三的啊,同样划三的一个产品文档,大家都可以去翻一翻啊,他的一个啊,配置都可以去翻一翻。好,那么还会有什么呢?还会有锐捷的设备, 锐捷的交换机的一本通啊,如何去进行安装和维护,设备如何上架,这里也会一个简单的讲解啊,如何进行软件的升级,如何恢复密码。有些功能的配置,典型的一些配置啊, dhcp 啊,围栏啊 啊 q 十啊啊 q n q 啊,这些配置的讲解啊,大家感兴趣的话都可以去翻啊,所以说今天带来的这些产品文档啊,绝对是干货满满啊,非常实用的一个产品文档,大家如果需要的啊,可以在我的点六六六领取。 最后的话,我们可以浏览一下咱们这一个产品文档啊。最后我还给大家准备了一份网工入门学习资料包,包含网络工程师入门学习教程、网工必备书籍、网工必备软件命令配置、大权、网工项目实力教程等。
395水晶头 01:25查看AI文稿AI文稿
今天给大家开箱一款专为小型企业园区量身打造的防火墙。先看视频, 华为 u s g 六千 f 杠 s 幺幺二是一款 e u 半身机架式融合智能防火墙,机身小巧,不占机柜空间。 整机支持十个千兆电口和两个万兆光口,存储量达到一点二 g, 最大并发连接处为五十万每秒,芯片连接处为一点五万,自带一百个 s l vpn 用户授权,无需额外付费,轻松满足远程安全办公需求。华为自研芯片,配合高级威胁防护软件, 实现高性能、高安全、高稳定的用户体验。同时华为官方售后体系完善,长期使用更稳妥。支持华为乾坤云加防火墙加 e d r, 实现语音编端联动防护,对外部威胁进行分析后自动阻断, 无需专业 it 人员操作。六千加应用识别,五十加大类标记,应用识别率高达百分之九十八,策略可试,流量可试, 超高性价比!黄宝强,您满意吗?河北汇通,您身边的政企数值化服务玩家评论区回复 s 幺幺二,领取完整部署方案!
5合肥徽通 01:45查看AI文稿AI文稿
华为防火墙按 reset 键不能恢复出厂设置,又不会命令行,怎么办?如果在防火墙已经开机成功状态下去按重置按钮,防火墙只会重启,并不会清除里面的数据。 正确的操作方法是要在防火墙未启动的状态下按住重置按钮,然后再开机,等十秒左右,松开 reset 键就恢复出厂设置了。首先按住 reset 键, 然后再通电,等十秒左右,这样再松开就恢复出厂设置了。然后我们就可以用电脑 直连到防火墙的 mgmt 口,用默认的防火墙的管理 ip 就 可以登录防火墙的 wifi 界面了。首先配置有线网卡, ip 为联网上的 ip, 然后打开浏览器,输入 hps 报号斜杠幺九八零幺六八点零点一双口号八四四三。 防火墙初使用户名为艾特密,密码为大写 a d 命,艾特一二三,然后修改初死密码, 修改完之后再登录, 这样就能正常登录防火墙的 web 界面。
50摇滚网工老王 01:57查看AI文稿AI文稿
恢复 usg 六千亿杠 s 出厂配置有以下三种操作方法,通过设备 rst 按钮,通过 y 配置,通过 cli 配置。注意,恢复出厂配置会导致整个设备业务中断。通过长按 rst 按钮恢复出厂配置,具体操作步骤为, 在设备正常运行状态下,长按 r s t 按钮保持至少五秒钟。松开 r s t 按钮后,设备将使用出厂配置重新启动。当 s y s 指示灯从绿色快闪变为绿色慢闪,表示已恢复至出厂配置。通过外配置恢复出厂配置, 可直接登录或远程登录设备 web 管理界面进行操作。登录设备 web 管理界面,选择系统配置文件管理单机恢复出厂配置,按提示信息备份当前配置 单机,确定设备已缺少配置,重新启动。待设备重启后,可在系统配置文件管理中查看设备当前配置文件为空。 通过 c l i 方式恢复出厂配置。可通过 control 口或 display 方式登录设备。登录设备 c l i 配置窗口。在任意试图下执行命令 display start, 查看当前配置文件和下一次启动的配置文件。 在用户试图下执行命令 save o 用来保存当前配置信息到系统的存储路径中。 执行命令 copy, 用来另存 save 拷保存的配置文件,避免此文件被后续操作清空。在用户试图下执行命令 reset save configuration, 清空设备下次启动使用的配置文件,并取消系统下次启动时使用的配置文件。 执行命令 display start, 查看配置是否成功。在用户试图下执行命令 reboard 重启设备, 待设备重启后执行命令 display startup, 查看 startup save configuration file 当前配置文件为 null, 则表示设备已恢复至出厂配置。
 02:22查看AI文稿AI文稿
装维十八世本视频为您介绍存量载网 u s g 六千 f s 防火墙一键接入华为昆凌爱普的操作方法, 通过一键接入功能在网,设备无需恢复出厂配置,即可极速无损接入华为昆凌爱普,接入后即可实现密码维护、远程升级、远程登录 web 等便捷运维操作。 设备升级至 v 六百 r 零二五 c 十级之后版本登录外部网管页面,单机设备左上角接入华为昆凌图标,当设备未接入华为昆凌爱普时,图标显示为灰色状态,根据步骤一提示安装并登录华为昆凌爱普。 进入项目页签,点击加号,选择按产品开局,选择疏通网络安全,选择扫码开局,扫描外部界面中的设备二维码,扫码成功后,单机确定 结束扫描。接入华为昆凌爱普后,会创建缺省的 administrator 用户,该 administrator 用户用于对项目内所有下挂设备实现统一管理, 设置的 administrator 用户密码也将对项目内所有设备生效。单机下一步下发配置,当界面提示,恭喜您完成初使配置,代表存量设备已在华为昆凌 app 完成注册。 华为昆凌 app 会向华为昆凌云发起上传信息请求,华为昆凌云收到请求后,就会与华为昆凌 app 建立连接,获取设备信息。 请继续在设备 web 界面中的接入华为昆凌页面。单机一键接入,单机完成后,设备将访问华为昆凌云,收到华为昆凌云的响应报文后,会使能设备的 netcom 功能与华为昆凌云建立 netcom 连接。 当设备 web 界面提示已接入华为昆凌,代表当前存量设备已完成接入华为昆凌 app, 接入后即可通过华为昆凌 app 在 手机端实现极简运维。
12华为坤灵 02:22查看AI文稿AI文稿
装维十八世本视频为您介绍存量载网 u s g 六千 f s 防火墙一键接入华为昆凌爱普的操作方法, 通过一键接入功能在网,设备无需恢复出厂配置,即可极速无损接入华为昆凌爱普,接入后即可实现密码维护、远程升级、远程登录 web 等便捷运维操作。 设备升级至 v 六百 r 零二五 c 十级之后版本登录外部网管页面,单机设备左上角接入华为昆凌图标,当设备未接入华为昆凌爱普时,图标显示为灰色状态,根据步骤一提示安装并登录华为昆凌爱普。 进入项目页签,点击加号,选择按产品开局,选择疏通网络安全,选择扫码开局,扫描外部界面中的设备二维码,扫码成功后,单机确定 结束扫描。接入华为昆凌爱普后,会创建缺省的 administrator 用户,该 administrator 用户用于对项目内所有下挂设备实现统一管理, 设置的 administrator 用户密码也将对项目内所有设备生效。单机下一步下发配置,当界面提示,恭喜您完成初使配置,代表存量设备已在华为昆凌 app 完成注册。 华为昆凌 app 会向华为昆凌云发起上传信息请求,华为昆凌云收到请求后,就会与华为昆凌 app 建立连接,获取设备信息。 请继续在设备 web 界面中的接入华为昆凌页面。单机一键接入,单机完成后,设备将访问华为昆凌云,收到华为昆凌云的响应报文后,会使能设备的 netcom 功能与华为昆凌云建立 netcom 连接。 当设备 web 界面提示已接入华为昆凌,代表当前存量设备已完成接入华为昆凌 app, 接入后即可通过华为昆凌 app 在 手机端实现极简运维。
182华为数据通信 02:51查看AI文稿AI文稿
哈喽,大家好,今天我们一起来认识一下华为的防火墙。那首先呢我们来看一下它的外观, 可以看到前面呢是它的一个接口面板,这里呢是啊它的一个千兆的一个网口,然后这里呢是一个外网的接入口,这边呢是我们的管理口,然后再看到后面 它配备了有两个电源和一个风扇。其实啊我们的防火墙的一个工作原理呢,就是说比如说你一个公司在组网的时候,那这里 这个外网接入口就接的是比如说电信啊,联通啊,移动这样的外网的一个网线。然后呢这边所有的这个工作孔呢就可能接入的就是我们公司内部的 电脑啊,或者是其他的一些网络设备,然后就能通过这个防火墙啊进行一个防护,让外网的这些 呃流量的能够更干净,然后更安全的去运行。所以啊我们说这个防火墙它的一个性能和价值的高低呢,其实跟这些接口是没有什么关系的,它跟我们的交换机是不太一样的, 那我们怎么去判断防火墙的一个价值呢?这里我们就要去着重的看这个防火墙它的一个型号的命名了, 那么接下来我们来探讨产品的背面,我们一起去分析一下。来到后面之后,我们可以看到它的名称是 u s g 六千 e, 那 这里呢是它的一个大的型号啊, 这个 usg 就 代表的是华为的防火墙的一个缩写,所以我们以后只要看到是 usg 呢就能知道这台机器啊它是一个防火墙,那我们再来看到它的一个具体型号,这里是 usg 六三三二 e, 那 这里我们可以看到的是它从第二个小数的这里我们就有区分了, 所以以后看到防火墙呢,我们只需要去看他最后的这三个啊数字,如果数字越大呢?其实就代表他的一个防火墙的一个产品的性能是越高的。那比如说我们现在主流的啊, 六六系列,比如说 usg 啊,六六五零啊这样子的一个型号,他只要是后面有个六六, 那可以说这种防火墙基本上就是在万元以上了。那最新的呢?除了六六就还有六期了,但那种的话我们现在在二手市场里面其实看到的并不是很多,所以 朋友们我们只需要去看这个数字越大他就越值钱。好,这期我们讲防火墙呢,就讲到这里,我们下期再见了。
29Kk22647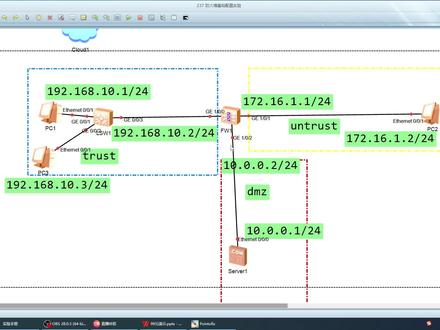 27:06
 02:15查看AI文稿AI文稿
大家好,今天给大家演示一下华为防火墙如何开启网页访问管理,由于时间关系,我把设备已经添加好了,提前启动了华为防火墙电脑我已经设置成 dhcp 自动获取。 打开防火墙,你输入默认的账号密码,第一次登录一定要修改密码,那边防火墙默认是用秘密管理的,很不友好。启动了网页访问管理以后就非常方便。 进入接口,给接口设置一个 ip, 打开接口的 http 功能, 也许所有人访问这个时候还听不懂。 ip, 需要把接口设置的安全区域 接着设到安全区以后就可以拼多了,拼多了网页功能就可以保温了。默认档口是八四四三, 登录网页以后就可以像普通的防火墙一样设置了,很简单明了, 选择内网档口,输入内网 ip 的地址, 电子 cp 的 dna 是填上。现在我们来看一下那个推网电脑能不能上网,等过去的 ip ip 已经获取成功,看一下能不能拼图很正常,拼音外网也正常, 这样以后通过微博来管理的话,非常方便,谢谢大家。
98学识电脑科技 13:27查看AI文稿AI文稿
大家好,我是新萌教育的麒麟,今天呢,给大家录个小视频,就是关于华为 usg 防火墙的基本配置啊。 什么叫基本配置呢?就说你把这个防火墙配完之后,能保证防火墙下面的主机可以正常的返回互联网,哎,这就叫最基本的配置步骤。另外呢,大家注意一点,基本上现在国内外的厂家,呃,防火墙厂家非常多, 他们最基本的配置步骤呢?基本类似啊,当然有的例外,你像四科的 aic 防火枪,还有之前拆个炮的防火枪,他们的配置方法跟 华为的,跟三十网科的,跟申信福的,跟安恒的,跟天龙信的,可能稍微有点不一样啊。今天的呢,咱们说的是华为 usg 的防网枪最基本的配置步骤,四步,我先 给大家把这四步写出来。第一步呢,我们要把接口划分到安全域与划分的安全域。 什么叫安全浴呢?就是他是防火墙上面的一个概念,就是现在绝大多数的防火墙厂家,基本上有将近百分之九十九的防火墙厂家,他们都是基于安全浴的。 只要是基于安全域的防火枪,你在用的时候必须得把接口划分到安全域里面去,你不划分这个接口就是废的。当然关于安全域的概念呢,我今天不过多说,咱们今天主要还得给大家普及一下华为防火枪的基本配置。 呃,接口划分安全域之后呢,你要给接口配个 ip 地址,并且配置 ip 地址,这是第一步。第二步呢,我们要做的就是陆游,要做陆游就是你防我强,有能 能力把内部主机的数据包发到互联网上去,那什么叫有能力呢?方光枪,他也是具备三层路由功能的设备,那既然要转发,他得有路吗?他得知道怎么转发,对吧?所以说待会我们要写路由,但主要是缺省路由, 缺少路由,你也可以说成是默认路由。然后第三步。第三步大家注意。呃, 对于我们平常来说,我们上网的时候,我们的电脑,我们的主机都是在我们企业内部,或者在我们的家庭内部,而我们电脑上面的 ip 地址基本都是私网的 ip 地址, 你要想返回互联网的话,你需要,呃,让互联网上的主机给你返回流量的时候,肯定不能直接返回给你的主机,为啥呢?因为你的私网地址咋办呢? 这个时候我们要做一项技术,叫做 aat, 叫网络体质转换,也就是说你内部的主机,你公司内部的家庭内部的主机,返回互联网的时候,你要 把你这个数据包原 ip 地址,也就是四网地址转成你出你那个出口设备的外网口地址,而你出口设备的外网口地址正好是一个公网地址,这样呢,互联网上的设备就可以对你进行正常的响应,可以对你经回报,可以吧? a e t 啊 啊?第四步,策略,大家切记要注意一点,在防火墙上面,策略非常非常重要,默认情况下,绝大多数的防火墙厂家,他们是所有流量都不同的,注意,这是绝大多数。当然了,华为稍微有点类似。呃,不是华为稍微有点 例外。呃,并不是说华为的防火墙默认情况下所有的接口流量都不通,呃,也不是说他都通,这个有条件的,什么条件呢?我先不说,我先把这四步给大家简单演示一下,可以吧? 首先大家来看我这搭建好了一个环境,在这个环境里面呢啊,右边这一块模拟的是公司的内部网络,在公司的内部网络里面呢,一共有两个网段,这是福气的网段,这是办公的网段, 那中间呢?中间的红色区域是用来模拟互联网的,左边呢是用来模拟我们的家庭的。当然今天我们不管那么多,我们只需要在华为的防火墙上面,也就是 usb 六纤维上面做配置,我把这四个最基本的配置步骤给大家演示一 下,可以吧?首先大家来看,在这个图里面,内网接口记一杠零杠一,外网接口记一杠零杠零,连接服务器区的接口记一杠零杠二。所以我们要把这三个接口分别加到不同的安全域里面去,你比如叉式的, dm 类, angela 式的, 对吧?先加到不同的安全域里面去,给大家演示一下,呃,登录 的密码是 a、 d, m a。 然后我们通过 cmv 进入到配置视图,或者说系统视图。进来之后呢,我们要 先把接口划分到安全域,注意系统默认情况下是有四个安全域的。 dm 一般用来连接服务器区域,他叫缓冲区。凹槽式的他叫不 信任区域,一般用来连接互联网区域。刷似的叫信任区域,一般用来连接办公网络。 logo, 那是防火墙本地的,就是抵达防火墙本地的 logo, 或者防火墙始发的叫 logo。 下面呢,我先把接口划到安全域里面去,放中 chuas 的 a、 d、 d 音能 face 记一杠零,杠一,这样 g 一杠零,杠一这个口子就进入到了 chous 的安全域,然后放重 nxus 的 add 音能 face 记一杠零杠零, 这样一杠零杠零,这个接口就进入到了昂刷式的这个监狱发中电位 a、 d、 d enfes 记一杠零。二。好,现在呢,我已经把三个接口都划分进了对应的安全域,下面要做的就是给接口配置 ip 地址, 一杠零,杠一口的地址是幺九二点幺六八点一点一,二十四位。验码一杠零杠零。接口的地址是二零二点一,零点一,二十四位验码 一杠零杠二,接口的地址是幺七二点幺六点一点一,二十四位。烟马,看到没有?现在相当于我把第一步给做完了,接口划分的按键域,并且也配了地址。下面呢,我来做第二步配置,确省路由。这个简单 配置,千层路由 ip 如特斯坦特写八个零,吓一跳,是谁呢?吓一跳,那肯定是运营商所给你的那个网关,当然在我们这个环境里面是二零二点一,零点十,对吧?那千层路由也有了。进入到 第三步,配 nt 怎么配呢?大家可以直接对视 cr 查看所有的配置,在这里面你会看到有一个叫 nt 的策略,防火枪的策略非常多,看到没有,一大堆的 polo c 策略,路由什么安全策略,什么认证策略一大堆,这其实防火墙上面最重要的就是策略,各种各样的策略展现的要做的是 aat 的策略,所以说我进入到 ait pluss 里面来, 然后呢,我新建一个 nt 的规则,也就是说能够让内部主机访为互联网的,可以吧,叫如内蒙因特奈斯。 内部主机是谁呢?咱们现在为了让传世的区域可以正常的反映互联网,可以吧?所以我现在做一个 nt 策略,名字叫英特奈特。然后呢,我要去匹配流量,就 什么样的流量要被执行 nt 转换。大家来看,当流量来自于 xs 的这个安全意义,并且数据包他的原地址是来自于幺九二零幺六八零一点零网贷的,这样的流量我要给他执行 nt 转换。另外呢,我你也可以再限制一下这个 流量要去往的是哪个安全域,去哪呢?去往昂川似的,我才让你转,你去往其他的区域,将店铺里不给你转,可以吧?当然目的地的话,你也可以写下目的地址,咱们这个地方呢,既然是返回互联网,那你就应该写成暧昧,对吧? 当然你也可以限制一下服务哈,你像 http 的流量, https 的流量我给你转, snnp 的我给你转,拼的我给你转,其他的我可以不给你转。 我们可以用室外制作限制,但既然是上网的话,咱们这个地方就不做限制了,我直接做动作叫 x, 注意做圆 n t。 为啥叫圆 n t 呢? 因为对于 win 七来说,他访问互联网的时候,原地址是幺九二零幺六八点一点一百,他出去的时候要把原地址转成防火墙的外望接口,出去就是转的地址是原地址。所以说我们要做原 app, 关于 app 内容的非常之多,这个一两个小时也讲不完。这个正课里面需要讲啊,我记得需要讲了,一周的时间,一周三节课,每节课俩小时,内容比较多,所以今天呢,大家就 简单知道一下防火墙上面配置,上网的 nt 叫圆 nt 可以吧?那接下来的话,我们 选择 e z i p, 但还有其他选项啊,我只解释一下 e z i p 啥意思, e z i p 就说转成防火墙外部接口的 ip 地址出去可以吧?这样 ant 也做完。下面呢,我们进行到最后一步,安全策略。策略。安全策略的话呢,今天 我给大家简单解释一下,在华为防火墙上面,你内部区域在刷似的,然后互联网呢?在昂刷似的,你要是不做策略的话,这两个区域之间根本无法互通,默认情况下,任何两个安全与之间的流量是不同的。 当然安全策略我今天也不过多说。呃,内容非常多,下个视频呢,我给大家简单介绍一下华为安全策略吧。啊,今天这个由于视频比较长,我就不来单独介绍他了。 呃,默认情况下呢,就是防火墙上面,华为的防火墙两个安全翼之间的流量是不同的,你要是想让他通咋办呢?需要单独做策略去放行,可以吧?大家来看着,进到 sk 的 plass 里面 新建一个安全策略,假设名字叫 chuas 的,到英特卖的可以吧。接下来依然是匹配流量,流量从哪来呢?从 chuas 的安全域来,他要去哪呢?他要去往 oncha 似的, 原地址是多少呢?原地址是幺九二点幺零八点一点零网段,那目的地是多少呢?当然你可以不写,因为上网的话目的地是 m, 对吧?那接下来的话,你可以做一个 xomit 放行,这样子的话, 安全策略就算是做完了,对吧?这样做完之后,我给大家说这个问题,现在他就可以去访问互联网了,咱们打开问题,尝试去拼一下网关设备的幺零三点二三幺点一点十,这个接口地址,如果能拼通,那就代表成功了, 是吧?给大家演示一下哈,拼幺零三点二三幺点一点十,没问题吧?成功。当然你可以在华为的防火墙上面去查看一些信息,你比如 desplay 发奥 对,出来发奥三生推宝,查看他的绘画表。大家来看,在绘画表里面,我们看到有一条阿 cmp 的表象,原地址是幺九二点幺六八点一点一百, 防火墙呢,给你转成了二零二点一点一点一,也就是防火墙外网接口的地址,目的地呢?没有变,依然是幺零三点二三幺的一点十,对吧? 当然你可以查看这个绘画表的详细信息啊,我再拼一下吧,再拼一下,拼完之后呢,我给你们查看一下他的详细信息, 后面加上我 boss。 大家来看中间这一个表象,这个表象叫绘画表,就是我们刚刚用温漆发送出去的拼包,他所产生的绘画表来看协议 rcmp, 这是那个绘画的标示符。绘画二 d 流量呢,是从 chuas 的去往 runchax 的,这个绘画表的超时时间是二十秒,二十秒之后这个表象就消失了, 还剩下十八秒。数据包呢,是通过一杠零杠一这个内网接口,属于 xs 的接口接收的,他要通过一杠零杠零扔出去,那数据包呢?就被方向扔出去,下一条是谁呢?二零二的一点点十,下一条的麦克地址是 a bb cc 零零,三零幺零,然后呢,这个从 xs 的到英特奈斯的一共发了四个包,二百四十个字,接返回的流量呢,也是四个包,二百四十个字,接下面是数据包的原地址,被转换之后的原地址,目的地没有变, 端口号随机的。另外这是所这个流量所撞上的策略。好,本次内容呢,就给大家介绍到这个位置,下个视频呢,我再给大家介绍一下华为防火墙上面的安全策略,点击下方购物车学习更多内容。
508新盟教育琪麟老师 02:51查看AI文稿AI文稿
装为十八式, 恢复 u s g 六千 f s 出厂配置有以下三种操作方法,一、通过设备 r s t 按钮。 二、通过 cl i 配置。三、通过不透漏的配置。注意,恢复出厂配置会导致整个设备业务中断。 建议在恢复出厂前备份设备重要数据。推荐备份版本文件、配置文件、 bios 文件、特征库文件、特性包文件、设备重要告警、日制诊断信息等重要数据。通过长按 rst 按钮恢复出厂配置。具体操作步骤为, 设备上电状态下,长按 rst 按钮后,设备将使用出厂配置重新启动。 当 sys 指示灯从绿色快闪每秒闪四次变为绿色慢闪,每两秒闪一次时,表示已恢复至出厂配置。 通过 c l i 方式恢复出厂配置,可通过 control 口或 s t i n 的 方式登录设备。具体操作步骤为,登录设备 c l i 配置窗口。在任意试图下执行命令 display startup 查看当前配置文件和下一次启动的配置文件。 在用户试图下执行命令 save, 用来保存当前配置信息到系统的存储路径中。 在用户试图下执行命令, reset factory configuration, 设备将重启并恢复出厂配置。恢复出厂配置后,请根据提示配置密码 执行命令。 display factory configuration reset result 查看恢复出厂配置结果,出现 succeeded 代表恢复出厂配置成功。通过 boot loader 恢复出厂配置。通过 console 口连接设备重启设备, 当界面出现 press control 加二 to enter the recovery mode and restore factory configurations, 请在三秒内按下快捷键 control 加二进入恢复出厂配置。 执行 control 加二后出现提示信息,请回复 i confirm to restore factory configurations 设备将恢复出厂配置,恢复出厂配置后,根据提示配置密码。
25华为坤灵- 02:51查看AI文稿AI文稿
装为十八式, 恢复 u s g 六千 f s 出厂配置有以下三种操作方法,一、通过设备 r s t 按钮。 二、通过 cl i 配置。三、通过不透漏的配置。注意,恢复出厂配置会导致整个设备业务中断。 建议在恢复出厂前备份设备重要数据。推荐备份版本文件、配置文件、 bios 文件、特征库文件、特性包文件、设备重要告警、日制诊断信息等重要数据。通过长按 rst 按钮恢复出厂配置。具体操作步骤为, 设备上电状态下,长按 rst 按钮后,设备将使用出厂配置重新启动。 当 sys 指示灯从绿色快闪每秒闪四次变为绿色慢闪,每两秒闪一次时,表示已恢复至出厂配置。 通过 c l i 方式恢复出厂配置,可通过 control 口或 s t i n 的 方式登录设备。具体操作步骤为,登录设备 c l i 配置窗口。在任意试图下执行命令 display start, 查看当前配置文件和下一次启动的配置文件。 在用户试图下执行命令 save, 用来保存当前配置信息到系统的存储路径中。 在用户试图下执行命令 reset factory configuration, 设备将重启并恢复出厂配置。恢复出厂配置后,请根据提示配置密码 执行命令 display factory configuration reset result, 查看恢复出厂配置结果,出现 succeeded 代表恢复出厂配置成功。通过 boot loader 恢复出厂配置。通过 console 口连接设备重启设备, 当界面出现 press control 加二 to enter the recovery mode and restore factory configurations, 请在三秒内按下快捷键 control 加二进入恢复出厂配置。 执行 control 加二后出现提示信息,请回复 i confirm to restore factory configurations 设备将恢复出厂配置,恢复出厂配置后,根据提示配置密码。
87华为数据通信  03:52查看AI文稿AI文稿
大家好,我是精彩网络技术,在我们企业内部呢,经常会使用防火墙,那么防火墙呢,主要是对我们企业内部网络呢做一个安全防护啊,在这里面我们来看一下,我们企业内部网络呢,主要在 pc 这一段,这个呢我们会把它划分到一个区域叫 trust 区域, 而我们其内部的外边服务器我们一般会放在 dmz 区,在我们这里面做几个配置,首先呢我们在接口上呢,要配置 ip 地址,其次呢我们把该接口呢,我们要划到相应的这个区域,比如说 trust 区域, 而我们右边这个接口呢,我划到 dmz 区。然后呢我们再放行 chance 的到 dmz 区域的啊,区域的安全策略,这样的我我们 pc 一呢就可以访问服务器了,而我们服务器呢,他不能主动访问 pc 一啊,因为我们没有放行 dmz 到 trust 去。好,下面我们看具体的配置。首先打开防火墙,进入系统,试图关闭信息东西, 进入记忆一杠零杠零接口,配备 ip 地址幺零点零点零点二二十四位。退出去创建 fast 区域 啊,增加我们这个接口啊,一杠零杠零。好,这是第一个。然后呢我们再进入接口一杠零,杠一,配置 ap 地址幺九二点幺六八点 十点一二十四位。那么退出去创建 dmz 区域归家接口记忆一杠零杠一。 下面呢,我们要做安全策略,要放行什么呢?要放行 pc 一到 sever 一这个两个区域的安全策略。首先呢创建安全策略的名称叫 t 五 b 圆区域,我们设置为 retrust 区域,目标区域是 dmz 区, 原 ip 地址是幺零点零点零点零,王段二十四, 目的地址 是幺九二点幺六八点十点二, 他是一个主机地址啊,就是三十二位的严码程度啊,然后呢,在我们激活 啊,最后这个安全策略 xx 追妹子,好,下面呢,我们来配置 pcip 地址啊, pcip 地址我们已配好了, ip 地址是十点零点零点一,那么紫外线嘛,是三个二,五点零,网管是十点零点零点二, 那么服务器的 ip 地址我们也配好了。好,下面呢,我们直接用 pc 一去拼一下 pc 二 听幺九二点幺六八零十点二, 我们发现是通着的,是吧?那么如果我们服气来访问我们 pc 呢,我们来看一下他是否能够正常访问,那么我们访问的地址是幺零点零点零点一,我们平时给报, 最后我们发现是什么是失败的啊,是,原因就在于我们并没有把 dmz 一区放行, trust 啊的安全策略,好,我们就讲到这里,学会了吗?学习更多网络知识,关注老师。
195精彩网络技术 15:27
 02:25查看AI文稿AI文稿
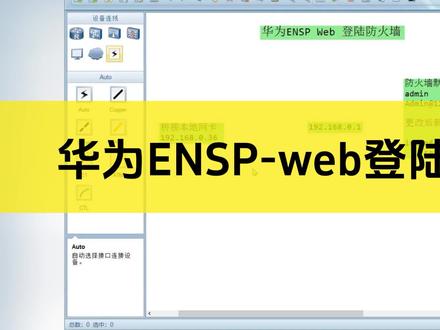
在华为 e n s p 中外部登录防火墙的详细操作步骤来了,建议收藏。首先拖出我们防火墙 us 七六纤维,然后呢再拖出一个 cloud 调节云, 然后呢我们再来配置一下这个调节的这个云彩需要调节到我们本地的网卡,那本地网卡的话呢,我们选择一个啊,零点三六的地址啊,需要把这个零点三六的地址呢提前配置上去啊,那么在此呢,我调节到 lobe 网卡啊,我自己安装的一个啊, 选择一和二双向通道。然后呢选择 连接连接到防火墙的零杠零杠零口啊,接下来我们启动防火墙, 启动之后,我们登上防火墙 in 的密码啊, at me 密码是把 me at 页三啊, 其中 a 是大写,然后呢我们敲一个 y 啊,它会强制你去更改密码,那么更改后的密码呢,我们写成华为 it 三啊,那么这里面呢,它首先更改密码之前,首先让你输入老的密码啊, a d m i it 一二三,然后输入一个新密码啊,华为 it 一二三, 华为 pet 一二三。当然这个新的密码呢,可以随便配置啊。 好,那接下来的话呢,我们来配置零杠零杠零口管理接口,它的一个管理功能啊,开启它的管理功能 interface g 零杠零杠零口 service manager or permit 啊,回车就可以了。那么回车之后呢,我们就可以通过浏览器啊,登上啊防火墙的地址, 防火墙默认的 rp 地址呢是幺九二零二八点零点幺啊,大家可以看一下啊,这是防火墙默认的 rp 地址啊,我们可以登登录,打开一个火候浏览器,输入幺九二零八点零点幺回车,点击高级 点击接受风险,我们输入用户名密码呢,就是我们新的密码啊,华为 pat 一二三回车,它这边呢会弹出一个配置向导啊,我们可以不使用。 那这样的话呢,就可以登录到华为的啊 web 界面啊。那么这里面呢啊有这个策略啊,可以配置安全策略啊,配置我们的网络啊,它和我们的甄姬呢是非常像的啊,甄姬的大部分功能呢都可以支持啊,记得点赞关注哦。
352肖哥网络技术培训中心


