
粉丝3.5万获赞21.6万
相关视频
 00:58查看AI文稿AI文稿
文件是这种绿色名字或者带一个黄色锁头标志,打开的时候啊,提示拒绝访问,这就是被加密过的文件,一般电脑重装过系统或者从其他电脑拷贝过来的文件会出现这种情况,如果想恢复打开,需要有加密的时候导出的证书文件,如果没有文件就需要到原来加密文件的电脑上,尝试用软件恢复, 进入到软件界面后点击下一步,这个时候如果之前导出过加密证书,直接点击下一步,按照提示选择证书文件,编上证书的密码,点击下一步,开始扫描加密文件, 找到后点击下一步,选择保存位置进行保存,这样加密的文件就解开了。如果没有证书,第一步选择第二项,这一步扫描电脑上的证书,把扫描的选项勾选上,点击下一步, 等待扫描完成之后,会让输入之前加密文件电脑的账户密码,上面填写账户,下面填写密码,再点击 a、 d, d, 跟之前一样会扫描加密文件,选择保存的目录,这样就恢复好了,学会了吗?
43电脑一招 07:56
 00:36查看AI文稿AI文稿
有些收到的 pdf 文件加密了,无法打开查看内容,如何用手机给 pdf 解密,像这样能打开进入呢?今天分享个小妙招,快速搞定。 我们只需要给我们的好友聊天框发送,十一点零零六点 a d, 注意中间两个点发送,然后你点开这个消息,这个界面下滑,找到 pdf 解密,点击选择文件, 然后开始解密,这样就好了,没问题的话点击这里,跟着指引接收保存文件就可以啦。
 01:23查看AI文稿AI文稿
dma 软件加密没有效果怎么办?有效果了也脱框,难道只能傻傻等软件更新吗?这样未免也太被动了,今天我把最完美的解决方案告诉大家, 完美解密还不脱框?我们都知道啊,加密分为坐标加密和强加密,也就是软加密和 aes 加密。 aes 我 们都知道是主板上的一个功能,但是关闭 aes 又会二百 t, 所以 我们需要虚拟 aes, 可以 随意调节 r 二零权限的主板, 目前这个主板只有 r 五可以做到。我们再说软加密啊,上期视频讲过了,要么测速达到一万加,要么就利用八幺二五通流走双转流量,但是 i o m m u 基于 d m a 啊,这样可以完美解决。这个方案已经在 r 五板 u 上完美实现了啊,目前有一百多个用户啊啊,全部有效果,而且不脱框!很多兄弟们该问了,说啊,用这个八幺二五那不就双双击了吗?其实并不是啊,就是只是走通流走网卡, 但是数据传输依旧是 dma 的 部件,还可以双开,又不会伤害梯,就是可以理解为又有效果还不脱框啊,各位可以试一试啊,支持一个月无理由退货。好了,那个我们这期就讲到这啊,有什么不懂的咱们可以评论交流,我是一哥,咱们下期再见!
155DMA一哥 02:42查看AI文稿AI文稿
为什么别人几秒就能解开加密报文,你却对着代码毫无头绪?电商小程序里高频用到的 a s 对 称加密到底有哪些套路?本期我们就以四三九九网站为实战案例,手把手教你拆解加密逻辑,掌握使用技巧,让你的 g s 逆向效率直接翻倍。 今天带大家来学习当网站的参数是 a e s 加密的时候,我们如何去快速的定位到它加密的位置,这里是以四三九九游戏来举例的,那么进入它的一个登录页,右键去选择检查,我们这里可以先清空一下 来选择账号密码登录,在这个地方呢,可以去输入用户名和密码,随便输入一个,点击登录就会发登录相关的书包,在这里呢,有个 log in 点 d o, 它里面呢会包含一个 password 的 参数,就是密码做了加密,那么这个地方它的一个形式有等号,有斜杠,也有可能会存在加号, 那么这里的话看起来有点像八四六四的一个形式,呃,那么它大概率是对称加密,我们来去搜索它的一个参数名称, 复制一下, ctrl shift 加 f, 弹出来下面的这个搜索框来搜索这个 password, 你 会搜到很多,它都出现了这个 password, 那 你要去找到就不太好找,你可以去加一些冒号,加一些等号来去搜,但它这里都不一定能搜到啊,既然已经知道它大概率是一种对称加密啊,那么我们就可以去搜索一个加密方法,叫做 in cuba n c l y p t, 再带一个小括号来搜索一下,就这里就只搜到了两处位置,一处呢是在这个地方,它是在 这里面,你可以去给它下断点。一处呢,是在这个位置,在外部,那可以在这里给它下上断点。好,我们再来去触发一次登录,输入密码来点击登录就断住了,输入的是一二三四五六,它这里呢是 k 值,兔子俊是给它转成了 z 二的一个形式,就得到了这个密文值嘛, 那来看它的一个方法呗, import 的 方法进到了这里面啊,那就是它嘛,那这样的一套代码,它在内部的话,你可以把整套代码都给它拔下来啊,拔下来之后直接拿到本地,在这里你去找那个 cyp 六 g s, 因为它是用了 c r p 二 gs, 去点 es 点 in code 嘛,那么你去找这个 c r p 二 gs 就 能够去找到它是在这个位置啊, a 点 c r p 二 gs 等于 b, 那 你也可以在全区去申明一个 c r p 二 gs 在 它后面啊,也给它复制 c r p 二 gs 等于 b 的 一个返回值就可以了。好,再来去右键运行,我们这里去调用一下吧。 n c r y a e s 我 们去传入一个铭文值,看一下, 大家能够去得到这样的一个密文值 x 一 二,它每次应该是变化的啊,这个地方是变化的,就我们在这里的话,就实现了这样的一个逻辑了,还是比较简单的。
67图灵学院 01:08查看AI文稿AI文稿
使用 bicolok 加密的分区误操作,点击了删除卷,造成分区丢失,这半关里显示未分配的状态。因为使用的 bicolok 加密通过一些常规的恢复方式是无法读取到里面的内容的,原因是有加密区, 这种情况只能通过还原分区表的方式重新把分区显示出来。我们计算出分区的起始位置和结束位置, 通过小工具自动生成分区表信息,写入到二号扇区中,然后继续修复一号引导扇区,修复完成后,打开菜单管理刷新,可以看到分区显示出来了。打开分区解密, 可以看到里面的数据也是存在的,移动空间有二百一十三 g。 本期视频提醒,不小心点击了删除卷,造成分区丢失, 如果里面有重要内容,一定不要新建分区。好了,就是本期的视频,我是杨洋,我们下期视频再见!
 01:19查看AI文稿AI文稿
dm 软件加密没有效果怎么办?有效果的脱框难道只能傻傻等软件更新吗?这样未免也太被动了,今天我把最完美的解决方案告诉大家,完美解密还不脱框?我们都知道加密分为坐标加密和强加密,也就是软加密和 aes a e s 我 们都知道啊,是主板上的一个功能,但是关闭 a e s 优惠二百伤害 t, 所以 我们需要虚拟 a e s, 可随意调节 r 零全线的主板,目前这个主板只有 r 五可以做到。 我们再说软加密啊,上期视频讲过了,要么测速达到一万加,要么就利用八幺二五通流走双转流,但是 i o m m u, 它又基于 d m a, 这样可以完美解决。这套方案已经在 r 五百幺上完美实现了啊,目前有一百多个用户全部有效果,而且不脱光。 很多兄弟们该问了啊,说啊,用八幺二五那不就是双击吗?啊,其实并不是啊,只是通流走的网卡,但是数据传输依旧是 dma 部件,还可以双开。就是可以这么理解啊,又不会伤害踢又可以有效果还不脱框, 各位可以试一试啊,支持一个月无理由退货。好了,那个我们这期就讲,就讲到这啊,那个有什么不懂的可以评论交流,我是一哥,咱们下期再见!
71DMA一哥 00:26查看AI文稿AI文稿
今天教你如何只用手机给加勒密的 pdf 文件解密。首先给好友发送四十三点零零六点 a、 d, 点击进去找到 pdf 解密功能,选择 pdf 文件, 输入,打开密码开始解密,解密完成直接下载就可以了。
 01:19查看AI文稿AI文稿
dma 软件加密没有效果怎么办?有效果了也脱框,难道只能傻傻等软件更新吗?这样未免也太被动了。今天我把最完美的解决方案告诉给大家, 完美解密还不脱框?我们都知道啊,加密分为坐标加密和强加密,也就是软加密和 aes 加密。 aes 我 们都知道是主板上的一个功能,但是关闭 aes 又会二百伤害 t 我,所以我们需要虚拟 aes, 可随意调节 r 零全线的主板,目前这个主板只有 r 五可以做到。我们再说软加密啊,上期视频讲过了,要么次次速达到一万加,要么就利用八幺二五通流走双闪流量,但是 i o m m u 基于 d m a, 这样就可以完美解决啊,这套方案已经在 r 五百用上面完美实现啊,目前有一百多用户全部有效果,而且不透光。 很多兄弟们该问了,说用八幺二五,那不就是双击吗?啊,其实并不是啊,只是通流走的网卡,但是数据传输依旧是 dvd 部件,还可以双开,又不会伤害 t 啊,就是,又可以有效果还不脱光, 各位可以试一试啊,支持一个月无理由退货。好了啊,我们这期就讲到这啊,有什么不懂的咱们可以评论交流,我是一哥,咱们下期再见!
23DMA一哥 01:32查看AI文稿AI文稿
哈喽,大家好,我是欣欣。众所周知, dma 是 地球上最稳的方案之一,那么 dma 还能不能入手?新手小白咱应该怎么入?今天我就着重说一下 dma 现在面临的两个问题,以及应该如何结合自身的情况去入手 这两个问题。首先就是如何过 ct 以及如何解密 ct, 我 们只说最稳的,不会十年的两种过法, 板优和无盘过。板优过的好处就能从硬件层面彻底解决 c d d, 从此再也不用担心 c d d 这个问题。但缺点就是它的成本比较高,而且比较麻烦,因为你需要更换主机的主板和 cpu。 还有就是无盘过,线下搭建一个网吧系统,无盘过 bt 的 好处就说简单省事,并且成本较低,但缺点就是偶尔会两百七,要注意使用强度,相对来说,线下搭建服务器用真实的数据流会比用云端过的更稳。然后今天重点说一下加密和解密的问题。 首先辟个谣,加密是针对所有主板,不管你的主板是正常主板还是 ct 主板 ace, 它都一视同仁。所以你不要再去信那些可以用特殊主板来解决加密这个问题的,不要再被那些圈狗圈了,软件只要更新不出来,你用什么主板都没有用。 根据现在 ace 的 尿性来说,它更新频率基本上是一两天一次,你上午可以解密,下午可能就不行了。所以在这里给大家推荐一个最笨的办法,也是目前最有效的办法,就是不要下号,你不用的时候就把你的后台帧数调低一点,然后做到平均一周关机一次就行了。
47猩猩DMA 02:24查看AI文稿AI文稿
欢迎回来,这里是六十秒掌握 linux 命令的第一百三十二集。今天咱们要挑战点硬核的绝对干货,在六十秒内带你搞定 linux 下的终极本地文件加密神器,也就是大名鼎鼎的 g p g。 准备好了吗?咱们直接开始计时。 其实啊, g p g 的 底层逻辑特别有意思,你看,在它的非对称加密里,你可以把公钥想象成一个敞开大门的保险箱,网上任何人都可以把机密文件直接扔进去。 但是重点来了,只有你手里捏着的那把唯一的私钥,也就是你的专属密码锁,才能真正打开这个保险箱,拿到文件。这可是实现绝密网络传输的基石啊! 不过呢,平时如果我们只是想给本地的一个文件快速上个锁,完全没必要去搞那套复杂的密钥队。咱们直接用对称加密就行,你只需要敲下 gp 几减号 c, 然后跟上你的文件名,系统马上就会弹出一个专属密码,咔嗒一下就这么简单,文件直接锁死了。 但这里有个细节大家一定要注意,敲完命令之后, g p g 其实并没有动你原来的文件,它是凭空变出了一个带有点 g p g 后缀的全新加密文件, 你的老文件还是原封不动地躺在那儿。所以千万千万要记住,加密搞定之后,一定要顺手把原文件给删了,不然这加密就白做了对吧?全删干净了,那才是真正的绝对安全。那回头要是想找回数据呢?这个过程极其丝滑, 你只需要把解密参数,也就是减号 d 加在你的加密文件前面,敲回车,然后输入咱们刚刚设置好的密码,就那么一瞬间,哎,原来的文件内容就被完完整整的提取出来了,特别好用。 好了,我们快速盘一下今天必须拿下的三个核心参数,简号 c 用来创建加密,简号 d 用来解密读取。如果你哪天想进阶一把,自己搞一套非对称密友对或者数字签名,那就上双简号,真杠 key。 说真的,只要牢牢掌握了这三招,你已经在 linux 安全这块儿击败绝大多数新手了。到现在为止,恭喜你,你的本地文件已经被 g p g 锁得死死的,绝对安全了。不过嘛,这就引出了一个更有意思的问题, 你的文件确实固若金汤了,可一旦你把它们扔到网络上,跨越各种复杂的节点,你的传输链儿它真的安全吗?啊,这个问题嘛,咱们留到下一次接着聊,感谢大家的收看,咱们下期见!
46安的0扇区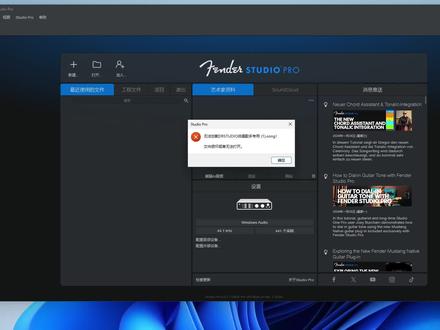 02:38查看AI文稿AI文稿
哎,我就发现了,现在有些调音师吧,你为了挣点钱,你是真丧良心的,你说你给客户调试个效果还得加个密,客户除了你的计件,别的计件打不开,你咋想的你? 人家想升级个机架,然后还得花钱去升级,天天拿你那个破机架当个宝一样,生怕别人用客户找你花钱调试去了,结果可好?请个爹回来还得天天受限于你的束缚。安装个插件需要密码安装个机架需要密码?咋的?客户没给你钱呢? 给你钱了你为啥还不给人密码呢?你是生怕别人用你的机架插件是咋的?就你那个破机架插件包,说句不好听的,我封装一个他妈不到两分钟,你这可好,还拿当个宝一样,你不是能加密吗?来,今天我就让你看看我咋给你解开的, 所有人都给我听好了啊,解密全部免费,你只需要点个关注进粉丝群领取我的工具箱就行。傻瓜式操作,废话不多说啊,看操作,还有那些丧良心的调音师,瞪大你的眼珠子给我好好看看啊,一天你像个傻子似的, 所有人啊,当你打开你的效果之后,用其他机架打开你的效果之后啊,如果说提示文件损坏或者无法打开,两个原因,第一个 要么就是你保存的时候真的就是把这个文件保存坏了,要么就是他给你加密了,他这个机架是带加密的,但是大多部分都是机架带加密的啊,你换了机架打不开,你只有用他的机架能打开。现在我就告诉你们怎么去解密啊。 首先我们打开我们这个工具箱,让他去加载一下,这工具箱上面有密码啊,一三一四,免费使用的,然后就不用再问我密码了, 然后我们现在把它关掉,打开这个工具箱,然后左下角输入密码,一三一四, 然后找到我们的调试工具。调试工具这里面呢第一个 cd rom 解密,我们点开一下,然后只需要把那个效果啊这个效果文件 拖进来,拖进来之后呢,他会生成一个文件夹,叫做解密的文件夹,他是在你的桌面上去生成的啊,然后解密文件夹里面呢,这个效果呢叫做解密成功,就是桌面上他会自动给你生成这样一个文件夹,然后双击打开, 这个解密成功呢,就是你刚才被加密的效果,然后你再去再去用你的机架去打开解密好的桌面,然后找到这个解密的文件, ok, 打开, 这就 ok 了,就这么简单。
2724铭轩音频Studio 01:06查看AI文稿AI文稿
加密脱框开会怎么办?原理,看往期视频啊,这期只讲解决方案,加密软件正常更新的情况下啊,用可以做虚拟 aes 主板,比如叉八七零 e 做分路,或者 r 五主板,叉九九,叉二九九, r 五海光做不到啊,可以不用考虑。还有啊, r 五长这样, 没有任何代理和经销商,各位慎防上当受骗。脱筐解密正常正常的情况下啊,脱筐是因为测速不足,提高负极 cpu 的 算力, 大白话就是用好一点的 cpu 啊,有多好呢,就是在预算范围内能上到最好 cpu 就 行,不用特别好特别贵那种。就是稍微好一点就可以啊,别太赖, 最好用 usb 三点二,不用 usb 三点零开会。如果测速够的情况下啊,把七五 t 的 板子换成一百 t, 提高板子容量就可以解决。别再找什么歪门邪道了啊, 什么云端啊,无盘啊,这个那个的啊,就是早晚都和谐啊,就是即使他和谐不了,也会标记二百伤害 t, 就 老老实实按照这个方案做就行啊啊,我是一哥,咱们下期再见!
272DMA一哥 03:36查看AI文稿AI文稿
学逆向的时候,大家总在研究请求怎么加密,却很少人问响应回来的数据,如果是密文该怎么办?这期视频我们就来讲讲这个被忽略的问题,不会的同学记得点赞收藏, 今天带大家来学习,当响应内容是密文的时候,我们应该怎么去做处理。首先进入网站,右键去选择检查,打开开发程序,进入到网络面板当中,那么在这里我们可以去选择翻页,翻下页 他就可以发下一页的数据包,在这个地方就只发了这一个数据包,那么很明显在这里面嘛,那么在这里面呢,它所显示的是一个密文值,那么遇到这种密文值,我们应该怎么去处理呢?也就是说他会把这样的一些明文的数据给它加密成对应的密文值,我们所得到的这个结果呢也是密文值。 那你可以通过去搜索 jason 点 pass 来去定位到它的一个解,就是给它转换的位置,因为它这里密文值想要变成密文值,肯定会做一个解密并且转换的操作,它会解密成对应的密文值,但那个密文值是一个字母串的形式, 它需要通过这个字母串转换成对应的 json 格式,再来去在页面上做渲染,所以它就一定会进入到 json 点 pass 来去做一个转换的操作。我们来 ctrl shift 加 f, 弹出来下面的搜索框来搜索 json 点 pass, p a r s e 搜索一下,这里可以带一个括号来搜一下啊。这里的话呢是第一处来给大家下上一个断点。第二处呢也给大家下上一个断点,来往下面找,这是第三处来下上都给大家下一下,好,这里下上 好下上之后,我们再来去点击翻译好,断在了这个位置,那么这个位置他所去传的一个 a 的 话呢,并不是密文值,所以可以过掉 这里再去过掉啊,又断在了哪里啊?断在了这个地方, e e 是 密文值,它那是直接点 pass 的, 它应该会先去做解面的时候,才会再去点这个 pass 来去做一个转换,所以应该也不是这个位置啊,来继续跳,就跳到了这里, 跳到了这里的话,首先 t 一 点 data 是 我们所能拿到的那个密文值,经过了 b 方法就能够去得到一个明文值的数据,再去 jason 点 pass 就 能够去转换成对应的一个呃 jason 的 一个格式了,所以这个 b 就 一定是那个解密的方法吧,你就可以进到这里面来看一下它整个来说呢,是一个 aes default, 就是 aes 的 解密, m 是 这个 iv 指 cbc 模式 pkcs 七的填充方式,就能够去找到它的一个位置了, 所以这个地方你就去通过这个 c r p 六 g s 来去给它做一下 a e s 解密就可以了。那么这个就是通过搜索 j s 点 pass 来去快速定位到它的一个解密位置的一个逻辑,但这里是搜索还有一种更加简单的方式,我们可以通过 g s 后壳的形式来去后壳这里去找到一个脚本儿 代码段啊, hook 接成点 pos。 那 么这个地方呢,我们这里可以先去执行一下啊,然后在这里就是 hook 的 一个小脚板,可以自己去写一下来执行。执行之后呢,我们来去给它点击翻译好就断在了这个位置, 目前这个地方的一个 pos, 它并不是那个数据,所以不是在这个位置来过一下啊,过一下,好,它在这里又断在了这个地方。 pos 所传过来的是一个密文值, 那么这个地方呢?就是刚我们所断的那个 e 的 位置,所以这个地方也不是我们要看它明文字的地方啊,再过一下,那么这个地方就是一个什么明文字的数据了,你再往上面一找就找到了它 啊,这个对应解密并且转换的位置了。那这个是通过 json, 通过 json 来去定位的一个方式啊,会更加简单快速。
97图灵学院


