星云防火墙的路由模式怎么配置ip
在解网中如何配置防火墙,实现内网、防网、外网呢?以这张图为例,这台防火墙一号口连接了内网,二号口连接了外网。配置时除了配置基本的 ip 路由以外,还要做三个关键配置,第一个配置安全域,我们要把内网加入信任域,外网加入非信任域。第二步, 我们要做安全策略,要放行从内网带外网的数据包。第三步,我们要做 nat 策略,将内网的资网地址转化为公网地址,这样就可以了。想学更多网络技术的小伙伴可以加入我的抖音粉丝群,具体的方法可以看我的评论区。
粉丝2.3万获赞7.5万
相关视频
 00:58查看AI文稿AI文稿
网络当中防火墙是存在一个专线线路的,对吧?所以这时候我们需要在我们的网络环境当中,也就是防火墙设备上去配置去往专线的路由调控信息。 那这个路由条目呢?我们要用的是叫静态路由,对吧?所以新建一个静态路由,写上专线对端的丝网 ip, 幺九二点一百的网段,高二十四啊,或者详细的写二五点,二五点零都可以。 然后呢,我们出街口选择装卸的线路,均一杠零杠三,那这里呢?装卸那种,由于是一个可以认为是我拉的是左签,所以呢直接就写对方的地址就可以了,就私网地址自己设计啊,这样就做完了啊,写一个静态路由,然后去拼一下, 那么你会发现你的丝网就能够互相互通了,也就是啊,我们的装线两边的网络就能正常互通了。好,你去拼一下啊,前几个包可能有点卡啊,第三个豹纹就开始通了,好吧, ok, 那这样就配置完成。
304超有趣网络 01:03查看AI文稿AI文稿
防火墙调试很难吗?防火墙呢,其实调试起来也是非常简单的,那么作为防火墙调试,我就只总结了三个步骤,也就是三句话,通过这三个步骤一步一步去做,那么任何品牌的防墙我们都可以轻松搞定。 那么首先第一步呢,我们需要给防火墙的内外接口,我们配置相应的 ip 地址,同时需要把每一个机加入相应的区域。 好那么第二步呢,我们作为安全网关出口,网关防护长,那么在这里我们一定要配上一条学生路, 我们说的八个零都有啊。那么第三步呢,我们需要放通相应的策略,比如说我们内网如果要去访问外网,那么我们需要从园区 到目标区域的出去的流量,给他放通我们相应的安全资料。那么只要完成了这三个步骤,那么咱们不管什么片往上加,我们全部都可以搞定。
1970网络工程师老张 03:00查看AI文稿AI文稿
大家好,今天呢给大家分享一个防火墙的一个配置的一些步骤, 那么好多朋友呢,呃一听到防火墙呢可能就有点发触啊,感觉自己呃不了解防火墙,呃很多遇到配很多防火墙的时候呢,可能会出现很多问题。 嗯,那当然实际情况呢,也确实是这样,交换机呢和路由器可能相对来说要比较简单一点, 但是防火墙呢,我们如果呃方法配置的不对,可能会出现呃各种各样的问题啊,那我我们常见的就是呃网络互访不通啊,或者是 我们从内到外不同,或者是我们到接口不同,或者是我们从外到内的内部的这个服务器啊不同。 那么今天呢,我给大家分享一些干干的干货,那么请一定根据我提供的这三个步骤啊,来进行一步一步去操作,只要你每一步都做的没有问题, 那么防火墙对你来说也就非常简单了。那么首先第一步呢,我们要了解一个概念,防火墙呢, 他是分区域的,也就是说我默认外网,我们就在 on trust 区域,那内网呢?我们平时就是 在 cross 区域。那么首先第一步我们要给接口分配 ip 地址,划分区域,那么我们给外网接口,我们划分啊配外网的 ip 地址,那我们把这个接口加入到 ontros 区域,那内网我们配 内网的 ip 地址,那我们把这个地址呢这个接口呢加入到 pass 的区域,这是第一步。那第二步呢? 我们需要做呃默认陆游和 nit 啊,默认陆游,那我们八八个零陆游,我们下一跳,直到这个 昂创斯就是呃外网的网关上,那么耐特我们需要做原地址耐特,其实我们内网的这一段地址我们要从外网耐特出去, 那么第三步呢?第三步呢?我们呃需要做呃策略啊,策略就是我们从内串死的到昂串死的,我们要给他放通,全部放通。 那么我们从昂创斯的到创斯特呢?这个时候呢?如果我们内部有服务器,我们是需要给他放通,如果没有服务器那就不需要放通,只要记住这三点就没问题了。
307网络工程师老张 00:33查看AI文稿AI文稿
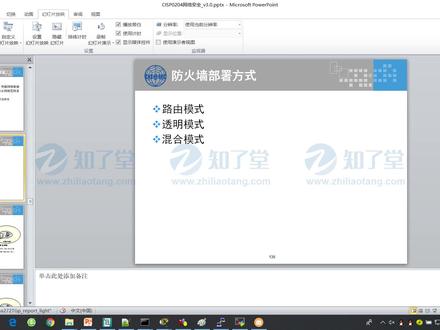
路由器和防火墙怎么连接呢?防火墙有两种步数模式,一种是路由模式,一种是透明模式。如果用路由模式,需要给防火墙配好 ip 地址,并且做好路由,并且放行相关的安全策略。如 如果用透明模式发货墙相当于一台交换机,只要把它串在网络透补中就可以了,当然也要放行安全策略。发货墙和路由器交换机最大的不同就是他默认禁止所有数据包通过,所以 必须要做相关的安全策略,否则就会影响正常的通信。关注我,带你了解更多网络技术干货!
480跟着百哥学网络 01:01查看AI文稿AI文稿
老张,防火墙调试到底难不难?防火墙的调试起来其实呢非常的简单,那么我今天告诉你三个步骤,只要你按照我这三个步骤去做,那么你就可以搞定大多数主流的品牌防火墙。那么接下来请注意听我这三个步骤。 第一个步骤,给接口配置爱奇艺者,并把相应的接口加入对应的区域。 那第二步呢,是我们要配置一条缺什么东西,而且呢如果你有福气的话,我们要做 nit 单词音效,并且我们要配置什么东西呢? nit 原地址转换。 那第三步骤我们要放通与肩策略,那就比如说你的内网,如果需要到外网上去上网的话,那么我们必须放通行的内网到外网去遇到策略。 好,那么接下来我把华为的配置脚本我整理成一张图片,如果有需要请双击加收藏。
2470网络工程师老张 06:22查看AI文稿AI文稿
防火墙基础联网设置第一步,进入防火墙电脑直连防火墙 eth 领口,在网络连接中修改以太网地址, 以太网鼠标右键属性,选择 internet 协议版本四属性, 将电脑网段配置成 192 168 1x, 网段地址默认网关设置成防火墙登录地址 192 168 1 250 dns 服务器设置可以正常解析网页的 dns 设置,完成保存配置。 防火墙默认登录方式为 https, 在浏览器地址栏输入 https, 幺九二点幺六八点幺点二五零,登录防火墙管理页面。防火墙默认登录账号为艾特曼, 默认密码为 mnat 快发,其中 k 为大写字母,其余字母为小写。输入验证码后登录防火墙。 第二步,设置防火墙网络,进入防火墙页面后,在网络接口、物理接口中设置外网接口, 电路状态显示绿色代表已连接,显示红色代表未连接。点击外网线路锁接接 口名称,此处外网接口以 g 零四口为例,地址模式可选择静态 dhcp op, 根据运营商提供的接入方式进行选择。下面我们一起来看一下这三种模式如何设置。 地址模式选择静态时,根据外网地址类型选择 fvlv 四或 fvlv 六,填写运营商提供的 ip 地址及眼码,填写完成后点击添加。 当地址类型选择 dhcp 时,需勾选改变内部 dns 和从服务器中重新得到网关两个选项。 当地址模 视为 pop 时,填写 pop 用户名密码进行拨号勾选,从服务器中重新得到网关和改变内部 dns。 下面以 dhcp 模式为例设置配置讲解。管理状态分为 up 和 down, 选择 up 未开启此接口。 协商模式选择自协商管理访问设置此接口可以通过什么方式去访问此接口根据需求进行勾选即可 获取到外网 ip 后会显示 到 ip 地址栏。第三步,设置防火墙 dhcp 在网络 dhcp 服务中选择内网接口, 在服务处选择 dhcp 服务器已供后续划分 ip 使用。 服务器开启完成后,在服务器功能处新建服务器地址池名称根据需求填写 子网严码填写内网接口子网严码缺省网关填写对应内网接口地址。 ip 地址范围填写可用 ip 地址值范围租期,租期时间默认为无限,可根据 需求设置固定租期时间值。 dns 服务器填写可以正确解析域名的 dns。 第四步,设置对应外网接口路由表信息 ip 地址严码设置零点零点零点零零。下一跳地址填写外网接口 ip 地址出接口出接口选择外网接口,下一跳地址和出接口不能同时填写。当防火墙外网地址类型为静态时, 静态路由只能设置下一跳地址,不能设置出接口,否则会导致无法上网。 第五步,设置 net 规则 新建 net 规则启用 net 规则 转换类型,根据外网接口类型为 ipv 四或 ipv 六,选择对应的转换类型。原地址选择爱你目标地址,服务选择爱你 出接口选择外网接口。 第六步,设置防火墙策略 启用防火墙设置名称,其他配置默认即可。 点击加号可查看配置策略。第六步,网络联通性测试在网络网络调试诊断页面 诊断配置选择聘,可以正常聘通 dns 代表防火墙网络连接成功。
152IKUAI 03:52查看AI文稿AI文稿
大家好,我是精彩网络技术,在我们企业内部呢,经常会使用防火墙,那么防火墙呢,主要是对我们企业内部网络呢做一个安全防护啊,在这里面我们来看一下,我们企业内部网络呢,主要在 pc 这一段,这个呢我们会把它划分到一个区域叫 trust 区域, 而我们其内部的外边服务器我们一般会放在 dmz 区,在我们这里面做几个配置,首先呢我们在接口上呢,要配置 ip 地址,其次呢我们把该接口呢,我们要划到相应的这个区域,比如说 trust 区域, 而我们右边这个接口呢,我划到 dmz 区。然后呢我们再放行 chance 的到 dmz 区域的啊,区域的安全策略,这样的我我们 pc 一呢就可以访问服务器了,而我们服务器呢,他不能主动访问 pc 一啊,因为我们没有放行 dmz 到 trust 去。好,下面我们看具体的配置。首先打开防火墙,进入系统,试图关闭信息东西, 进入记忆一杠零杠零接口,配备 ip 地址幺零点零点零点二二十四位。退出去创建 fast 区域 啊,增加我们这个接口啊,一杠零杠零。好,这是第一个。然后呢我们再进入接口一杠零,杠一,配置 ap 地址幺九二点幺六八点 十点一二十四位。那么退出去创建 dmz 区域归家接口记忆一杠零杠一。 下面呢,我们要做安全策略,要放行什么呢?要放行 pc 一到 sever 一这个两个区域的安全策略。首先呢创建安全策略的名称叫 t 五 b 圆区域,我们设置为 retrust 区域,目标区域是 dmz 区, 原 ip 地址是幺零点零点零点零,王段二十四, 目的地址 是幺九二点幺六八点十点二, 他是一个主机地址啊,就是三十二位的严码程度啊,然后呢,在我们激活 啊,最后这个安全策略 xx 追妹子,好,下面呢,我们来配置 pcip 地址啊, pcip 地址我们已配好了, ip 地址是十点零点零点一,那么紫外线嘛,是三个二,五点零,网关是十点零点零点二, 那么服务器的 ip 地址我们也配好了。好,下面呢,我们直接用 pc 一去拼一下 pc 二 星幺九二点幺六八零十点二, 我们发现是通着的,是吧?那么如果我们服气来访问我们 pc 呢,我们来看一下他是否能够正常访问,那么我们访问的地址是幺零点零点零点一,我们平时给报, 最后我们发现是什么是失败的啊,是,原因就在于我们并没有把 dmz 一区放行, trust 啊的安全策略,好,我们就讲到这里,学会了吗?学习更多网络知识,关注老师。
108精彩网络技术 05:46查看AI文稿AI文稿
今天我们来学习在 window server 中设置路由线,我们右击虚拟机,打开设置, 然后我们将第一个网络式佩奇模式改为烂区段, 点击下面的添加按钮,再添加一个网络式配器,再将第二个网络式配器设置为烂区段, 等待设置, 然后就设置好了。 接下来我们打开单机管理按钮,添加角色和功能, 一个接多久?往下翻,找到远程访问 接话 耶哇,在角色服务这里勾选陆游, 接下来就是等待了捏。 安装好了,我们点击工具按钮,找到路由和远处访问, 右击配置, 勾选自定义配置,下一步勾选 next 烂路由。 这里是由于防火墙没有设置好, 然后就开始成功了, 你可以看到这里已经成功启动, 然后我们开始配置 ip, 这里我已经配置好了, 然后我们配置第一份暖机,配置如下, 按住 win 加二再打开的对 发烫中输入 sam, 我们用拼指令来测试是否不通, 这里已经并通了。 接来一下我们配置路由二这台虚拟机的 ip, 我们用拼指令测试能否与路由一拼通。 are you today 也成功了, 两个怎么够,我要二十个,哈哈哈哈。
76玄律 00:38查看AI文稿AI文稿
在企业网中,如何配置防火墙,能实现内网访问外网呢?以这张图为例,这台防火墙的一号口连接了内网,二号口连接了外网。配置时除了最基本的披露油以外,还要做三个关键配置, 第一个配置安全欲,我们要把内网口加入信任欲,外网口加入非信任欲。第二步,我们要做安全策略,要放行从内网到外网的数据报。第三步呢,我们要做耐策略, 要将内网访问外网的包进行地址转换,转成公网 ip, 这样就可以了。关注我,学习更多实用网络技术。
29网工知识补给站 01:08查看AI文稿AI文稿
哈喽,大家好,昨天呢,一个客户打电话呢,呃,让我帮他调一下一个中键盘的 srx 二四零的一个防火墙。 那这个防火墙呢?调试起来确实呢,呃,比较麻烦一点啊,他不像四颗或者是华为华森的防火墙那么调那么好调啊,首先呢,他是要通过啊这个命令行去登陆啊,登陆以后去开启外部或者是直接在命令行上调试。 那么昨天呢,我们通过远程呢,也是折腾了好几个小时啊,最后呢,最终是把这个设备搞定了。那么下面呢,我来把我整理的一些 配置防火墙的一些基本的命令和步骤来分享给大家啊,大家可以参考来尝试去调试一下这类的防火墙, 再不通我就吃了它。
75网络工程师老张 02:17查看AI文稿AI文稿
你知道防火墙如何设置区域吗?好,我们来配给大家看一下,配个简单的防火墙怎么通信的?我们先在路由上面操作,我们路由器接口配个地址是一二零点一啊, 二上面就有地址呢,我们也写写二三零点三,然后我们分别写个路由,写个默认路由出去好了,我们给一二零点二,比防火墙这边呢,我们写个回至路由,我们给二三零点二。 那么这边两边都写完路由之后,防火墙配完地址他能不能通呢?我们来看防火墙这边可以配地址的地址我用一二零零二, 另外一个接口呢是 g 一杠零杠零,地址的话,我们写二三零点二。这样写完之后,防火墙的路由表里面是有直连路由的,他有路由啊,并且接口也有 ip 地址,这个 ip 地址都是 up 的。那么现在谁 什么都不做的情况下,一和二之间能不能通信呢?肯定是不行啊,什么都不做的话,他没有任何策略,你的网是不通的,尽管所有的路由都是可达的啊,但是拼不通。所以也就是说如果你中间加了一个防火墙,那你就一定要去定义他的,用定义他的区域, 然后去设置区域和区域之间的一个策略。这个策略我们怎么写?我们可以这么写 这个区域的话,像我们刚才讲总共有四个固定区域,一个人为定义的固定区域呢,有 lock, lock 指的是本地就自己的接口, 然后还可以设置 trust, 叫信任区或者 untrust 非信任区域。那我写一个 trust 好了,这个 trust 就是添加我们左边这个接口所连接的区域,我们做 trust, 哎,就是我设置完 区域之后,我要把我的接口所连接的区域定义到 trust 的域当中,就是添加完区域我们还要添加接口才行啊。 我敲完之后他会有一个 er, 这个 er 并不是出错,这个 er 的意思是说他这个端口默认已经加入到这个区域当中了,所以他告诉你已经做过了。然后我们再创建一个域啊,我们再创建一个 entrust 啊, entrust 的话我们去添加我们另外一个端口。 好,这么做完之后是不是就能通呢?也不行,这么做完之后这两个端口只是设置到区里面,我没有做策略。
298网工班长(网络工程师) 00:53查看AI文稿AI文稿
学习每辆的划分,交换机、路由器、无线 ac, 防火墙的配置。推荐这本书,本书全程配套操作视频。我们按照书籍在电脑上安装一个华为的 emsp 模拟器,然后跟着书籍在模拟器里面搭建一个一样的网络 top, 按照书本去学习如何使用命令进行配置,这些命令呢?在书籍中也注视了中文含义,如果说书籍里面有些配置我们看不懂,可以通过扫码或者说通过本书配套的网站观看本章节的操作视频。书籍里的这些理论知识 在配套的网站上也有教学视频,包括学习资源通通在里面了。书中的内容包含了交换机和路由器的配置,还有无线局域网 ac 管理,包括防火墙 里面的配置案例也是比较贴近企业实战。本书和配套的网站可以做到真正的系统性学习,喜欢的小伙伴可以看一下左下角正版数据连接。
878嘉兴益安安防(弱电阿K) 00:37查看AI文稿AI文稿
由于业务需求,在不改变原有设备配置的情况下,使用透明模式在路由器和核心交换机之间部署把握家, 我们把领口连接路由器模式选择交换模式,连接类型选择 xs, 维蓝 id 选择十,我们把一口定义为电交换机的借口连接类型选择 xs, 微辣 id 选择十,然后我们设置放平对应的安全策略,然后直接点保存就可以了。
147扶摇直上九万里¹⁷ 57:51
 20:55
 00:50查看AI文稿AI文稿
下面我们进行 pppoe 宽带拨号连接设置,点开 interface 选项卡,点击加号,选择 pppoe client 名称,这里默认就可以,当然也可以自定义名称。 interfaces 处选择连接光猫的网口,切换到 dior out 选项卡 uson 和 possword, 填入宽带账号和密码。 us pro dns 是使用宽带获取 dns 爱的这晃的 road 添加默认路由。 ds 设置的话,在 ip 中进入 ds, 在 siris 啊输入 ds 服务器地址,并勾选上 law remote recrust 防火墙设置,同样在 ip 中找到菲尔沃, 这里选择 src nat, 然后来到 action 选项卡,在这里选择 masquate, 然后点击 ok 就可以了。
87科技老柴


