粉丝2.0万获赞21.7万
相关视频
 07:11查看AI文稿AI文稿
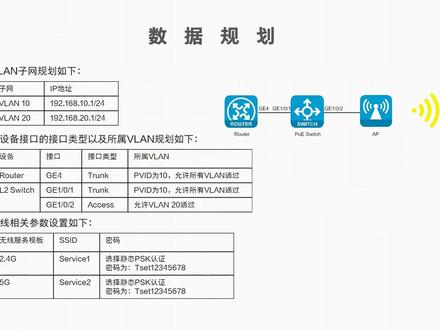
欢迎观看 m s 二系列路由器配置演示视频。本视频将介绍无线 a c 的配置方法。 本视频将向您演示如何配置无线 a c 功能,包括 a p。 上线和无线 s s i d 等配置步骤。通过观看本视频,您将了解如何配置您的无线网络需求。 本场景中,路由器下联 p o e。 交换机, p o e。 交换机连接 a p 线,要求无线终端可以通过 a p。 下发的无线网络名称接入路由器,且可以获取微烂二零网段的 i p 地址。 数据规划如下,本例需要划分微烂石和二十,其中微烂石的建 接口 ip 地址为幺九二点幺六八点幺零点幺二四。微烂二十的接口 ip 地址为幺九二点幺六八点二零点幺二四。路由器的 ge 四和二层交换机的 ge 一零一接口类型设置为创客 p v i d 设置为十,允许所有微烂通过二层交换机的 g 一一零二接口类型设置为 x s, 允许微烂二十,通过无限二点四 g 的 s s i d 设置为 surbas。 一、 密码选择静态 psk 认证设置为 test 一二三四五六七八。无线五 g 的 ssid 设置为 service。 二、密码和二点四 g 相同。视频举例中,配置过程包含六个步骤,第一步, 在路由器上划分微烂。第二步,配置路由器的 ge 四接口。第三步,配置二点四和五 g 的 ssid 和密码。第四步,手工创建 ap。 第五步,配置 p o e。 交换机。第六步,验证配置结果。 实际应用中,具体操作可根据需求进行调整。 登录路由器 web 管理界面,按照规划需要在路由器上划分微烂时和二时, 并配置接口的 ip 地址。划分微烂后,需要将 ge 四接口的 pvid 设置为实,并允许所有微烂通过。单击导航数中网络设置 lamp 配置菜单项,进入 lamp 配置页面,单击添加按钮,进入添加 land 配置页面。在微烂 id 配置像处输入时,并在接口 ip 地址和子网眼码配置像处输入微烂时接口的 ip 地址和子网眼码。 开启接口的 dhcp 服务,本立 dhcp 相关配置保持缺省配置,其他配置保持缺省配置。单机应用按钮完成配置,系统提示操作成功,表示已成功添加微烂石,此时列表中显示已添加的微烂石。 同样的方法划分微烂二十,单击添加按钮,进入添加 land 配置页面,在微烂 id 配置像处输入二十。在接口 ip 地址 和子网野马配置相处,输入微烂二十的接口 ip 地址和子网野马开启接口的 dhcp 服务,本立 dhcp 相关配置保持缺省配置,其他配置项保持缺省配置。单机应用按钮 完成配置,系统提示操作成功,表示已成功添加微烂二十,此时列表中已显示添加的微烂。二十, 单击微烂划分页签进去微烂划分页面,单击 g、 e 四接口,对应操作列的编辑图标进入详细端口配置页面。 在 p、 v、 i、 d 配置像处选择时,同时将微烂石和二十移动到移选微烂框单机应用按钮,系统提示操作成功, 表示已成功设置 g、 e 四接口。 下面配置二点四 g 和五 g 的 s、 s、 i、 d 和密码。配置完成后,需要手工创建 a p 单机导航数中无线 a c 菜单项,进入无线 a c 配置页面,单机导航数中快速设置新增无线服务菜单项,进入无线服务页面,在无线服务名称配置项处自定义二点四 g 无线服务名称, 在 s s i d 配置像处输入二点四 g s s i d。 在无线服务配置像处选择开启。在认证模式配置像处选择静态 p s sk 认证,并输入无线二点四 g 的密码, 单击确定按钮,系统提示设置成功,表示已成功设置二点四 g 无线服务名称,同样的方法设置五 g 无线服务名称 单机快速设置。新增 a p 彩单项,进入新增 a p 页面,在 a p 名称配置项处自定义 a p 名称,在 a p 型号配置项处选择 a p 型号。在 a p 序列号配置项处输入 a p 序列号, 单击确定并进入高级设置按钮,进入修改 a p 配置页面。 单击无线服务名称菜单,进入无线服务配置页面,单击绑定无线服务到射频五 g 赫兹下方的添加按钮,进入到添加绑定页面, 在绑定无线服务名称配置像处选择五 g 无线服务名称,在绑定微烂配置像处选择二十,单击确定按钮,完成配置。同样的方法,将二点四 g 无线服务名称绑定到二点四 g 射频 配置完无线 a c 后,需要配置 p o e 交换机,本例需要在交换机上创建微烂十和二十,并将 g e 一零一设置为创客,允许所有微烂通过。将 g e 一零二 二接口设置为 xs, 允许微烂二十通过。具体配置过程,本力不再演示。最后验证配置结果,无限终端可以搜索到下发的二点四 g 和五 g ssid, 并可以正常连接配置验证成功, 视频演示结束,谢谢观看。
133喜铭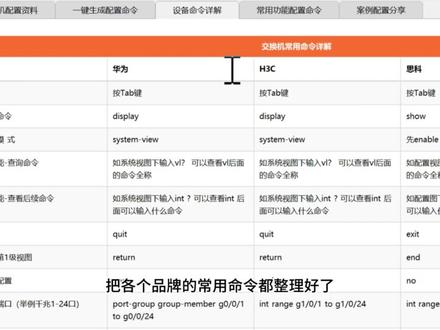 00:43查看AI文稿AI文稿
这款交换机配置助手能让不熟悉命令行的小白也能搞定交换机配置。做网络运维最头疼的就是既各种交换机命令,华为一套, h 三 c 一 套,斯柯瑞杰又各式一套,不同品牌命令不一样,记混了是常有的事。 这个工具在右边把你要配的东西勾选好点,生成脚本,左边直接就出完整的配置命令,一键复制粘贴到交换机上就完事。内置华为交换机配置配置手册与实力集群管理配置、华为路由器配置、 华为路由器交换机配置命令、瑞杰交换机配置、瑞杰 a p 配置、瑞杰交换机基础命令配置、交换机光电附用配置、还有 h 三 c 交换机配置、斯柯交换机配置、大华监控技术资料等常用技术知识。命令详解模块,把各个品牌的常用命令都整理好了,补全查看配置,进入配置模式,问号查询返回上级新手照着点就行,就非常的方便。
40610倍生产力(主页) 01:12查看AI文稿AI文稿
说实话我觉得哈挣钱没恁说那么难,我现在就是一个月到现在两千八了,只是加加班三千多块钱。你早上你吃火烧,我吃纯肉的,我才不吃素的, 要豆腐脑,有两块五的我不要那两块的。你有钱你就得花,现在方便面我都整箱整箱的卖是吧?你花了咱就挣啊。 on these are nine lead thus come as it's undercome for all that's all how they snort me go so what is our negro。
13星语心愿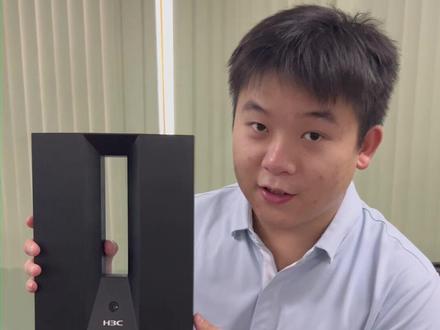 01:19
 12:04
 05:52查看AI文稿AI文稿
你还不会配置路由器、交换机和无线的命令吗?分享一个工具,不敲命令也能轻松完成配置。这是常见的企业网络有线和无线设备做网 用工具就能轻松完成配置,实现所有设备互相访问,同时都能上网。详细介绍一下,可以收藏慢慢看。第一步,支持哪些设备? 路由器支持四种厂商交换机,支持十三种厂商,无线支持华为和 h 三 c 终端设备支持不同网段电脑监控、服务器、打印机和傻瓜交换机。第二步,怎样画图? 首先点击这里的分类,例如路由器下面会出现具体设备选择,厂商,把设备移到画布,再点击核心交换机,这里可以添加十三种厂商设备,也是选一台移到画布, 如果需要添加终端,点击这里添加一些电脑监控打印机或服务器,移到画布就可以。无线的话先添加一台 ac 控制器,然后再添加一些 ap 设备, 点击这里可以显示终端的默认信息的,双击这些电脑终端,这里可以修改电脑的 ip 地址、网关,还有属于哪个 flag 的 ap 也可以双击,同样可以修改 mac 地址和 sn 系列号,对应真实 ap 信息就行。 接下来是连线,鼠标移到设备,出现四个连接点时,鼠标放到连接点会出现十字图标,按住鼠标左键,然后连到另一台设备的连接点,这样就连线成功了。 按自己需求将设备都连接好,全部设备都需要连线路的,连好后点击这里会自动分配端口的, 如果需要修改端口,双击线路,这里可以修改的。第三步,保存与导入拓扑图,点击这里可以将拓扑图保存到电脑的。如果需要导入拓扑图,点击这里,选择已保存的拓扑图就可以导入的。 四、功能介绍点击这里弹出配置功能。先看交换机功能, 勾选 dhcp 可以 让电脑获取不同网段的 ip 地址。勾选这个可以防止内网小路由器影响网络。勾选这个可以增加交换机之间的待宽和容余,这个是防止还路的配置, 这个则是开启所有设备的远程管理。勾选这个添加一行可以禁止所有设备的远程管理。勾选这个添加一行就可以禁止通信的。 勾选 ip 加 mac 绑定,可以添加需要绑定的终端。如果傻瓜交换机下面有多个网段,可以勾选这个 有两台核心交换机,需要配置 v r r p 加 m s t p 时会自动选择的。如果指定哪些设备走哪台路由器,可以展开这里勾选功能。 添加需要配置的核心交换机,就可以选择让不同电脑或网段指定走哪台路由器上网。 再看一下路由器功能,路由器上网方式支持拨号上网和固定 ip 上网,拨号上网时填写运营商账号和密码就可以的。固定 ip 上网时也是填写运营商给到的 ip 严码和网关就行。 如果有服务器,也可以添加端口映设,也可以在这里添加禁止哪些终端或者网段让他们不能上网。 如果路由器同时接了多个运营商,点击这里,可以指定哪些终端或者网段走不同的运营商上网。 接下来是无线功能展开无线配置会默认生成参数的,如果需要修改 wifi 名或密码,直接修改就行。 点击这里,可以添加多个 wifi 名,这里可以灵活指定哪些 ap 提供哪些 wifi 信号。完成后点击一键生成配置,就可以生成所有命令。 双击具体设备就可以看到生成的命令和中文解析了,点击这里,复制一下脚本,进入设备命令行,鼠标右键粘贴一下就可以完成配置。五、 其他功能介绍,右键交换机可以看到恢复出厂设置,绕过交换机密码备份与还原配置的教程, 还有常用厂商常用命令的翻译功能,选择需要翻译的厂商,将命令粘贴到这里,点击中文解析,就可以翻译常见命令的。 如果不清楚怎样进入交换机命令行,点击这里,也有详细教程和 crt 遇到的常见问题, 点击这里,可以进入更多命令生成,例如防火墙配置,选择拨号,上网填写参数,然后点击生成脚本和命令解析,同样可以生成命令的。 如果需要学习网络入门课程,点击这里,也可以下载视频学习的。大家还有什么好工具,欢迎评论区留言讨论。
624轻松学网络课堂 00:28查看AI文稿AI文稿
欢迎来到华山路由器回收专场,这是 h 三七华山 m s r 二六零零系列路由器,采用高性能波和处理器 融合、路由交换安全无限等特性,看下具体型号,二 p 杠 msr 二六零零杠,十杠差一杠晕的。支持路由交换一体化,内置全千兆的底太晚交换接口,全新原包的工程余料,有划伤企业级路由器的私信联系。
14志远 01:09查看AI文稿AI文稿
大家好,今天给朋友买来一个新华三的 magic 二三千无线路由器,这款路由器支持 wifi 六技术,三千兆无限速率,其中二点四 g 最大可达到五百七十多兆,五 g 最大可达到两千四百多兆。该路由器拥有四根高增翼全像天线, 一个有线的千兆广誉网接口和三个有限的千兆局域网接口。我们只需要将光猫连接的网线接到广誉网接口,电脑所连接的网线连接到局域网接口就完成线路的连接了。接下来我们就可以通过电脑设置路由器了。 打开电脑的浏览器,在地址栏中输入路由器背面标签上的管理地址,这时会打开路由器的设置向导界面,我们同意服务条款,立即体验。在这里填写 wifi 的连接密码,这时设备的管理密码默认也会是他。 设置完成后,完成配置会自动跳转到路由器的登录界面,此时输入正确的管理密码,我们就可以进入路由器的设置界面了,默认情况下,我们这时就能够上网了。当然,无线设备连接时,选择 c 的名称后,需要输入正确的密码即可,你学会了吗?
86龍龖龘 00:28查看AI文稿AI文稿
做工程开公司,组网看过来,全新 h 三四 s 二三六零零二十八 s i 企业路由器原装原封拆封 二十四个百兆烂口加多千兆 a n 口,带防火墙 vpn 多列路覆盖均衡,公司多宽带叠加分支机构组网一套搞定,国企工厂门店专用稳定机群,现货一台也是批发价,想要参数直接私信我。
0胡半安 58:05查看AI文稿AI文稿
那么首先我们来看一下啊,那么 在这门课程里面呢,我们会学习啊,就是如何去让我们的这个 ar 路由器进行上线,因为在大中型里面,这个 ar 路由器它是作为一个出口存在,并不涉及到对它进行上线的。 那么同时呢,我们要通过我们的这个 msnce 控制器去完成对我们的这个 ar 路由器的一个配置,以及一个 campus insight, 一个它这个啊对我们的这个无线也会进行一个配置。那首先我们来看一下我们的这个组网拓扑的介绍, 那组网拓扑呢,首先中间呢还是我们的这个数据协议以及 msnc 啊,那这个的话是和我们那个大中型里面啊,这个控制器其实同一套控制器,只不过大中型场景中呢,控制器啊是在这个地方。然后呢啊我们的这个园区网络是在这个地方,那只不过这边呢现在相对右侧的话变成了我们这个中小型的。 那么这个中小型站点呢,其实非常简单,只有我们的一台 ar 路由器以及什么呢?以及我们的一个 ap 啊。那么首先呢,我们要去让我们的这个 ar 路由器啊,通过我们的这个 dhcp 啊获取到 ip 地址之后呢上线, 那相当于他获取到 ip 地址的时候呢,也会获取到一个我们的这个 dhcp option 幺四八,那么获取到我们的这个 dhcp option 幺四八之后呢,他呢就会去发起注册,也就说 ar 的 这个接口 ip 地址和这边是可以进行通信的。那我们在思维记忆上面呢,是建立了这个维纳 e 啊,是为了完成它们俩之间的一个通信, 那么之后呢,我们将会通过我们的这个 ms n c e 的 控制器啊去配置 a r r, 让这个 a p r 呢能够获取到地址,并且呢实现 a p r 的 上线。那么之后呢我们再去啊通过 ms n c e 去配置一些无线的业务,那么之后啊我们的这个整个中小型的这个实验就完成了。 那首先我们来简单的过一下啊,就是我们在这个部署的过程中具体哪些操作,那么首先第一步呢,其实肯定是创建一个站点,那在这个过程中呢,我们要创建一个站点,然后这个站点呢其实很简单啊,就是把我们的这个 ar 路由器 以及我们这个 ap 呢加进来,当然呢这个加的时候呢是有一个过程先加我们的 ar, 然后呢通过配置 ar 再让 ap 上线。 那首先我们来看一下啊,那么在我们的这个站点创建过程中呢,我们首先呃有两种方式进行创建,那第一个的话是单个创建站点,就是单个创建,然后创建的时候呢去一个一个添加我们的设备。 那或者说呢我们也可以通过我们的这个 excel 表格去通过模板的方式把这些信息传进,就是批量的传入到我们的这个 m s c e 控制器,但是我们可以使用我们的这个叫做单个创建的方式啊, excel 创建。 那么首先呢我们要做的事情啊,就是去创建一个站点,并且呢我们要去把我们的什么呢,我们的这个 ap 和我们的这个 ar ar 这个路由器啊去加入到我们的这个设备。注意啊,在我们的这个场景中呢,我们的这个 ap 啊,它其实呢就是普通的一个,我们的这个叫做 cloud ap, 那么我们会发现啊,在这地方的话有 a p, 有 我们的 wac 啊,那这个其实大家前面应该也不知道记不记得这个 wac 呢和这个 a p 啊是互斥的,不能够的相互选择。如也说如果你选择了 wac, 相当于你已经默认选择了 a p 的 话,都是一个废铁 a p 由我们的这个 a wac 进行一个纳管, 如果说你选择了 a p 的 话,就意味着你的这个站点呢是一个中小型的站点,里面所有的这个 a p 的 话都是一个我们这种云 a p, 那 么就不存在这种 a p 的 场景,相当于这两个是互斥的。 那么之后呢,我们的这个上线方式啊,那我们来看一下,因为我们这个地方的话,它是怎么说呢?是一个云端部署的场景,但是呢这个出口网关的话,它呢是通过 option 幺四八获取到控制器的地址,所以说呢,我们可以采用我们的这个 t h c p option 幺四八的方式啊,去获取我们的这个控制器的地址啊, 那么好啊,那么烂测的这个设备开局啊,我们看一下,烂测的话主要是指我们的这个交换机和我们的 a p 啊,那么我们既然说啊,我们已经让我们的这个 ar 路由器上线了,那么就可以说通过这个 ar 路由器让它们去进行上线,那我们的场景的话,其实非常简单,我们的场景的话就是类似于我们的这种 msp 啊,自建云部署, 然后呢我们的网络中呢是可以配置 open 幺四八的,那我们就可以说通过 dhcp open 幺四八的方式让我们的这个 a p 也用的四 g 进行上线。 那么首先我们看一下我们要做的事情啊,首先让我们的这个 ar 路由器上线,那么为了让 ar 路由器上线呢,我们在我们的这个交换机上面啊 去创建了一个就是基于接口的我们的 d h c p, 然后呢我们去配置了一个 opt 选项, opt 五幺四八啊,然后呢在里面呢去配置了我们这个控制器的地址和我们的这个控制器端口号,那是通过这样一个固定的字母串啊,那这个等会给大家看的时候不用记啊,那我们会发现在控制器里面呢,就是在 m 八三 c e 里面已经内置了,你可以非常简单的去配置这个选项, 那么在获取到地址之后的话, a r r 呢就会去发起注册,那我们说了它的网关呢是在这个 switch 一 之上是它的 gateway, 那 么这个 gateway 的 话,然后呢这边的话 ms n c e 它的网关也在这边也是一个我们未来用户作为一个 gateway, 所以 说它们俩呢可以通过我们的这个呃直连路由啊进行一个相互通信。 那么在完成了这个 ar 路由器上线之后呢,我们想啊,那你现在要让 a p r 上线,那 a p r 上线的话,首先第一个事情,你呢要给这个 a p r 分 配个地址,那这个呢我们可以说啊在 a r 路由器上面开启一个基于 dhcp 的 地址下发。 呃,然后呢之后啊我们在里面呢就配一个我们的这个 opt 地址获取到了,并且什么呢?并且我们的这个 dhcp option 也获取到了, 那么之后呢还有什么事情呢?还有的话就是 a p r 是 不是要和我们的这个控制器进行通信, 那么控进行通信的时候是不是发现个问题呢?就是这个 a r 路由器啊,它呢只是在这个接口获取到的地址,然后呢这边呢,我们说啊,它是通过一个 switch 进行 switch 一 进行互联的, switch 一 这边并没有去往 a p r 的 一个回声路由,但是你也可以手动写,但是呢这个不符合实际场景, 实际场景中呢 switch 一 它模拟的是一个公网,所以说它不可能说有你这个啊,内网的私网的名称,主要所以说我们的做法呢是在 a r r 上面去配置一个什么呢?配置一个原地址转换一个 sosnet, 那 么这样子实现什么呢? a p r 以它的这个接口地址啊去将 m s n c e 控制器进行注册。那么接下来我们看一下啊,那么就是关于这个 a r r 上面业务具体怎么配啊? 那么首先呢,就是我们要去创建一个 lan 的 一个子网参数,那这个子网的话就是给 a p r 这个无线啊,这个 a p 啊去分配地址的一个地址段, 那我们在这一个地方呢,去创建一个啊,我们的这个啊,我们的一个 lan 网段啊,有两种方式,一种是本地的硬盘的接触,一种是多方之互联,那么多方之互联场景的话,在我们的这个 ip 的 阶段并会用到啊,我们在这地方主要用的还是这个本地互联网接入, 那么进来之后呢,我们可以看到在这里面的话其实非常简单,首先要配一个维度,多少相当于这个地方呢?其实是创建了一个维度 if 啊,这地方其实它的作用是创建了一个维度 if, 那 么我们发现你要去指定这个维度,它的一个我们的叫做维度的号,对吧?相当于这个维度,它呢是为拿维度创建的。然后呢 ip 地址是多少相当于这个维度的 ip 地址。 同时呢我们可以看到我们可以去开启啊,这个 linux 的 d h c p, 也就说开启基于一个接口的 d h c p 的 功能。那么之后呢,下面的话,我们看到我们可以去创建我们的这个 d h c p 选项,那默认它就内置了 oppo 幺四八的这个选项,那这个地方呢,我们只要把这个地方的一个地址和端口改掉就可以了。 那么接下来我们既然说啊地址分配完了,我们要干嘛?我们是不是要去配置一下啊,我们的这个,我们的这个 d h c p 转换啊, 那么在我们这个路由器啊,我们的这个外这个配置里面呢,有一个叫做我们的这个。 net 配置,那在这里面呢,我们可以创建一个。 net, 那 选择一个接口,并且呢选择 a c l, 那 这个 a c l 的 话是需要我们提前去配置的,相当于我们要限制一下,只允许这个 a c r 的 网站去通过我们的这个云端的转换到我们的这个 m s n c 一 控制器。啊, 那么接下来啊,我们既然已经完成了这个 n t 的 配置,并且呢完成了这个微扰 f 的 配置,大家想一下如果想要让 a p r 或者地址上线还要做什么?其实还有个事情就是要把这个 a r r 连接内网的这个接口配置成一个 trunk 接口, 在这个 trunk 接口里面呢去放通我们相应的围栏,那么刚才我们的围栏的话是配的围栏石,所以说呢在这地方我们要去放通我们的围栏石。 好,那么配置的话也非常简单,就是在我们这个路由器里面呢,去选中到我们的这个接口啊,这个接口我们看到 呃是我们的记忆零杠零杠一接口,那你要选择这个接口变回一的接口,那么之后呢,我们要呢去在这个地方去放通我们的这个尾量,看的主要是放通我们的尾量十,并且呢这个地方的话也把我们的这个缺成尾量,也是 p u i d 变成我们的尾量十,因为你的 a p 默认情况下它呢是没有管理尾量的概念,它的默认就是从尾量一里面出来去访问外五的。 好,那么接下来的话我们来看一下关于这个 ap 它相关的这个无线业务的配置,那么在这个场景中呢,我们要干的事情就是我们要去创建两个 ssd 啊,一个 ssd 呢是给员工接入的,那这个 ssd 的 话叫 employee, 那么认证方式呢?因为是员工接入,所以说呢我们采用这个 port x 的 方式,那么另外一个呢是我们的这个给访客接入的,那理所应当的它的一个这个认证方式应该是 port 忍者,就是一个开放的网无线,那么这个 wifi 的 名字呢?我们把它叫做一个 mast nce 啊,一个 demo, 那首先我们来看一下给这个访客他这个爱在在地要做哪些内容,那么首先呢名字呢,我们要在这个配置里面,首先把这个名字呢配成 msinc 一个 demo, 然后模式呢选择二次转发,我们大家可以发现这个 a p 呢,我说的是一个 cloud ap, 那 么 cloud ap 你 在配的时候呢,并没有什么所谓的一个直接转发或者一个隧道转发模式,它呢就是一个二层转发或者一个。 net 也就说它呢其实就是个胖 a p 啊, 那么并且呢我们要去看一下配什么,我们要去配一下这个尾端 id, 那 这个尾端 id 呢,相当于是你给下面就是这个 s c d 下面的用户呢,是放在哪个尾端里面,那你如果说把这个用户放在这个尾端里面,那么 ap 呢?去把这个用户数据往外发的时候呢,就在这个尾端 id 我 们这地方看到它是配的尾端一百, 所以说如果说一个用户连接到了这个 ems 一个 demo, 然后呢,然后呢他发出去 a p r 往外发的时候呢,就会带上一个尾端一百的标签,所以理所当然呢,我们后续其实肯定要在 ar 路由器上面把这个接口啊去放通什么呢?放通尾端一百, 这个没有什么问题啊,那么接下来我们看一下一个相关的安全认证的配置啊,那这方可能看的不是很清楚,那我们给大家说一下这方做的事情呢,其实就是说啊把我们的认证方式呢选择一个 port 认证,并且呢我们的这个 rads 服务器啊,选择一个内置的 rads 服务器啊, 那么之后我们说啊,我们再配一个简单的限速啊,那这个限速的话非常简单,就是有什么呢?基于我们的这一个终端的啊,就是我们去限制每终端呢,上行是五 m b p, 下行呢也是五 m b p 啊,那这个的话是一个比较正常的限速啊, 那么接下来我们来看一下我们的这个给员工的这个,我们的这个 s c d e, 就是 我们的这个 employee 啊,那么转发的方式呢?都是二层转发,并不是那层转发, 那么给用户这个配置的围栏呢,也就是说叫做我们给用户的围栏,其实就是我们的这个 survey 围栏 id 啊,那么是多少呢?是两百。那么之后呢,我们的这种方式呢,选择的是一个安全网络,相当于我们的 wpa 图,然后呢加密算法的话选择我们的 aes。 然后呢 rad 服务器呢?选择我们的这个 rads 之后啊,我们同样的去配一个限速啊,配置的是我们的这个上行和下行的流量啊,各是我们的这个 one b p 啊。 那么之后呢,我们再来看一下我们的这个刚刚提的提类嘴,就是为了保证下面的这个无线终端,那么它能够访问外部网络呢?我们要做什么事情? 首先是不是要在这个接口上面去把刚才的为了一百,为了两百给它放通,那这个是我们要做的第一个事情,那么第二个事情的话,就是如果说它要想去访问外部网络的话,访问外面,那是不是你的这个源? net, 我 们刚才说了它使用了一个 a c l 限制了它的这个访问啊,原地址,首先呢是这个 a p r 的 一个网段,那你现在是不是要加进来?加进什么?加进给这个我们 employee 的 一个网段, employee 还有什么?还有这个给这个 ms nce demo 的 这个用户的网段,所以说要把这个地方加进来,那也就说我们要干的事情,第一个呢要把这个 a r r 下行的这个接口啊,去放通相应的尾缆, 同时呢我们好在因为他,我们知道他的这些,哎,地址呢,其实并不是在 api 或者在哪呢?还是通过到这边,所以说在这边你还要去 d i p c p 啊,多建几个地址池,建什么呢?建一个基于蔚蓝一百,基于蔚蓝两百啊,他的这个地址池,同时呢我们要去配一个。 net 原地址转换,好,那就我们做的事情我们来看一下。那么首先第一个事情啊, 创建地址池,创建一个基于为量一百,基于为量两百的地址池,那这个地址规划的话,我们可以看到那一个呢说是啊,我们这个幺九二幺七二幺六啊,一百点五四,一个呢是幺七二幺六,两百点五四,相当于这个的话就像网管地址。 那么之后呢我们要在这个接口啊,你说这个接口去放通我们的这个为量一百,回量两百,同时呢我们要干什么事情呢?在我们这个 a c l 就是 给这个 a t 用的 a c l 中呢,我们要去添加我们的这个 ap 啊,它的一个用户地址端。 那么最后呢就是简单的验证了,非常简单。那么验证阶段的话,我们可以看到啊,就是我们分别呢用我们的这个无线终端啊,去连接我们的这个,那什么呢?连接我们的这一个就是 ssd 啊,比如说对于 port user 也是我们这个连接到我们这个 ms e demo 这个 ssd 上面的话,然后呢我们发现它是一个开放的, 那么输入,那这个时候呢,我们会输入任何一个地址,比如说一点一点一啊这种,然后呢他会去弹推网页,那么在这个网页中呢,我们就输入我们这个 pos 的 账号名密码,那这个账号的话,我们之前以这个账号名字呢叫华为啊,那以这个账号为例啊,那我们发现可以正常认证,并且呢可以后续的去正常的访问这个外部网络。 那如果说是我们的这个多头文字认证的话,那我们发现他在连接的时候呢,他就会给你一个弹窗,让你去输入你的账号密码,那输入之后呢,同样的他也会给你提示我们的一个认证成功。 那么以上呢,就是我们的这个主要啊,去从配置角度来看的话,中小型站点我们做的事情啊,其实我们发现就是把这些传统网络里面做的一些很简单的事情啊,不如在云端了,虽然说看起来比较简单,比如说只是说啊,好像从能从云端去改一下我们的这个 a p p s s d 啊,但是我们会发现 其实他做的事情呢简单了很多。就比如说我们这个 ap, 那 我可以说我的运维人员可能说在总部下面的话,如果说有任何关于 ap 管理的需要, ok, 不 需要任何的这种需求说不需要说派一个人到当地,然后进行一个改,那当地的这个人呢?他也不会,那所以说呢很简单。 那接下来再来看两个我们的这个关于运维监控非常简单的一些功能啊。那比如说第一个功能呢,就是如果说我们的这一个在运行过程中呢,我们怎么去监测我们整个网络的健康度呢? 那这个呢,其实我们是可以去在监控里面去看我们的这个站点,看我们整个站点的健康度,然后呢它呢会根据什么终端的丢包率啊这些啊?然后设备是否要告警这些呢?然后呢去给我们去展现当前的这个网络的一个健康程度,并且呢因为我们这个 msmc 控制器呢,它其实是可以可以和我们的这个地图进行管理啊,那么通过这样的一个模式呢, 去啊看一下我们当前设备啊,那具体位置,比如说尤其是那种中小型门店非常多啊,然后然后呢在全国部署,在每个地方都有的。然后呢他可以通过这个地图很明显的看一下啊,比如说当前某个站点,比如说这个地理位置是在什么地方,然后看一下这个站点是不是有相应的高清信息,是不是健康度不够高。 那么另外呢是关于我们的这个设备的健康度的,那这个的话是在我们的这个监控健康度设备三六零里面,我们看到设备的监控界面,那么它里面的, 那我们点进去之后呢,其实就可以看到啊这个设备的管理页面,那在这个设备的管理页面里面呢,其实我们做的事情可以非常多,比如说什么呢?我给等下我给大家演示一下,比如说我可以说通过这个 s s 代理隧道,相当于只要这个设备上线之后呢,我可以在我的控制器上面去进行一个命令行的管理, 当然这个命令行管理他的账号呢,用的并不是我们的这个默认权限最高的那个命令的账号,而是呢他会单独的去创建一个账号,那这个会怎样?等下给大家看一下。 那么之后呢,同样呢我来看我们的告警规则啊,那么在我们的这个告警中呢,我们可以自己去设置啊告警或者是规则事件,那比如说符合相应的这个规则呢,那么然后呢我们就会发送相应的通知出来,那这个也是我们给自己去定义的, 那同样呢我们也可以说通过我们的这个控制器啊去快速的干嘛呢?去进行我们的这个设备维护,比如说我们的这个配置保存,批量设备保存,我们可以说在我们这个地方的话就可以批量的去选择一个保存,那么这个保存的话会把我们的这个啊 mini 啊,就是把我们的这个配置文件保存到我们这个控制器,控制器这边方便我们后续的时候再进行一个配置恢复啊, 好,那么以上呢其实就是我们这个中小型网络它的这个配置的程度啊,那么我们来看一下这个一个简单的思考题啊, 非常简单,就是那么针对无线网使用的这个 s 访客使用的这个 ssd 呢?我们是否建议使用我们的这个 dosx 的 认证方式,那我们知道 dosx 的 话一般是给我们什么?给我们的这个企业内部用户使用的,而我们的这一个访客的话,一般我们建议呢是一个开放的,就是我们这个 open 的 认证方式, 那么通过这个 open 的 认证方式呢?干嘛呢?加我们的 pos 来实现它的一个网络接入。好, 那么这节课呢,其实我们就是啊,就是讲解了一下我们的这一个如何去创建站点,如何去上上线我们的这个中小型场景里面它的一个出口路由器,然后呢上线我们的这个 a p 以及去部署相关的这个无线业务,那么内容非常的简单啊,那接下来的话我给大家去做一个演示啊, 那么这个演示呢,是在我们的这个时间手册里面的啊,那么后续的话,大家可以看到这个时间手册的内容,那么这个时间手册要透不透啊?其实跟大家说过了,在刚刚开始讲这个 我们的这这个胶片的时候啊,那就是一个控制器,然后呢 switch 一 上面呢去给我们的 ar 进行一个地址下发,然后我们的这个 ar 呢,它呢就是通过这个地址下发,就会获取到我们的这个控制器地址。那现在给大家看一下我们的这个相应的配置,那么稍等一下啊。 呃,我的这个 switch 一, 那么这个呢现在写就有个所以协议啊,那么这个所以协议上面呢,我创建了一个我们的这个 vlanef, 那 这个 vlanef 呢?专门呢是给我们的这个出口的 a l o g 啊,去下发相应的这个 dhc option 时段啊,我们可以看一下,稍等一下啊,可以放大, 我们可以看一下这个接口下的配置,那这个接口下呢,其实我去下发了一个,就是我们这个 dhc 一个 option 幺 spa 在 里面呢就填上了相关内容,那么主要的话,我们会发现它写的是什么呢?是这个模式呢,是一个 h 我们的这个 cloud 模式啊,然后呢我们的这个 i l manager 他 使用的模式呢是一个 ip 地址的方式,也就说这地方呢,你可以去写 ip 地址,也可以是使用域名,主要呢看这个地方怎么写, 那后面呢,我写的是一个什么我们的这个域名啊,我们这个幺九幺六八四点幺零四。然后呢最后呢我们要去指定一下这个控制器的端口号是多少,然后呢这个地方写的是我们的这个 i l manager port, 是 我们这个幺零零二零啊, 那么同时呢,为了这个我提前去看了一下我的这个 i l manager port 是 我们这个幺零零二零啊,那么同时呢,为了这个我提前去看了一下我的这个 ip manage port, 然后呢去进行一个地址绑定, 那么 ok 啊,那么这个地方 top 我 就不展开讲解了,我们之前都已经说过了,那么首先我们来看一下我们这个步骤啊,那么其实首先第一步呢就干嘛呢?就是我们要去看一下我们这个 ar 的 它这个 esm 码,那么获取到这个 ar 的 一个 esm 码之后呢,之后啊,我们要 在我们的这个站点啊站点管理中创建一个站点,那么创建之后呢,我们要在这个站点中呢,干嘛去添加我们的 ar 和我们的 app, 那 么通过 esm 呢,把我们这个 ar 去让它去设置上线, 那么同时呢我们要注意到一点,就是这地方呢只是在控制器把这个设备添加进来了,但是呢你还要保证我们的这个 ar 呢,它能够获取到地址,并且呢去对外面进行一个注册上线,那么我们要保证一点什么呢?就是 ar 它什么时候呢才会去说啊?去注册上线呢,就是它呢一定要是在出厂,出厂配置啊,也就说大家注意出厂配置的情况下呢零配置启动, 然后呢零配置启动的时候呢,我们这个 ar 有 些型号呢,就比如说一些中小型的型号啊,它呢是有一个万口的概念,然后呢如果说它能从这个网线获取到地址, 并且获取到的这个 dhc dhc iso 选项的话,它就会去强势注册上线,不管能不能够上线成功啊,它会去尝试。但是你如果说在不是出厂配置,并且呢在它去启动获取地址的阶段把它给打断掉的话,那么这个过程就会失败,当然呢如果说这个过程失败的话,其实也没有影响,为什么呢?因为我们的 ar 路由器支持手动在命令行里面指定控制器的地址啊, 那么看一下啊,那我们可以说啊,在我们的这个 zui 协议上面去看一下这个地址的获取情况。 那如果说我们已经能看到一个地址啊,就是之前呢,因为我们做了个地址绑定嘛,如果说我们能看到之前绑在那个我们的 mark 它已经上线了,获取到一个地址了,那我们就知道这个时候呢 ar 服务器其实肯定已经获取到,那这个控制器的地址之后呢,就会向控制器发起注册,那么就等一会你去看我们这个站点里面这个设备状态的时候呢,就会发现这个 ar 服务器它已经上线了, 那么之后呢,你会登录到我们这个服务器上面,登录到我们的设备啊,那么呢通过这条命令 display, 我 们的这个 i g l controller state, 会发现这个设备已经上线了。 大家发现啊,在命令行里面这个地方写的什么?命令行里面写的就是它的这个命令的话,写的还是什么呢?还是 a c。 我 们知道这个 a c 的 话指的是我们这个 a g control 的 一个名字啊,虽然说我们现在这个控制器的名字呢叫做一个 amos nce 啊,这是,但是呢因为这个路由器的命令行它现在的话还是没有变,所以说它还是叫做一个 a c 的 一个,那这个命令行,这个命令行, 这个命令行的话,如果你去看老版本,比如说 ai 路由器,像这个 a g control 啊,我们的 a g control 的 话,如果你去看老版本,比如说 ai 路由器,像这个 a g control, 它这个三点零注册的时候呢,其实也是个这个命令。 那么如果说除了前面这种方式,就是说让它在启动的时候呢自动获取地址之外呢,就是假设你把它这个启动的过程打断了,那么你也可以说啊,进去之后呢,就是比如说进入到命令条里面,通过这一条命令啊,就是我们这个 i g o controller host, 然后呢通过这一条命令啊去指定一下我们的这个控制器的地址, 那么好我们来看一下这个过程啊,那这个地方呢,我给大家先看一下啊,嗯,我先看一下有没有设备,有没有人去登我的这台设备好看一下,其实呢我的这个什么呢?这个我的这个设备呢,其实它之前已经启动过了,并且呢启动过程中呢,我会看一下它呢是否获取到这个控制器地址了, 我们可以发现啊,它其实呢已经去干嘛呢?它已经去获获取到控制器的地址了,并且呢端口号已经有了, 那么但是会发现呢它的一个注册状态呢是一个未注册,那并且呢会发现在日记里面呢有一个这个日记啊,一直在谈什么日记呢?就是去就是这个设备啊,这个 device field to register to this a c。 然后呢写了这个地址和端口号, 然后呢原因是什么?原因是 the device is not added to the controller, 也就是说这个设备呢并没有在控制器上面进行添加,那我们就知道了,其实呢它已经获取到了,并且尝试去注册了,但是干嘛呢?控制器没有添加,那所以说我们干嘛呢?我们去我们的这个控制器里面去添加一下,那么首先呢我们去看一下啊,我们返回从前面开始看啊,我们要做的事情, 那其实我们首先要去创建个站点,我们看一下创建个站点的话是在我们什么呢?是在我们这个设计和站点管理里面呢,去创建一个我们这个站点,我们来看一下在我们的这个设计,我们的这个站点管理中呢,这时候呢我们干嘛?我们要去创建个站点,那这个站点的名字的话叫什么呢?叫我们这个 brunch, 然后的话它的设备类型的话是 ap 以及 ar 路由器。那么同时呢,干嘛我们要去通过我们这个 esm 去添加我们的 ar 路由器,我们去把它的名字写上 esm 码的话,我们之前说过。呃,我们来看一下 esm 码,在这个手册里面直接写的,那这个地方其实我们可以在自己去手工看一下,是配 esn。 那 么好我们这地方呢会有一个 esm 了, 这个验证码其实跟实验手册里面的验证码其实一样的,因为这个其实是一套相同的环境啊,我看一下声音不稳定,现在呢这个声音稳定吗? 因为我这个麦克风的线啊,可能就是变得不是很稳,因为我这个有可能在就是做实验操作的时候呢,我这个麦克风可能会离再远一点,我尝试一下把这个麦固定在这个地方。好的, 我们发现啊,其实呢这个 es 码呢,和这个地方其实一样的,是同一个 es 码,因为这是同一个环节,可以看零九二开头结尾的,其实呢这是同样一个 es 码,我们把这个 es 码复制过来,那么在这地方添加一下,然后呢我们选择一个确定, 那么稍等一会啊,那么这个地方的话,它应该很快就会去显示我们这个设备上线了,因为我们这个 ar 路由器其实已经获取到地址,并且呢一直在尝试注注册,我们可以看一下,在我们这个控制器上上的话,它会展示,同时呢在我们这边的话,你也可以通过这个命令啊,去看一下注册状态, 那么等一下如果注册成功的话,其实呢它会有一直弹出来,告诉你已经成功地连接到我们这个控制器,我们稍等一下 ar 路由器, 好的,我们看到了没有?我们现在看到他弹了很多相应的什么,相应的这个预制出来,他已经说了,然后呢下面会看到有一堆在这个什么呢?我们相应的一个配置,我们可以看一下, 我们看到有这样一条预制出来了,其实在前面弹的这个预制的时候呢,其实说明他已经连到控制器了,并且呢已经产生了相应的配置了。 我们可以看到,我们可以看到在这个日历里面弹的,我们可以看一下它的日历啊,首先第一个前面的话,我们会发现啊,这个接口啊,比如说一些接口啊,然后呢干嘛呢?我们会看到相应的,比如一些我们这个 vpn instance 的 相关的这个配置,我们看一下, 那这个配置的话,它呢其实是个逻辑接口,干嘛呢?这个逻辑接口的话是用来和这个控制器通信的,但这里我们不用管,那主要我们看到呢有这样一下配置,就是我们的这个 device success to register to the ac, 相当于已经连接成功了。之后呢干嘛?之后的话我们会发现它呢会把这个接口呢又绑到我们 o p s 里面之后呢干嘛?它就全局开启了我们的这个 led 屏啊, ok 啊,我们可以看一下,那这个账号密码不知道有没有改掉,有可能改掉了啊,没改还是默认,我们看一下现在我们的这个控制的状态啊,我们的这个 a g controller 的 一个状态,发现啊现在的话状态是成功的,那之后我们再控制键看一下, 会发现啊他的这个设备已经上线了,并且他有些告警,这些告警的话一般不用管,就是你设备上产生一些所有的日记的话,他其实都会给你发一些告警信息。那么同样呢,我们接下来如果说 ar 上线之后呢,我们要干什么事情?我们下面是不是要让我们的这个 ap 去进行一个上线, 那么还记得吗?我们 ap 上线要做的事情是什么呢?要去创建一个地址,然后呢为我们的这个 ap 呢去分配 ip 地址啊,同时呢还要去配一个云台的地址转换。那接下来我们看一下,首先呢要干什么事情呢?就是我们要去 创建个地址,是在什么地方呢?在我们的这个配置啊,站点配置里面呢,我们去配一下,那么在我们的这个配置啊,我们的这个站点配置中, 首先呢我们要注意我们选择一个站点啊,在这个地方会发现这个地方有个站点的这个名字,这个站点,然后我们选中我们的路由器,我们会发现他右侧的会悬浮出来很多窗口,然后的话我们会去选择什么呢?希望我们这地方摸的情况下,就是在这个网络里面,然后我们选择一个,我发现啊这地方是不是干嘛会去创创建一个我们的这个 一个 line 的 地址指示类型,那么就选择默认的本地 insert 点击创建,那么创建的话我们打开名字呢叫做一个 for a p two, 然后呢地址段的话是幺七二幺六十点五四的一个段, 好,然后呢附我们的这一个 a p two, 然后尾的 id 的 话是十,地址的话是幺七二点幺六点十点二五四,然后掩码的是二十四位,然后这地方我们要干什么事情?我们是不是要去创建一个我们的 open 选项创建, 我们可以发现这边可以下拉,下拉的话我们可以直接选一个云平台地址啊,然后的话后面有个值,有个 y 六,你点一下它会有个弹出在窗口,会发现这地方是干嘛?这地方的话其实 会发现的这地方已经给你预置的值了。预置的值是什么呢?是一个使用我们域名方式的一个这种方式,并且的话它的这个内置的什么?内置的域名的话是 dfsnsa 华为点 com, 相当于可以发现啊,这个呢其实就是我们华为放在公网的一个注册的中心的一个地址,当然的话因为我们这是一个本地部署的,所以我们改掉, 把这方木的读命啊,读命改成一个 ip 地址,然后你看嘛,然后呢把这地方 ip 地址改掉,改成什么呢?改成一个幺九二点幺六八点四点幺零四。之后呢我们点击个确定,然后点击提交,然后 ok, 点击个确定啊, 那么这个时候呢,它的这个山的配置啊,就会去往设备上进行一个下发,我们可以看一下啊,那这个地方呢,它的这个设备上,在我们的压缩器上,那我会发现在这地方的话, 它其实呢应该有现在配置已经去生成了,在我们的这一个设备上,稍等一下,我们来看一下, 我们发现呢这个地方呢其实已经生成了一个我们的维纳 f 十,它的地址呢就是刚才配置的地址,并且呢它呢就开启了一个基于接口的 dhcpp, 并且呢它里面呢有一个叫做 dhcpp service 的 功能,对吧?然后 open 幺四八已经配好了,然后这地方会发现它这个目的是 ip, 然后呢它的独命的话是我们这个幺九二幺六八四点幺零四,那这地方保持这个,然后呢我们就可以了, ok 啊,然后接下来我们看一下啊,接下来的话我们去看一下,然后我们的这个 a p r 呀,我们要把这个 a p r 呢去干嘛呢?去,呃,让它呢能够去什么呢?能够去通过这个 v i f 十啊去获取到 ip 地址,那干嘛呢?要在 ar 路由器上面去把这个接口呢去放通啊? 那么我们到命令行里面这地方,在这个点路由器,然后右侧的话有个弹出来的,那选择一个接口,接口的话我们要选择一个稍等一下,这个比较慢, 我们选择一个我们的这个个性化配置,选择我们的这个接口一,其实这个接口一的话就是我们的这个 g 零零零一杠接口,那这个接口的话其实就托普里面连接我们这个 a p r 的, 然后呢把缺芯围栏的话变成十,放错的围栏的话配同配一个十, 然后呢我们点击个应用啊, ok, 我 们可以测试成功,然后我们会发现啊,我们去改行看,会发现有相应的这个日制弹硕什么的,首先你会发现它都有告诉你 linux 十已经起来了,说明什么呢?说明已经有某一个具体的物理接口,把这个 linux 十给放通了,并且会发现这个接口的状态也变成一个俯卧撑状态。来看一下这个接口下面有什么配置。 decis, 看一下会发现呢,这个接口的话被改成一个窗口接口,然后呢 p y d 围栏石,并且是干嘛呢?并且放通了我们的这个我们的呃围栏石啊,那下来的话,我们来看一下,我们要去讲这个 a p r 呢,它是否就正常获取地址了, 那么怎么看呢?很简单啊,就是我们在我们的这个设备上面,就看一下我们这个 dhcp 啊,就是在 ar 上面,我们看一下这个有没有一台设备就获取到我们的这个地址了。那首先我们通过什么呢?通过这个 ldp 来看一下有没有什么相应的邻居啊?那个 brief。 那 么我们看一下啊,我们的这个什么呢?我们的这个,呃,我看一下啊,一口和我们的这个八口啊, 发现了我们这个,哎,稍等一下啊,我们的这个八口呢,对吧?这是我们的一个公网接口啊,连接了对方的 switch 一 的同时呢一口连接了一个设备,这个设备名字叫什么呢?叫华为。那我们可以看一下啊,这个 display, ldp 啊, neighbor, 然后这个详细的信息啊, 那我们看一下,通过这个详接口它的邻居关系呢,就是 ldp 的 详细信息可以发现它呢,其实我们这个 ap 啊,它的型号呢是七五六零,然后我们杠幺零啊,然后呢它的默认情况下,现在呢会发现没有什么地址的, 然后那这个时候默认情况下呢,它其实会通过我们的这个维纳 f v 去获取地址,我们看一下现在地址是不是获取到了 dhcp, 通过我们的这个 dhcp 啊,或者说通过我们这个 aip 啊命令去看一下。 那么我们会发现啊,我们这个十点二五四呢,是刚才我们创的这个维纳 f 十的地址,并且在这个时候呢,除了这个十点二五四之外,还有另外一个也获取到这个十万的,那这个就是十点九幺,那其实从这地方我们可以判断出来,这个十点九幺呢,应该是我们这个 a p 获取到地址,那我们可以尝试拼一下,看下这个十点九幺能拼通幺七二点幺六零十点九幺可以拼通的啊, 好的,但是这个时候呢,我会发现啊,这个 ap 呢,其实呢它还是没有办法跟我们的外界的这个控制器通信,因为我们还没做我们这个 at 转换,那么这样的话我们就做我们 at 转换, at 转换的话首先要创一个 sl, 那 么 sl 我 们来看一下是在我们这个设计模板管理策略模板中创建一个,我们来看一下是在我们的这个 设计啊,我们一个模板管理模板管理的话有个策略模板,策略模板里面有一个叫做 a c l 模板,那这个时候呢,我们很简单,我们去创建一个我们的这个 a c l 模板,然后呢名称的话,我们按照我们的规划名称的话叫做一个 for 这个 ar two snet, 然后呢选择这个我们的这个叫什么?叫一个高级的 a c l, 我 们来看一下啊,但这地方其实如果说你只是跟 at 进行使用的话,你使用一个初级的 a c l, 就是 基本的 a c l 也是可以的,我们把这个 a c l 配置一下, 然后呢写一个高级的 a c 啊,但这方呢它就用户跟高级呢选,没办法选出级的,然后编号选一下后面的规划来啊,编号的话选三幺零幺, 然后呢增加个规则,然后呢我们把键允许,然后呢协议的话是安零,然后原币地址的话,我们要给它进行一个限制,限制成我们的这个幺七二幺六十的网段啊,幺七二点幺六十点零,然后跟二四个网段,然后目的的话我们选择一个提交,大家注意一下这两个小的一个勾提交按钮,然后点一个确定, 然后之后的话还是在我们什么在我们这个站点配置中啊,然后呢选择我们的这个路由器选网络,然后这边有个 one 啊, one 这个地方呢,我们会发现啊有一个我们这一个所谓的创建 nice 的 一个配置, 那么接口大家注意一下,我们要选一下,大家记得我们的接口的话是我们的这个 g e 零杠零杠八接口,然后的话我们这个 a c l 模板名称呢,选择我们的什么呢?我们会发现刚才创建的已经出来了,其实如果你刚才这个地方不创建的话,你可以在这里通过创建,它同样会跳出来让你去创造, 那我们选择已经创建好了之后的话,我们干嘛呢?我们要进行一个点击确定边接口哈,没有错误,然后 ok, 点击个确定, ok, 配置成功,我们来看一下我们下发相应的配置啊,那进入到我们的这个记忆零杠零杠八接口,看这个接口上面的配置, 看一下在这个接口上面的话,创建了一个我们这个 nato 的 band, 然后呢并且呢段位上的 c l, 我 们看一下这个 c l display, a c l 三幺零幺,我发现啊,就是我们刚才那个 a c l, 并且呢我发现已经有一个 mark, 说明什么呢?说明 a p r 它已经有一个报文,干嘛有一个报文去已经去对外啊,去已经去发送了,所以说这个时候呢 a p r 应该已经去连接我们的控制器了,但这个时候我们干嘛呢?这个时候我们其实是不是要去添加到把我们这个设备添加进来, 那么我们怎么去把我们的这个 a p r 进行一个添加,那它呢?大家可能会有疑问,就是这个 a p 的 e s 码我们怎么去获取呢?对吧? 那么这地方呢,我们可以看一下,就是我在这地方也写了,就是在伸缩三里面。那么首先呢就是我们其实在正常的情况下呢,我们应该是登录到 a p 上面,或者说我们应该去在上线之前,我们要把这个 a p 它的这个 e s 码去记录下来, 那如果说现在没有记录的话怎么办呢?我们可以说啊,我们可以发现,我们可以说呢 a p 呢?它有个默认的这个 s s d, 那 通过这个默认的 s s d 呢?然后呢去啊,可以 s s 去到我们这个 a p 之上,然后呢在里面呢我们可以通过命令行去 display 看到我们的这个 a p 的 e s 码, 那么并且呢在这个情况下呢,我们可以去切换我们的这个 a p 的 模式啊,去切换到我们的 cloud 的 模式啊,当然的话默认情况下我们也不用切啊,我来看一下我还能不能找到我的这个 a p 它的这个无线信号,稍等一下,我们先看一下,在我们的这个 稍等一下啊, display l d p label interface g e 零杠零杠一,我们看一下啊,在我们的这个这里面的话,就是我们的这个 l d p label 里面的话,它其实呢并虽然会携带自己的一些,比如说版本号呢,但是呢它并不会携带自己的一元色码相关信息,那么怎么办呢? 啊,我们的话就是这个地方,我给大家有一个势力啊,就是你呢可以去通过去默认的一个就是华为杠,就是下划线 mate 键盘的杠,它的一个就是 mac 地址后就是后二十四个比特的一个 s c d 连接上去。我来看一下,那这地方的话,我有一台这个无线的 pc 啊,我来看一下啊,这台无线的 pc 能不能搜到这个我来瞅一眼, 那么大家稍等一下啊,我看一下能不能看到它这个 mac 地址的后哦, ok, 嗯, 我来看一下啊,这个 mac 地址的话,其实应该是有相应的规律的,我来看一下 a r p 的 信息,稍等一下表格, a r p 二幺七,二点幺六点十。那我们看到啊,那么这个 mac 这个 a p 啊,它的这个 mac 地址的话后, 我们看下后面的,就后面的话应该是三六 b 五八零,对吧?那这个 b 五八零的话,如果说那个 a p 啊,它这个 s a c d 啊,对发送的话应该也是使用的,就是即便有偏差,比如说应该也是 b 五八幺或者 b 五 b 五八二这种。我们来看一下,这是我的昨天那个无线的这个看一下啊 设备的 debug 信息是否可以上 e s n a p, 嗯,这个你是看哪边呢?就新老师你比如说是在我们这个 ar 路由器上面去看 debug 信息,看这个豹纹,豹纹里面是不是会带这个 e s n 码,是吧? 这个的话你抓包应该可以抓到这个包,但是那个包我没去看过,它是通过什么样解析,我给大家看一下那个包的话,我没记错的话,它其实是通过一个 s i s i g 链接进行一个连接的,所以说你看到的话是加密的,我给大家演示一下, 就是在这里头,这不是我们的压缩器吗?压缩器现在其实已经上线了吗?它端口我们也知道它是通过我们的这个就是多少通过我们的这个幺零零二零吗?幺九二幺六八,然后四 点幺零四的一个,这个,对吧?端口幺零零二零,然后的话可以上去啊,并且会发现这里面的话其实是有相应输出信息的,但是我发现呢,其实这些输出的信息呢是 s s g 的 信息,也就说对加密的,所以看不到的 啊。那这个的时候呢,就是我们可以一般来说呢,其实你是应该前期记记录下来这个 e s 码的,但是的话我们现在可以看一下我们的这个无线, 那么可以看到啊,这地方其实是有一个就是 b 五八零的,这个 b 五八零的话其实就是连接在 ar 上面那个 a、 c d 啊,那么连上来之后的话,我们看一下他默认的账号名密码的话,应该是就是默认的密码,应该就是登录的密码,就是华为杠。 manage 就是 连接这个 app 的, 我们先把它加华为啊 manage, 然后我们连到这个 app 里面。 那么连下来之后呢?我们干嘛?我看一下连下来之后的话,比如说通过我们的一个软件, 好可以连接了,连接的话注意一下它这个地址的话是默认的什么?一幺幺六九的,那这个地址的话得改一下,这个地方改一下,看一下多少哦,幺六九的,这不用管,那么它默认的话,登录的地址的话幺六九二五四二点幺。然后我们去进行一个,嗯, 可以查个体产品,建议可以在控制机上通过查看是使用哪个 esn 想注册啊?对,我觉得这个是非常好的一个,就是看认证,对吧?在后台看认证,然后哪一个 esn 就 想注册,那这样的话就不用说,我们的这个用户还得自己去记录。我觉得你这个题确实非常好。 好啊,我们可以去后尾区的话,可以去跟这个产品提一下。好,那么接下来的话可以开发线啊,那么我们就可以通过我们这个 s s h 登录到我们这个设备之上了,那么我们可以通过 s s h 啊,我们的这个叫做幺六九点二五四点零幺, 这个之前可能是登过的啊的命,然后密码的话是我们的这个叫做啊的命。华为点 com, 我 们先把它打出来,防止写错了。 好,这就其实就登录到 a p 里面了,我们会发现啊,这个就是 a p 里面,我们可以在这里面通过 e s n 码去查看,就发现了获取到 a p 的 e s n 码了,那这个是获取的一种方式啊,那实际上更多的时候呢?前应该是前期的时候,那么就直接去在部署的时候呢去已经记录了,那好,我们回到我们这台设备啊, 那么在这些设备呢,我们继续呢去添加我们的设备,在我们的这个家庭管理中啊,在我们的这个编程器里面呢,去添加我们的 ip 啊,添加我们的设备手动添加,然后呢通过我们这个 esn 来进行添加 esn 码,然后呢名称是我们这个 a p r, 然后呢角色的话是我们的这个啊 ap, 然后点击一个确定, 嗯,稍等一下啊,我看一下,那我通过我们的这个设备型号添加一下,通过我们的这个 a p 进行添加型号的话是五七六零杠幺零。 ok, 这算是我们这个 a p。 好 的,我们先点击确定啊, 那么之后呢,在这地方的话,我们去看一下啊,在我们这个里面我们可以去修改,然后呢去添加我们这个验证码, ok, 你 确定?那么我们稍等一下,我们看一下我们这个出错的状态, 在这里也可以接着看啊, cloud management, 然后音符, 那么会发现啊,在我们这个 a p 里面看这个设备注册上线的方式其实不太一样了,粘错了,我看一下啊,少了一个二是吧?对啊,是的,好的,这样改一下啊,那这个一二三, 那么稍等一下啊,看我们这个 a p 啊, ok, 我 看到这个时候呢 a p 呢,它其实已经上线了啊,那么接下来啊,那我们就继续做一些继续的配置啊,那么在这地方的话,我们继续的去干嘛呢?去添加我们的这个这样的 s i c d 相关的,就是其实这地方配置的其实比较简单了,那么在这个之前的话,我们还要做一些操作呢,就是 我们的话现在不是使用了一个 pot 嘛,对吧?这个 pot s i d, 那 么它在这里面的话,其实我们都知道正常的 pot 的 话,它是要进行一个 d s 解析,那么通过 d s 解析之后呢 去获取到,比如说解析出来一个网站啊,它的这个 ip 地址,然后呢发起访问,所以说我们在这个环境中呢,为了模仿啊,我们呢也去创建 a c l 呢,然后呢相当于去放通它这个 d s 解析的流量,所以我们来看一下,那么同样呢还是在我们这个 a c l 里面啊, 在我们的模板里面,在我们的这个模板管理里面,然后呢我们去创建一个我们的这个 a c l, 然后呢这个是一个我们的一个用户的 a c l, 我 们看一下啊,是我们写一下,比如说六幺零幺 啊,我们的六零零幺,然后呢按照规划来吧,六零零幺,然后规则的话我们添加一个协议的话,我们知道我们的这个 ds 解析默认情况下是 udp 啊,然后呢这样子,然后端口的话我们限制一下,就是我们的这个五十三啊,就是我们这个 ds 解析的, 然后点击一个提交,点击确定, ok 啊,然后之后呢我们就创建我们这个相应的 ssd 啊,其实很简单,就是在我们的这个配置中啊,我们的这个站点配置,这时候呢选择我们这个 a p, 它呢就是一个 ssd, 我 们创建一个, 那么首先我们来创建什么呢?创建一个给我们的这个就是呃,我们的 get 用户,就是我们的这种访客使用的就是我们这个 msnce, 我 们的这个 demo。 然后呢我们的这个连接方式呢,选择一个二层转发方式啊,然后的话我们的这个 vlan 呢,选择一个什么呢?选择我们的这个 vlan 一 百提交高级配置里面。那么高级配置里面我们看一下啊,这些的话我们就保持默认就可以了,就不用去改动, ok 啊,然后点击的话下一步, 下一步的话我们会发现这地方是关于安全认证相关的,我发现啊,我们那么我们选择的是一个开放网络,并且呢在选择是否推送 public 页面呢? public 页面呢?选择一个推送,那么它会让你选择好几种方式。那么看一下 这地方的话我们就选什么呢?选择我们的一个就是默认的,比如说内语音平台内置的,然后呢这些都不用改,然后把这地方用户自注册和 public 认证的这个地方改动一下, 那么相当于我们呢去推送那个 pos 页面,我们选择一下就是默认的,我们看一下啊默认的用户密码的一个定制界面,看一下 默认的用户名密码定界面,然后呢用户自己注册呢,我们把它关掉,不允许自己注册,然后没认证的话可以去开一下,相当于第一次认证成功之后的话,它呢会有个时间,在这个时间之内的话不需要再去进行一个认证,然后默认放行的规则,在这个 pos 认证它就有个浮云 fill, 我 们选一下这个 dns, 然后逃用策略,我们也选一下,选一个就是允许我们的用户接入不需要进行验证,然后点击下一步,然后去开启一下我们的这个流量限速啊,五兆,五兆。 ok, 这个的话相当于相关的配置,其实就会下发到我们这个 a p 中, 那么这个时候呢,发现状态已经开启了,那我们在这个 pc 这个地方, ok, 我 们看一下啊,稍等一下,应该已经能看到一个我们这个 ms a 的 一个我们的这个 ssd 了,可能要刷新一下, 那么我们稍等一会啊, ok, 大家看到了已经出现了一个开放的这个 ms n c e demo, 然后可以进行连接,但这个时候连接的话没有用,因为获取不到地址。 那么接下来呢,我们下一步啊,那么我们就干嘛呢?我们继续继续去创建给员工使用的这个 s i d 啊,那么使用的是我们的这个八零二点一叉的应用方式,那么同样呢,还是在刚才这个地方进行一个配置,创建一个我们的这个 s i d, 我 们的这个 employee, 然后的话改一下我们这个尾量啊,把我们的尾量改成一个两百。 认证方式的话,选择我们的这个 dos x 啊,然后的话加密算法这地方默认的 windows 服务器的话,我们选择一个,哎,这是一个之前内置的,我们一个 windows 服务器就直接选择这个内置就可以了, 稍等一下啊,然后 radars 服务器的话我们不用管,选一个内置的 radars 服务器,然后这个的话大家注意一下,这个 radars 服务器的话,相当于是之前在我们大众性里面创建过的,我们进行一个复用啊,然后呢下面的话我们进行一个点击,下一步同样呢去限制一下我们的这个终端的一个用户, ok, 点击确定, ok, 那 这个时候的话,我们等下再看啊,我们会发现啊,在我们的这个回到我们的这个模板管理里面啊,我们这地方的话有一个叫做策略模板里面有一个叫做我们的这个 radars 啊,我们的这个 radars 服务器,那这地方是我们创建好的啊,那相当于这个内置的。 ok, 我 们再到这边啊,我们来看一下,看一下这个 ssd 有 没有生成啊,这个 employee 的 ssd 啊, employee 一 知不知道谁创建的? 稍等一下啊,还没到我们的到,你看这地方已经久了,这是我们的一个 employee 啊,但这地方连接也没用啊,那么接下来的话就在我们的这个 ar 路由器上面啊,去干嘛呢?去做相应的配置,把这个什么我们的这个接口放通为例,然后创建地址时啊,那我们来看一下我们的这个配置啊,那么首先在我们的这个 ar 路由器上面站点配置里面配置,站点配置中 选择我们的这个路由器啊网络。然后呢去把我们的这个呃接口啊,在我们这个接口里面个性化配置,选择我们一号接口干嘛呢?去放通我们的这个我们的一百和我们的两百给它放通, 那么这个修改成功,我们会发现其实在 ar 这边呢,已经下发了一个配置啊,修改我们的接口啊,连接我们的 a p 的 接口,这边我们的这个为量一百和两百放通了,那加一个嘛,创建一个地址池,给我们的这一个 a p 下面的用户使用,那么同样的话,是在路由器网络里面, lab 里面啊, 然后我们的这个创建,创建一个自我名称,自我名称的话我们已经按照我们的规划来进行写,那么分别是什么呢?分别是我们看一下,我写的是这个 for employee user 和我们的这个叫做我们的一个 guest user 啊,我们先创建一下 for, 先创建一个 for 我 们这个 web user for one less user, 那 这个的话是给我们的这个 get 用户, get 用户大家记得是为那一百 ip 地址的话,幺七二点幺六,一百点二五四啊,然后也满二十四位, open 选项就不用创建了,大家你可以创建一下,比如说它这个 dns 的 地址啊,这些相关的, 那我们来看一下我们的这个相关的配置啊,这些都选用默认的配置啊, dns 的 配置的话也不配啊,那么点击个确定,那么接下来再创建另外一个给我们这个 employee use, 然后是幺七二点幺六,两百点二五四, 稍等一下,我的书法,哎,好,这有两百幺七二点幺六点,两百点二五四 点二四位啊,然后选择一个确定啊,好,那这样的话我们地址出来就创建完成了,我们看一下在我们这个设备上啊, h c p, 我 们的这个我们的地址池的话,相当于已经有两个新的地址池,那同时呢,这两个地址池的话,接住我们的这个 vlan f 接口,我们看一下我们的这个 vlan f 一 百和我们的这个 vlan f 两百啊,那同时呢,默认情况下呢,它的这个 dns 呢,就使用的是这个接口地址啊,就是我们这个网管地址啊,做我们的这个 dns 啊, 那么接下来就是做我们的 n a t 啊,在我们这个 n a t 的 a c r 里面加两个我们的地址段,那么我们接下来回过来看一下,在我们的这个路由器,我们的这个腕里面啊,我们这个 n a t 已经有个规则,我们修改一下,看下能不能在这个地方直接改一下我们的这个查看详情, 我看好这张改不了,那么我们只能说我们去回到我们的这一个,在我们的这个模板管理里面去改这个 a c l, 看一下我们的这个 a c l for 这个 a r r, 我 们的这个 soft net 改一下,那么加载成规则,那地址的话,分别是幺七二,我们直接复制一下幺七二幺零, 好,直接改掉,把这张改成一百点二四位,然后点个提交,然后再添加一个,然后把这个改成一个两百, 好,继续点一个添加点一个确定。好啊,那么接下来的话,我们的这个配置啊,相当于在我们的这个 ar 这边的话,其实已经配置完成了,并且的话我们的这个 a c l 的 话相当于添加进去了,我们可以看一下, 稍等一下,我们看一下啊,我们的这个 display a c l 三幺零幺,应该是这个,我发现我们的这个都添加进来了, 那么之后的话我们就干嘛呢?我们要进行认证嘛,对吧?认证的话我们就要创建相应的认证用户了,那接下来我们来创建一下我们的认证用户啊,那么认证用户的话,是在我们的这个准入啊用户管理里面进行一个创建啊,在我们的这个 准入我们的这个用户管理里面我们创建啊,当然的话我们要去创建相应的用户组啊,改 s h q 啊,我们去创建啊,先创建一个我们的这个用户组,第一个叫做我们的这个 port user 创建用户组,然后呢不过这地方得注意一下这地方位置,其实不应该创建在这个地方,应该创建在点击所有用户去创建,不然的话它就有层级关系了,就点击一个 root 下面啊去创建一个我们的用户组,用户组名称 pos。 那 么之后呢再去创建什么呢?再去创建一个我们叫做我们的这个 dot x 的 一个用户组啊,我们去创建一下八零二点一叉 us 二点一 x u 四。 ok 啊,方便在里面创建一个用户啊,在这个 pos 机里面创建一个用户,叫华为啊,叫做一个华为密码的话,就是我们的这个华为 s 一 二三, 然后呢下次登录修改密码给它关掉啊,不让它这个,然后的话,下面的话就是直接选择一个使用一个默认的确定,然后呢在这个八零二点一叉 u 四里面再创建一个我们这个 tonyx 的 用户, 同样的把这个下自动取款密码给它关掉。 那么好,接下来的话我们就去干嘛呢?去创建我们的这个 gif 的 授权规则了,当然的话我们这地方不涉及到什么授权,所以说呢,我们看一下我们的认证授权呢,只要有一个,就是比如说默认是允许就可以了,比如说我们可以看一下, 嗯,高级选项在我们的这个 default 里面,在我们的这个认证规则里面,我们看一下授权规则,不用去改,我们只要去改一下我们的这个认证规则 default, 我 们看一下点开来名称,本地数据源,数据源 default。 好 的,然后呢我们这方保存默认就可以了 授权结果,然后的话我们选择一个在这地方看一下默认的话是一个人际接入啊,这地方看一下一个 default 的 授权规则啊,看一下这地方有每个地方的授权规则啊,我们看一眼授权规则 default 这条,因为我们并不用任何的接入方式啊,我们所以说没有任何授权,也没有任何的这个,我们使用这个 default, 它这个授权规则里面允许接受就可以了。好的,这地方的话相当于已经就是配置完成了,我们下面可以看一下我们的这个验证一下。 那么在这方我们首先来鉴定什么呢?来鉴定一下我们的这个 port 浏览器, port 浏览器里面的话,这个 m s c demo 连接上来, 它现在已经连接上来了,并且地址会发现啊,幺七二幺六一百点二零七网段,对吧?已经获取到地址了,那么会发现啊,然后我们去拼尝试呢,我们去尝试,因为我们现在对吧没有认证,我们尝试拼一下,拼什么呢?拼我们的这个六七点零点零点幺,就是我们的这个 switch 上面的一个地址,模仿外网发现拼不通,对吧? 那么屏风之后的话,我们打开浏览器啊,我们去做一个 post 认证,随便说个地址,能发现这个页面出来了,然后输入我们这个华为,然后华为 at 一 二三,然后点击一个点击用户的地址,然后呢它会告诉你正在认证, 发现了,已经真的成功了啊,那这个时候的话,你就再去拼一下,会发现,哎,稍等一下,我的这个地址应该是点二五四点,错了,有点二五四啊,六七点零点二五四,那这个呢?是我们的网关地址,刚才的话,你如果说把这方断开了,比如说我们的注销啊,会发现啊,这地方你去拼一下就发现拼不通了,因为我的 pos 的 话,它是控制 app 里面的房嘛。 ok, 那 我们的验证的话在 post 部分啊,可以这么简单的验证,当然呢,你也干嘛呢?也可以说你如果说想要去比较访问真实的环境的话,你可以说在我们的这个液压逻辑上去做一个比较真实的这种解析,比如说 我们在液压逻辑上面,对吧?液压逻辑我们会发现,因为对他而言,我们的这个终端而言,他目前的网关呢,是在我们的这个,就是他的这个 dns 啊,会发现呢,哎,这个地方没有配我们的这个十点一百点二五四啊,我可以看一下,我们在这个默认情况下有个默认的 dns 的 意思, 我们来讲默认的 d s 服务器是这个就是我们的 ar 服务器啊,那可以在我们这个 ar 服务器上面呢,你可以去给他一个静态的,比如说就开启我们这个 d s survey 啊, enable, 然后稍等一下啊,我们的这个 d s reslow 看一下,就把我们这个功能开起来,然后呢去做一个静态的例子去解析,比如说 iphost 三 w 点 auto 点 com, 然后呢你给他解析个例子,比如说这个例子你给他解析成六七点零点二五四,对吧?也只是做一个解析嘛, 那么这样子会发现什么呢?这样子的话你会发现就是在我们的这一个终端上面啊,比如说在这个终端上面,我们这个无线终端上面,你这个时候呢,你去输这个三 w 点 pos 点 com, 稍等一下,三 w 点 pos 点 com, 看下这个解析结果正不正常。 拼一下我们的这个三 w 点 pos 点 com, 发现啊,其实已经解析出来了,解析出来之后的话,我们现在来看一下 potato 点 com, ok, 这时候会发现它就会进行一个 file 选项弹出,那这个的话就是比较接近我们真实生活中的一个访问场景,就是通过人家是访问域名嘛,对吧?打开,随便打开浏览器,然后访问一个域名,然后弹出一个 file 页面,那么这个的话就是我们的这个 file 部分。那我们接下来再来去验证一下我们的这个 data x 啊,这个 data x 的 话验证也比较简单, 那么我们去连接到我们这个 employee, 它这个 s i d 上面去 连接到我们这个 employee, 我 们的这个 s c d 上面输入我们用户密码高头 x, 稍等一下, 它这个刚才直接连进去了,哎,稍等一下啊,它这个鼠标有点,把它注销掉,关掉, 然后输入我们的密码,华为 at 一 二三检查一下,点击确定,然后连接, 会发现呢,此时已经连接成功了,并且地址也获取到了,会发现此时的地址的话是幺七二幺六两百网段啊,那么跟刚才的话其实就已经不太一样,刚才一百网段下面说明它现在尾岸已经不一样了。那并且的话,我们知道 dosx 的 话,可以直接去访问外面,比如说它去拼一下,会发现啊,可以拼成功, ok, 那 么这个以上呢,就是我们的这一个关于中小型的这个时间演示了,那么今天上午的内容,大概先到这个地方,我们大概休息一会啊,休息大概十几分钟啊,到我们的这个十点五十, 然后的话我们来去讲解一下我们的这个 wpn, 就是 关于无限规划的一些相关的简单理论,之后的话,如果时间允许的话,我们再会去给大家简单的去介绍一下我们的这个 camps inside 的 内容啊。好,那么我们上午大概先到这个地方先休息一会啊,看下新老师有什么欲望啊。 啊,这个不会啊,你在命令行去做的配置不会同步的,只有说它去往这边同步,你你这边改的地方不会去往这个控制器同步, 所以你会发现啊,就是在 ai 路由器这边不会给你提示啊,但是你在转换器那边,对吧?转换器那边,比如说你去改些配置的时候,它会给你一个弹窗提示,说 这个配置可能会影响到你的这个什么样的 com 什么的配置是否一定要进入,然后呢它会给你弹窗,然后你点一个确定的话,就你说一个 one, 它才会去给你配置。就比如说我们刚才不是发现这个,我们的这个 vlanef, 比如说十,它不是通过控制器下发的吗? a r 路由器这边没有做提示,在转换机这边,因为这个配置是通过控制器下方的,你如果想进的话,他会先给你开窗,然后你输一个,哇,然后呢你才可以进去,所以说这个是不会的。 呃,但是呢,我们其实可以反向的,就是什么呢?我们先可以先休息一下,就是反向的什么呢?我们可以说我不知道这边能不能操作,就是这个地方我不知道行不行,我来试一下。在我们这个设备管理中,然后呢我们选择到我们点进来,我们点到这个设备之后呢, 我发现啊,其实左边,比如说我们看一下有一个叫做 s s h 代理隧道,我们把它给点开来, 这个比较慢啊,把它能开进成功这个场景的话可能都不太一样。 哎呀哇塞,我们其实可以看一下这个在三 a a 里面的这个配置啊, 我们看一下啊,在三 a 里面我们正常自己登的话,肯定是 on the main 这个账号来登设备嘛,但是会发现呢,它如果被控制进大管之后呢,它会生成这样的一个配置啊,就是我们的这个 local user 有 个叫做 a c campus, 然后 add to main campus, 这个干嘛呢?这个的话我会发现权限级别很高啊,十五级别,并且呢它有这个 s s h 和 h g p 的 权限,那这个账号的话就相当于是你可以说在这边,对吧? 通过我的这个,比如说命令行,然后呢他会给你跳一个链接出来,然后呢大家的话这地方我们的这个并没跳成功,我们这个环境他可能跟线网不太一样,那就是在线网中呢,你如果说通过这个命令行的话,他呢会去在这地方打开来一个, 比如说特殊配置 a c l, 怎么配? a c l, 刚才我不是演示了吗?我们在这个这种啊,这种是吧?这种的话你得去转换一下了,有些解码,不过就是这样子啊,就是我们的这个解决方案中呢,它一般也用不到你这种,比如说这么特殊的这个 a c l 的 编号了,你这个 a c l 的 编号的话,相当于是一个不连续的。 那这个确实啊,这个的话就是在我们这个控制器的话,其实你配的时候的话,因为它这个野马的话,其实是写个野马的话,你这样子确实,呃也可以配啊,就是你要把这个野马去转一下嘛,在我们的这个模板里面去把野马转一下才可以进行配置。 excel 模板啊,这地方我们选高级的话,其实你也可以去写的,只不过这地方写的时候呢,我们看一下啊,稍等一下它呢把这个放上来,稍等一下, 你可以去这样写,但是呢你不能够去写这种,我们之前那种写写法了,那个确实不行,我们先把这个啊。
222ICT网络攻城狮 01:48查看AI文稿AI文稿
不同品牌的路由器,不管它是 wifi 五还是 wifi 六,只要设置正确,都可以非常湿滑的无线漫游,你信吗? 这是我刚入手的华山路由器, wifi 六路由器,二手的,这是我以前入手的二手领事路由器, wifi 五路由器,这两个路由器我已经设置了无线漫游,不废话,下面我们看漫游的效,现在在客厅,手机连接的是这个华山路由器,打开漫游测试工具,大家注意看手机显示切换信号时,会显示当前连接的路由器的 mac 地址。 看,手机漫游了,现在的位置离客厅有两堵墙,离这个房间的锂式路由器更近,它的信号更优,所以漫游到这个锂式路由器上,再回客厅看看, 看。现在又漫游到客厅的路由器了,这个位置离客厅只有一堵墙,但离刚才的路由器大概有两堵墙,客厅的信号更优,这是不是偶然现象呢?我们再重复做几次 漫游了, 漫游非常的稳定,这样稳定的漫游你们满意不?如果不满意,我们再看看漫游过程中会不会丢包, 应该漫游到这个路由器了,但是没有丢包, 依然没有丢包, 在漫游过程中,网络非常的稳定,没有丢包,怎么样?这样丝滑的漫游气人不?如果你也有几个路由器,完全可以试一试华山路由器的测试,无线传输可达一百兆,可以肯定地说能满足百分之九十的家庭用户。欢迎关注老马,欢迎评论区交流,咱们下期再见!
30老马 01:12查看AI文稿AI文稿
今天给大家介绍一下咱们新华三的 a c 体积 mini 系列的,这款是幺幺零五,这个叫幺幺零九,那么无论是这个五口级还是九口的主机,那么首先相比于其他品牌的产品, 咱们这款产品虽然也是千兆的设备,但是我们设置了多万口,包括支持双宽带多宽带的接入,比如说咱们家里有两条宽带,甚至说三条宽带它都支持同时去接入啊。我们有三个万烂通用口,包括还设置了一个单独的二点五 g 网口, 这个二点五 g 网口它是可以实现咱们两千五百兆宽带信号的一个传输,包括咱们家里有用到这个纳斯储存设备的,对吧?有纳斯储存的可以直接连接在这个二点五 g 网口上,能够实现咱们纳斯储存的一个二点五 g 传输,包括它的待机量, 同样是千兆设备,五口机、九口机,我们的待机量做的更大,同时能够接入的网络设备也更多,因为咱们新华三的秘密系列是商用的系列,但是应用场景做到了,家用的应用场景包括价格也做到了,这个家用产品的价格, 使用起来是非常方便且划算的。九口主机做的也非常的小,还做了这个挂耳的设计,非常方便收纳,整体对热电箱里面这个空间要求不高,散热还更好一些。
 46:43查看AI文稿AI文稿
这邻居发现呢,是我们 i p v 六里边的通信所使用的一个基本的协议,我们把它简称叫做 nd 协议, 这个 nd 呢,它实际上全称呢是 neighbor discovery, 也就是直译过来的邻居发现协议,那么这个协议呢,是属于 i p v 六网络环境当中的一个基本的关键的一个通讯协议 啊,它类似于像 ipv 四网络当中的啊, arp 协议的功能啊,啊, smp 的 这个路由器发现呢,以及 smp 重定向的功能啊,那么这些功能呢,在 ipv 六的网络环境当中,就是通过 nd 的 协议来去实现的。 那么 nd 的 协议呢,除了继承了我们在 ipv 四网络当中通信的时候使用到的一些功能的这个应用, 我们 n d 协议呢自身它还有其他的这种这样的新的功能的这个设计,比如说像我们后边给大家提到的无状态地址自动配置啊,这就是,嗯,我们在应用的时候要比 i p v 四的网络环境当中呢更加灵活的啊,一种地址分配的这样的应用方式。 那么通过这个章节的学习呢,我们就可以对这个 n d 协议,它的这个所有的功能呢有一个直观的了解和认识。好,下面我们来看一下本章的这个课程目标, 学习完本课程的话,我们可以了解到 n d 这个协议啊,它的基本的功能,尤其是呢针对于它的地址解析的功能啊,邻居不可达的检测的功能,还有无状态地址自动配置的这个功能呢,我们要重点的去给大家进行讲解 啊,这些功能呢,在我们的 i p v 六的网络环境当中呢,是必不可少的啊,经常会应用到的呃,最后呢,我们会给大家提到,在我们华三设备上,我们如何配置啊?邻居发现协议它的这个应用。 好,下面我们来看一下本章的第一部分内容,邻居发现协议的简介。那么刚才跟大家说了,邻居发现协议呢,在 ipv 六的网络环境当中呢,它是一个呃基础的关键的这个协议, 那么我们重点来介绍一下它的功能呢,主要是分为哪些这个功能的应用。 大家可以看到这个缓灯片上,我们把 n d 的 协议呢划分了五个方面的功能。这五个方面功能呢,首先第一个就是地址解析的功能,这个地址解析的这个功能呢,就类似于在 i p v 四网络当中,我们在以太网的这个链路上呢,使用的 arp 协议。 那么大家都大家应该都知道 arp 协议呢,我们可以通过这个地址解析功能将这个相应通信的 ip 地址呢, ipv 四的地址,我们把它解析我们以太网的这个链路上的 mac 地址, 这样的话呢,我们将 ip 地址解析为对应的 mac 地址,我们就可以封装这个数据报文啊,封装数据帧来进行报文的这个传输了。 那么在 i p v 六的这个网络环境当中呢,我们就是利用 n d 的 协议来实现类似于 i p v 四当中 arp 协议的功能,也就是我们的地址解析,这是我们后边要重点给大家介绍的功能的这个工作的这个原理 好。然后第二个方面的功能呢,我们把它叫做邻居不可达的检测,这个功能呢是我们 n d 协议在 ipv 六网络环境当中啊,新增的这个功能,在 ipv 四的这种通信环境当中是不存在这种功能的,这样的这个设计应用的 啊,那么邻居不可达的检测,也就是说我们在通信之前呢,可以通过 n d 的 协议啊,来确认我们通信的 g r n 的 一个邻居啊,通信的目的地呢?是否是可达的一个通信的状态, 如果是可达的 g r n 的 一个通信状态的话,我们就可以发送正常的业务报文呢啊,来进行通信了, 如果邻居不可达的话,那么这个时候呢,我们没有必要啊来去发送这样的这个业务的数据报文,所以呢邻居不可达的检测功能呢,它使得 ipa 六的这个网络呀,它的通信的这种效率啊,得到了一个这样的这个提高啊,可信呢,得到了一个这个提升 好。第三方面功能呢,就是地址重复检测,这个地址重复检测呢,在 ipv 四的通信环境当中呢,也是存在这种功能的啊,那么比如说像在 ipv 四的这样的网络环境当中,我们使用了 dhcp 的 服务,这个时候呢,我们分配了相应的这个 ip 地址, 那么我们得检测一下这个 ip 地址呢,在网络环境当中有没有应用啊,也就说我们检查这个地址啊,是否会产生应用上的这个冲突,那么我们一般是通过呃 arp 协议啊,免费的这个 arp 呢,去发送 arp 的 这个请求报文来进行地址重复性的一个检测的。 那么在 i p a 六的网络环境当中呢,我们就利用 nd 的 协议啊,来实现这个地址重复的这个检测,因为 nd 的 协议刚才我们说了啊,它主要的功能呢,可以实现地址解析啊,所以呢我们也可以利用它呢来实现地址重复检测的这个功能的应用。 好,这是第三个功能,然后第四个功能呢叫做无状态地址自动配置。什么叫做无状态呢?后边我们会给大家介绍个介绍到,像刚才我给大家提到的 dhcp dhcp 分 配地址的这种方式呢,我们把它称之为叫做有状态地址自动配置。 那么所谓的无状态地址自动配置呢,指的就是我们在网络环境当中呢,不需要部署这个特定的 dhcp 的 这个服务器 啊,不需要让您这个 dsp 服务器呢来进行 ip 地址的分配的这个应用,我们可以通过我们所在这个网络的这个网关的这个设备啊,有网关的设备呢,来相应的分配这个 ip 六地址的前缀, 然后我们再生成相应的这个 ip 六的这个呃地址的这个接口标志符,这样的话呢,我们就可以呃实现对我们所通信应用的这个 ip 六地址的这种功能的应用了, 所以呢这种无状态机子动配置呢,相比较于有状态的机子动配置呢,它应用起来更灵活啊,更灵活,不受限于呢我们网络当中所部署的这种 ip 地址分配的服务啊,这种功能的这个应用, 所以呢,它使得这个 ip 六啊,它整个的这个应用的灵活性呢,得到了这个增强,所以无状态机子动配置呢,也是 n d 协议它最主要的这个功能的应用 啊,后边呢我们会给大家介绍这个无状态地址自动配置呢啊,它的工作原理啊,是通过什么样的方式呢来这样能这个生成啊 i p v 六地址来进行通信应用的。 好,下面我们来看一下第五个方面功能,第五方面功能呢叫做路由器重定向,这个功能啊并不是一个新增的功能了,在 i p v 四的这个网络环境当中呢,我们也存在着路由器重定向的这样的功能 啊,我们可以啊通过这个重进项呢告诉我们的这个客户端啊,去让您这个访问最佳的啊问网关的路由器呢,来进行让您数据报文的传输的这个通信。 好,那么在这里呢给大家介绍了 nd 协议的五个功能的名词,下边我们来看一下 nd 协议呢,它是如何来实现它的功能的应用的, 那么在了解它的功能协商的这样工作原理之前呢,我们先了解一下 nd 协议它协商的时候传输的这个协议豹纹啊是什么样子的,我们来看一下 nd 协议的豹纹的封装, 我们 nd 协议啊它所使用的协商豹纹呢实际上就是我们所说的 icmpv 六啊这个豹纹, 那么 s m p v 六,大家可以看到我们的反动片上给大家展现出这个豹纹的封装结构啊,首先最外层的呢是我们数据链路层的这个针头的一个信息, 然后在数据链路层里边呢,我们首先封装了这个 i p v 六的这样的这个包头啊, i p v 六的这个包头,基本包头里边封装着 i p v 六的这个原地址啊,目的地址啊, 然后在 i p v 六的这个包头的里边呢,我们封装的就是 s m p v 六的这样的这个豹纹头啊,这个豹纹头里边主要携带的是 s m p v 六的啊,这个协议的这个属性 啊,那么在这里啊,我们 s m p v 六啊,它的这个豹纹的类型呢,有多种,这个豹纹啊,起到这个相应的这个不同的功能。在这里呢,我们 nd 协议啊,主要使用的是 s m p v 六里边的五种类型的豹纹, 这五种类型豹纹呢,大家可以看到下边有一个列表,这个列表呢啊,首先豹纹的这个类型,我们类型这个字段呢,我们可以用幺三三幺三四,幺三五,幺三六幺三七啊来标识不同的这个 smv 六的这个豹纹 啊,那么在这里这个幺三三和幺三四呢,它是一组协商用的这个报文啊, rsra, rs 呢,我们把它叫做路由器请求报文啊, rs 呢叫做路由器公告,或者叫做路由器通告报文都可以。 那么这个 r s r a 呢,我们后边会给大家讲到,嗯,这个豹纹呢啊,这主豹纹呢,它主要是用于像无状态地主自动配置,那我们就会用这个 r s r a 的 豹纹呢来实现这个功能的协商,我们后面会讲到这个豹纹的应用的这样的功能, 然后幺三五幺三六呢,它是一组协商的报文,叫做 ns 和 na, ns 呢叫做邻居请求, na 呢叫做邻居公告或者叫做邻居通告都可以, 这个 nsna 呢就对应着我们前面给大家介绍的功能里边,像地址解析功能,邻居不可达检测功能,还有地址重复检测的功能,像这些功能呢,都是通过 nsna 的 豹纹的协商交互来实现这个功能的应用的啊。 然后最后一种类型呢,就是幺三七,幺三七这种类型的豹纹呢,就是我们所说的重钉匠啊,当然这个重钉匠豹纹呢,他主要就是针对于路由器重钉匠的功能呢来进行协商的。这个豹纹 好,这就是我们 smp v 六啊,它不同的报文类型呢,它所体现出来在 nd 协议当中,嗯,它的功能协商的这样的应用。好,那么下边我们来具体来看一下,嗯, nd 协议啊,它比较主要的这个功能,它的工作原理。 首先我们先来看一下 nd 协议的地址解析功能,那么之前给大家提到了我们的这个 nd 协议的地址解析这功能啊,实际上就等同于或者类似于我们 i p v 四网络当中的这个 arp, 它所让你体现的功能, 但是呢,呃,我们 n d 协议的这种地址解析功能呢,相对来说更加的优秀啊,那么优秀主要体现在哪呢?我们给大家描述了三点的将近这个优点的这个体现。 第三点呢,首先第一个就是,嗯, nd 协议啊,它的地址解析功能呢,加强了家庭那个我们嗯去解析啊,这种,嗯,上层的协议啊,和我们底层的链路啊之间的这种应用,而且呢具有这种独立性, 什么意思呢?大家可以让听这个对比 arp, 我 们的 arp 协议啊,它主要是针对于以太网的这个链路 啊,因为我们的 arp 协议呢,是将 ipv 四地址呢解析成让您这个对应的啊 mac 地址,而这个 mac 地址呢,是在我们的以太网的链路上使用的啊,这个链路上的这个地址, 所以呢, arp 协议呢,它主要服务于我们以太网的这个通信的环境啊,但是呢,我们的 nd 协议呢,就比它的这个服务的这种应用范围呢,更加的广泛了啊。由于我们的 nd 协议呢, 嗯,它的这样一个斜长的豹纹呢,并不像 arp, 我 们 arp 的 这个斜长豹纹呢,是通过以探网数据帧来进行设计封装承载的。 而 nd 协议的这个豹纹呢,它是独立于我们的数据链路上啊,它是由我们的呃网络层,也就是 i p v 六的这个豹纹呢来进行封装承载的, 所以呢,嗯,也就是说理论上来讲呢,我们 n d 协议呢,它可以适用于各种各样的这个数据链路层的环境来进行地址解析的这个功能的一个应用 啊,这就是,嗯,它所体现出来的加强,加强这个解析协议与底层链路的这种独立性啊,就是这个意思。 然后第二个优点呢,增强了安全性,这个增强安全性啊,也是从豹纹的封装角度来考虑的,因为我们的 n d 协议啊, 它的 s m p v 六的这个载鹤呢,是封装在 i p v 六的豹纹里边的,而 i p v 六豹纹本身呢,它是具备这种加密啊,验证呢安全性的功能的这样一个应用的啊,我们可以利用 a h 或者 esp 啊,来实现对豹纹的这个验证啊,加密的这个保护, 所以呢,这自身来讲,就这样能体现出了我们一直解析这个功能啊,它的安全性。而对比 arp, arp 的 这个豹纹呢,是由以太网的数据帧来承载的啊,从安全性来讲呢,我们并没有对这个豹纹呢进行安全保护的这个功能的这个设计 啊,所以这在这个方面的对比来说, nd 协议呢,就体现出来它的这个优势好在第二方面 到第三方面呢,减少了这个报文传播的范围,这也是从报文传播方式的这个角度来来考虑这个优点的。我们 arp 协议,大家应该知道, arp 协议呢,它的请求报文呢,是以广播的方式去进行发送的 啊,所以呢,这个广播的方式呢,就会导致啊,它的 a r p 报文呢,嗯,它传播的范围呢,是比较大的啊,比较广泛的。而我们一会儿会给大家讲到 n d 协议的这个地址解析的这个报文呢,它的请求报文呢,是以主播的方式 来进行发送的啊,因为在 ip 六网络当中呢,我们没有广播的这种豹纹传输的一个方式啊,而取而代之,取而代之的呢,我们用的就是主播啊,那么主播的这种豹纹传输方式呢,就体现出了减少了这个豹纹呢它所传播的这个范围这样的一个特征, 所以呢,综上所述,我们的这个 ipa 六的这个呃,地址解析的这个功能呢,它体现出来的这种优点呢,是优于我们 ipa 四的这个 arp 的 地址解析的这个功能的啊,好, 那么在这里呢,呃,把这个地址解析的让您这个优点给大家做做了介绍之后,下面我们来看一下它的这个工作的这个原理 啊。大家可以看到我们举了一个例子呢,给大家描述这个地址解析的过程,现在呢我们有两台这个 pc 啊,通过这个以太网链路呢来进行这个互联。 大家可以看到现在呢我们的呃节点 a 的 这个主机呢,想要发送数据报文给节点 b 的 这个主机,但是呢我是不知道这个节点 b 的 这个主机啊,它的链路层地址的 啊,那么这个时候怎么办呢?这时候我们的节点 a 呢,它就会启动 n d 的 协议,启动 n d 协议的话,我们的节点 a 呢,它会向呃链路上发送一个 n d 协议的线上报文,这个线上报文呢就是我们所说的 ns, 哎,邻居请求 ns 的 报文, 那么这个 n s 的 豹纹呢,大家可以看一下它是什么样子的,这豹纹的原 ip 地址封装的就是主机,主机 a 啊,主机 a 的 ip 六地址,而目的 ip, 这是大家注意的目的 ip 呢,它实际上封装的是一个主播地址 啊,这个主播地址怎么看出来的呢?大家可以看到他前八位啊,是全幺的 f f 开头的啊,那么这就是我们主播的 ip 六地址啊,他的这个地址特征啊, 然后呢这个主播这个地址还比较特殊,这个主播地址呢,嗯,是国际组织啊所定义的一种特殊应用的主播地址,我们把它称之为叫做被请求节点的主播地址。 呃,为什么叫做被请求接连主播地址呢?实际上这个主播地址呢,国际组织在定义的时候,呃它的地址的前一百零四位是固定的 啊,是我们固定设计的这个主播地址的地址位的信息啊,那么呃,我们的主 ipa 六地址呢,一共是一百二十八个比特位,前一百零四位呢,我们国际组织是让您这个制定好的,还剩下这个二十四个比特位, 那么剩下的二十四的这个比特位呢,我们是用这个要解析的目的的 ip 地址它的后二十四位 哎来进行这个来进行应用啊,来进行表示的,所以呢我们把这一百零四位和这个二十四位把它组合起来,就形成了一种特殊应用的这个主播地址,我们就把它称之为叫做被请求节点的主播地址啊,大家可以看到, 那么这个主播地址有什么用呢?当这个豹纹呐啊传输到这个链路上之后,我们的节点币呢肯定会收到这豹纹啊,主播,主播发送的嘛,那么他会检查这个主播地址, 通过检查这个主播地址呢,呃,我们的这个节点币呢就判断,哎,我是属于这个主播地址他所表示的这个通信范围的啊,我应该接受这个豹纹,所以呢我们的节点币啊,他会让您这个通过对这豹纹的地址的检查呢来判断 这个豹纹呢,我是否要进行接受的处理,并且呢在这个地址解析的这个目的端的这个 ip 六地址, 我们的节点 b 呢来发现这个目的的让你解析的地址呢和我的 ip 六地址呢是一是一致的。这个时候呢,我们节点 b 就 认为啊这个邻居请求报文呢,我是应该给它进行回应, 所以这个时候呢,我们的节点 b 呢,它就会返回让你这个回应的报文,这个回应报文呢,实际上就是我们所说的 na 啊, n s 和 na 嘛,它是一组交互的这个报文, 那么 n a 呢,我们把它叫做邻居通告啊,这个报文呢,它里边将您这个携带着我们节点 b 的 啊相应的这个链路成地址的信息。 大家可以看到这个 na 报文呢,它是以单播的方式来进行这样的这个回应的啊,它不像 n s, n s 呢,是以主播嘛主播的方式来传输的,而这个 na 呢,是以单播的方式,原地址呢,就是我们节点 b 的 这个 ip 六地址,目的地址呢,就是节点 a 的, 那么通过呃一去一回的这样您这个 nsa 的 报文交互过程呢,我们的节点 a 呢,就获取到了这个节点 b 的 链路层的这个地址啊,那么获取到链路层地址的话,我就可以后续封装我的这个业务的通信报文呢,来进行这个通信的传输了。 这就是我们这个 nd 协议啊,它所实现的地址解析的这个过程,大家一定要注意,这个 nsa 报文呢,它主要啊来实现地址解析的这个功能。好, 这边我们来看一下啊,除了地址解析这个功能以外呢,我们的呃 n d 协议啊啊,还会让您这个有更高级的这个功能的应用。那么在这里呢,我们要给大家讲个下一个这个功能啊,叫做邻居不可达的检测。 为什么说它是更高级的功能呢?因为在 ipv 四的这个通信环境当中呢,是不存在着这个邻居不可达检测的这个机制的啊, 那么在 i p v 六的这样的通信环境当中,我们实现邻居不可达的检测,它可以提高呢 i p v 六网络当中啊,我们节点之间的这个通信的效率。那么什么叫做邻居不可达检测呢?我们下边来看一下。 这个邻居不可达检测呢,实际上就是通过呀,我们在邻居设备之间呢,去交互这个 n s 和 n a 的 报文呢,来这样的确定我们要通信的邻居呢,是否它是一个可达的这个状态 哎,那么通过这个判断他的可达状态呢?我们来让您判断后续的这个业务报文呢,是否可以正常的进行通信。 在这里啊,我们为了能够清楚的去标识描述我们邻居的这个可达性状态,所以我们邻居不可达的检测的功能呢,他定义了五种状态机,大家可以看到 啊,这个五种状态机呢,分别叫做 in complete 啊,未完成的这个状态,这个 reachable 可达的这个状态啊,那么 除了这两个状态以外,底下还有这个 style 失效啊, delete 延时啊,还有 prob 我 们所说探测状态,那么这五种状态它标识的是我们通信的让您这个终端呢,它所让您体现出来的这个通信的这个状态,我们怎么理解这五种状态呢 啊?下边呢,我们通过一个例子来这样您这个讲解一下这五种状态呢所表达的这个含义,还有我们的这个邻居不可达检测呀,它的整个的一个检测的过程。好,下面我们来看一下这个例子, 这个例子呢还是刚才我们再给大家讲地址解析的时候啊,这两台让您这个通信的节点呢,在我们的链路上连接, 那么也是我们假设呢,现在 a 想要跟 b 通信啊, a 也想要发送业务报文呢,给我们的这个节点 b, 但是呢这个时候啊, a 这个主机呢,我是没有这个节点 b 的 这个链路成地址的,所以呢这时候大家可以发现我们 a 这个主机啊,它所这样的这个产生的这个邻居的这个信息呢,现在的这个状态表现出来的是 incoming 啊,未完成的状态, 这个未完成呢,实际上就代表着我还不确定啊,我的这个节点 b 呢,是否能够正常通信,我不知道它是否是可达的,所以呢现在标识这个邻居的状态呢,就是 incoming, 我 还没有完成这个检测啊,未完成状态, 然后在这种状态的情况下,我们的节点 a 呢,他向网络当中发出了 n s 报文,这个 n s 报文我就不再赘述了,刚才我们给大家讲过了, 那么节点 b 呢,当收到这个 n s 报文之后呢,这个时候啊,它会进行这样的回应啊,回应这个 n a 的 报文, 那么当我们的这个节点 a 呢,它收到了 n a 报文的时候,哎,确定我们的节点 b 是 可达的啊,因为我收到了它的这个通告报文,并且呢知道它的链入城这个地址的信息啊,那么这个时候呢,我们在这个标识邻居状态的时候,我们就把它标识为这个 reachable 可达,那么标识为可达状态的话,就说明我们可以发送业务报文呢啊,去往这个目的地端了, 这时候大家可以发现,我们举的例子呢,就是用拼它的这个报文呢作为业务报文,也就是说我们在这个节点 a 上,我们去拼这个节点 b 啊,这个时候呢,我们发送的这个报文呢,就是这个拼的啊,这个报文 request, 那么这个 request 报文呢,发送给这个节点 b, 然后我们的节点 b 呢,正常的来进行这样的这个 ping 的 这个 replay 的 响应啊,我们就完成这个联通性的一个测试啊,那么 我们 a 这个节点呢,它的这个邻居的状态呢?嗯,不会是永久标识这个节点 b 是 可达的这个状态,我们是有一个老化的这样的这个时间的, 如果我们很长时间没有跟 b 呢来进行通信,这个时候呢,超过了让您这个老化时间啊,我们的这个状态呢,就会让您这个从 reachable 呢切换到这个 style 失效的状态啊,代表着我们的邻居可达性呢,现在是一个失效 啊,失效的这种状态了,就是超时失效啊。以上呢给大家讲的是 a 这个节点呢,在标识这个 b 的 节点邻居的时候,它的状态机的一个变化 啊,它的状态机变化,下面我们来看一下这个,呃,主机 b 啊,节点 b 节点 b, 在 这个通信过程当中,它的状态机是怎么变化的呢?那大家可以看到,首先我们的节点 b 呢,收到了来自于 a 这个主机的 n s 报文 啊,那就说明我们的这个链路上呢,有这个 a 节点的让您这个主机的存在,所以呢我们的节点 b 呢,会记录 a 这个邻居的这个信息,并且呢标识这个邻居的状态呢,现在是一个 style 失效的这个状态 啊,因为现在呢,我是没有让您这个呃判断啊,这个节点 a 呢,是否是一个可达的通明状态的,所以呢我们先把它标示为失效, 然后标识被失效之后呢,我们的节点 b 啊,后续跟这个节点 a 呢正常来进行这样的这个豹纹的交互啊,那么这个时候呢,我节点 b 啊,他是没有去这样的这个去检测 我们的节点 a 是 否是一个可达的这种状态的这个特征的,所以呢这个时候啊,我们标识这个邻居的状态呢啊是底类,也就是我们所说延时 啊延时,因为我们的呃 cpu 啊在处理这样的这个其他的一个业务报文,我们现在呢还没有去执行这个邻居检测的这样的这个我们所说机制,所以呢这个时候啊显示状态就是 delay 延时的这个状态啊, 然后这个延时状态的让您这个我们完成了基本的这个业务通信。之后呢,这个时候啊,我们腾出来这个资源了啊,我们这个邻居的让您这个检测呢就可以去执行了,所以呢我们进入到 probe 啊这个探测探测状态,我们在这个探测状态下呢,我们的主机 b 向这个主机 a 呢发出了 n s z 包文 啊,然后我们的祖接 a 呢,收到了 n s 报文之后呢回应这个 na, 那 么我们的祖接 b 呢啊,收到了这个 na, 所以呢我们去判断啊,这个祖接 a 呢,它是一个 reachable 啊,一个可达的这样的状态 啊,为什么祖籍 b 呢?非得通过这个 nsna 报文的交互呢去判断这个祖籍 a 的 可达状态呢,原因就是因为刚才我们提到的这个呃业务的这个通信方式啊,是简单的这个拼的啊,联通性测试拼命令的这个报文交互的方式 啊,而这个拼的这样,您这个通信方式呢,它是一个无连接的不可靠的啊,这个通信的这样您这个协议 啊,所以呢,我们不能直接通过拼呢去判断这个祖接 a 呢啊,它是一个完整可达的这个状态,那么我们通过交互 ns 和 n a 的 报文呢来实现啊,这种准确的这样的这个探测啊,准确的这个检测。 那么如果不是这个拼的这个业务报文的类型,比如说是 tcp, 那 我们 tcp, 大家都知道 tcp 是 面向连接的,我们需要建立这个通信端的,让您这个连接啊三搓手啊来进行业务通通信。 如果这是一个 tcp 的 这样连接通信的话,这个时候呢,我们直接就可以让您判断我们的主接 a 呢,它是 reachable 可达的状态啊,我们就可以省略这个 probe 的 这个探测的这个步骤了 啊,所以呢,这也取决于啊,我们上层的这个通信协议呢啊,它所体现出来的这种连接的可信的这个特征啊, 那么在这里呢,也是一样的,大家可以继续来看我们的 b 这个主机呢啊,这样的标识,一个 a 这个主机是一个 reachable 可达状态,但是这种可达状态呢,它是有一个老化时间的这个控制的, 那么如果老化时间让您到期的话,这个时候呢,我们也会重新的去标识我的邻居呢,是一个 style 失效的状态啊,下次通信的时候呢,我们要重新的去让您检测这个邻居呢,它是否是一个可达的这个通信的状态, 这这个过程呢,就是我们所说的这个 n u d 啊邻居不可达的检测的过程。好, 那么讲到这里的话,我们把这个地址解析的功能,以及它衍生出来的这个邻居不可达检测的功能呢,给大家做了一个完整的讲解啊,下边我们来看一下本章的第三部内容, 第三部的内容呢,给大家介绍的是我们 n d 协议呢,它所实现的另外一个高级的功能,我们把它叫做无状态地址自动配置 啊,那么什么叫做这样的这个无状态地自动配置,那么在这里呢,我们可以做一个对比啊,对比我们在 i p v 四的这样的网络环境当中啊,一般我们的地址自动配置的这种应用呢,我们是通过部署 d s c p 这个服务功能 来实现,对网络当中的这个终端呢,以及一些这样的相应的节点呢,进行 ip 地址的这个自动分配的。 那么通过 dac 的 服务,我们获取这个通信的地址或者通信信息的话,这个过程呢,我们把它称之为叫做有状态地址自动配置啊,大家一定要注意啊,这是一个对应的关系,有状态地址自动配置, 那么我们现在要给大家讲的呢是叫做无状态地址自动配置,什么叫做无状态呢?也就是说我们在网络环境当中啊,不需要去部署 dacp 服务, 我们可以根据呢我们网关的路由器所发布的信息啊,来进行自动的生成我的通信用的 ip 六地址来实现网络通信,那么这个过程呢,我们就把它称之为叫做无状态地址自动配置 啊,那么我们比较一下就可以发现啊,无状态地自动配置的话,它优点呢?嗯,体现在两个方面,第一个呢就是真正的即插即用 啊,真正即插即用,我的网络当中呢,不需要部署特定的服务啊,我直接就可以让人获取到我通信用的 i p v 六地址呢来进行应用了,这就是我们所说的真正的即插即用。 那么第二个优点呢,就是网络迁移方便啊,当我们的这个通信的终端呢,发生了这种移动性的这样的这个位置变化的时候,这个时候呢,我们可以很灵活的通过无状态机自动配置呢,来实现这个地址的自动配置的应用啊, 所以在这里呢,呃,我们所说的无状态机这种配置呢,它使得 ip 六的这个呃我们所说的这个移动性呢,得到了啊这种这样的提升啊。好,那么在这里呢,先给大家介绍了无状态机地址这种配置它的优点,下面我们来看一下它的工作的过程, 大家可以看到他举了一个例子,在这个例子当中呢,我们的 pc 接入到了这个网络环境当中了啊,那么在这个网络链路上呢,我们的 rta 呢,是我们所在的这个网络的这个呃网关啊,网关的这个路由器, 那么我们的 pca 呢,它是没有啊配置 ip 六地址的通信应用的,所以呢, pca 当接入到网络之后呢,它可以启动啊,我们 nd 协议,启动 nd 协议的话,这个时候呢,它会向网络当中呢发出这个 nd 协议的一种协商报文, 这个报文呢,我们把它称之为叫做 rs 报文啊,叫做 rs, 那么这个 rs 豹纹是什么意思呢?这个 rs 我 们把它叫做路由器请求豹纹,实际上大家可以看到这个豹纹呢,它在封装的时候,它的原地址呢啊,是用我们这个祖籍 a 上边啊,它的这个链路本地的 ip 六地址来进行封装的 啊,这个组接 a 呢,它可以自动的来让你的这个生成它的本地的链路本地地址,顾名思义,我们所说的链路本地地址呢,是在我们所连接的这个链路范围内来进行通信使用的这个 ip 六地址啊, 那么这是我们豹纹风光的原地址,而目的地址呢,我们用的也是一个主播地址,大家可以看到这个主播地址呢, f f 零二双冒号二。之前呢,我们再给大家讲这个 ipv 六地址特征的时候,这种主播地址呢,它代表的是所有啊,我们所说的这个路由设备的这个节点 啊,也就是说我们的这个路由器呢,当收到这豹纹的时候,一看到那目的地址是这样的一个主播地址的话,就代表着我作为一个路由设备啊,我应该接受这豹纹,并且对这个豹纹呢进行这个处理的应用 啊,这就是这个主播地址呢体现出来的特征,这个豹纹呢是发送发送给所有的啊这个路由设备的这个节点的, 那么我们的主机,我们的路由器 a, 我 们的路由器 a 呢,这二零收到了一个 r s 豹纹之后呢,我们的路由器 a 可以 给啊这二零这个我们所说的网络链路呢?回应这个 r a r a 的 豹纹,大家可以看到 这个 r a 的 豹纹呢啊,它的原地址是我们路由器啊,这个链路接口的链路本地地址啊,这是 ip 六地址接口上的链路本地地址,然后这个目的地址呢,也是一个主播地址,注意 这个二 a 豹纹呢,它目的地址是 f f 零二双胞号一,这个双胞号一呢,就类似于我们 i p v 四里边的这个二十四点零点零点一, 刚才我们所说的 f f 零二双胞号二呢,就类似于二十四点零点零点二啊,这样的一个主播地址。 那么二十四点零点零点一,这个主播地址呢,在我们的网络应用上呢,它代表是所有的通信节点啊,所以呢,我们以这个主播地址呢作为目的,指向发送那个 r a 豹纹的话,那么我们所有通信节点呢,都可以接收到这个豹纹,并且对他进行这样的这个呃处理的这个应用。 那么这个 r a g 豹纹里边主要携带什么信息呢?大家可以看到,在 r a g 豹纹里边,主要携带的是我路由器的啊,这个连接的这个网段的这个 ip 六 地址,它的前缀信息,大家可以看到路由器的接口的 ip 六地址呢,全球单播地址是二零零幺双胞号一,斜杠六十四。 那么这个 ip 六地址它的地址前缀呢啊,是二零零幺双胞号斜杠六十四 啊,是这样的一个前缀信息,也就相当于呢我们的路由器 a 呢,它通过发送 ra 的 报文呢,把它的全球单播地址的前缀信息告诉给了我们的 pca, 你 看这个时候呢,我们的 pca 呢,就获取到了我所在的这个 ipa 六网络的它的前缀的信息, 那么前缀信息获取到了,我们要想生成我们自身的这个 ipa 六地址的话,我们还需要什么呢?还需要接口标识符, 接口标志符呢就是后六十四位,后六十四位接口标志符呢,我们可以采用相应的这样的这个我们所说的规则啊规范来生成这个接口标志符。比如说像我们之前给大家提到的 e o i 六十四 啊, eui 六十四,如果我们采用的是 eui 六十四的这种这样的这个规范的话,我们可以利用呢我的 mac 地址啊,将这个四十八位的这个 mac 地址呢,我们把它转换成,通过 eui 六十四的规则,把它转换成六十四位的这个接口标志符啊,来进行这个应用 啊,这就是我们所说的这样的这个接口标志符的这个标准的这个特征。当然这个 e u i 六十四呢,它只是一种生成接口标志符的一种标准啊,那么有些情况下呢,我们还有其他的这种让你这个标准呢,可以让你进行应用啊, 那么在这里的话啊,我们 pca 呢,获取到了六十四位的前缀信息,又可以通过自身的这个标准呢,去生成它的接口标识符,我们把这个接口标识符呢和 g 二零这个前缀信息组合起来, 就形成了我的 p c a 啊,他所使用的全球单播的 ip 六地址,这样的话我们就实现了啊这种地自自动配置的啊,这样的应用特征啊,这就是我们所说的一个无状态地自自动配置, 实际上所谓的无状态地自自动配置呢,我们这利用 ip 六的这个网络呀,它的网关的这个设备呢,他去发送那个 ra 报文, 这个 r a 豹纹呢,我们是不需要非得让您这个呃收到 r s 豹纹呢来进行 r a 豹纹的这个回应的, 我们也可以让我们的网关的路由设备呢,周期性的我们去向网络环境当中呢去发送这个 r a 豹纹,这样的话呢,可以更快的让我们呃通信的这个终端呢,来实现无状态的机子自动配置来进行网络的访问 啊,所以在这里啊这个 r a 报文呢,我们可以灵活的来进行应用。好, 那么讲到这里的话,我们把这个无状态地址自动配置的功能呢原理给大家做了一个介绍啊,我们 nd 协议的主要的功能呢,就给大家介绍完整了,下面我们来看一下本章的最后一部分 nd 协议的配置, 这个配置呢,首先啊,在我们华三的这样的这个路由设备上,我们如果要配置 n d 协议功能的话,那么这个时候啊,我们先考虑地址解析, 这个地址解析呢,我们可以采用自动的让您这个学习的方式来进行呃地址解析的这个应用,当然除了这个自动的解析学习以外,我们还可以通过静态的方式,直接手工的来配置这个 ip 六地址和我们链路城地址的这种呃静态的应设关系, 我们来对我们的设备呢进行这个静态的这个解析的一个应用。大家可以看到第一条命令呢,就是刚才我说的这个功能啊,它所配置的一个机制, 我们在系统的之下用 ipv 六,嗯, neighbor 后边跟上我们所设置的这个 ipv 六地址,然后 ipv 六地址后边呢,我们跟上我们的 mac 地址来实现静态的啊,这个解析表象的这个配置 啊,当然静态的配置呢,它肯定不适合在这种复杂的大规模的这个环境当中啊去应用。所以呢,一般在这种复杂的中大规模的这个网络环境当中呢,我们肯定采用的是这种动态的啊,这种这样的这个解析的一个应用的, 那么动态解析的话呢,我们就基于我们的这样的这个接口呢,来实现这个地址解析的这个协商 啊,在这里呢,我们也可以控制我们的这个接口呢,它所接入的这个邻居的这个最大的数量。怎么控制呢?大家可以看到下边这条命令, 下边这条命令呢,它举的例子是在一趟接口下,我们用 ipa 六 neighbor 啊,我们设置 max learning 最大的这个呃地址学习的这个数量 啊,这个数量的这个设置呢,我们就等于限制了接口上他允许实现地址解析的这个动态解析的啊,这样的这个我们所说这个邻居的这个数量啊,限制了呃我们网络的这样的这个接入的规模啊,这就是第二条命令啊,他所体现出来的特征。 好,我们看下一组命令,下一组命令呢,它主要是针对于无状态地址自动配置啊所涉及到的这个常见的命令。 首先第一条命令呢,我们在我们的路由器的这个一趟接口的这个试土下呢,我们可以用安卓 ipa 六 nda hot 啊,我们去呃关闭或者说取消对 rna 消息发布的这个抑制的功能, 这是什么意思呢?刚才我们给大家讲原理的时候提到过,我们可以让我们的路由器呢周期性的向这个网络链路上呢去发送这个 r a 报文,从而呢使得链路上的这个终端呢,可以快速的来实现无状态的地地址自动配置嘛,对吧? 这条命令呢,就是我们刚才所说的这个功能,它的配置的这个特征啊安度,我们取消掉这个抑制的功能,就是让我们的这个接口呢,周期性的去发送 r a 的 报文, 那么多大周期呢?这实际上我们就涉及到第二条命令了,我们在发送 r a 报文的时候啊,我们可以在接口模式下配置这个 ipad 六 n d r a intel 啊,一个时间的间隔,这个时间间隔呢,我们可以设置一个让您最大的时间间隔和一个最小的时间间隔,这个时候呢,我们在发送 r a 豹纹的时候,我们是随机在这个最小间隔和最大间隔之间呢,去让您这个随机选出相应的时间间隔呢来去发送这个 r a 豹纹 啊,这种方式呢,可以减少这个 r a。 报文呢,它所对 r a 这个发送数量,提高我们无状态地址中配置啊,它的这个应用的效率啊,这就是第二条命令它所体现出来的特征, 然后第三条命令,第三条命令啊,它实际上是跟我们的这个有状态地址中配置有关系的, 比如说我们在 ip 六的环境当中呢,我们部署了这个 d a c p 服务,我们希望呢通过 d a c p 服务呢来对这个 ip 六地址来进行有状态的地址这种配置啊,并且呢可以对这个地址呢去做这种严格的这个管理控制。 那么这个时候呢,我们就不希望这样呢采用无状态的这个系统配置方式啊,因为我们要通过 d a c p 呢来进行 ip 六地址的管理嘛。啊, 那么这个时候怎么办呢?在这种情况下,我们在呃路由器的这个接口模式下可以这个配置,这条命令后边可以跟上这两个参数 啊,大家可以看到这条命令呢是 ip 六这个 nd auto config 啊,我们所说自动配置嘛,这个自动配置呢,我们将它的这个地址配置的标志位,还有这个其他的标志位呢,把它设置为一啊,这就是这两个参数它所体现出来的作用, 那么设置为一的意义是什么呢?我们把这个标志位如果设置为一的话啊,就相当于我们告诉这个终端啊, 呃,我们要采用有状态的这个地址这种配置也是通过 d a c p 服务呢,我获取我的 ip 地址啊,获取我的这个除了 ip 地址以外,像网关呢 d n s 一个地址啊,其他的啊,这个访问网络的时候它的配置的信息来进行网络的这个通信 啊,所以呢这条命令呢,就是当我们要实现这个有状态机自动配置的时候,我们在我们的网关设备的接口模式下要配置的啊,这个参数的这个应用。好, 那么讲到这里的话,我们把它的 n d 协议的基本的这个配置命令呢,给大家做了一个讲解。那么除了配置命令以外呢,我们还有相应的这个检查和维护的命令啊,像那个检查命令的话,我们可以用 display i p u 六邻居啊,去查看我们华三设备上它的 i p u 六的这个邻居表, 通过邻居表查看呢,我们可以判断我们哪些邻居呢是可达的,哪些邻居是不可达的,我们可以看到这个邻居的这个状态啊,可以体现出 n u d 的 这个功能的这样的这个特征啊,功能效果。 然后第二条检查命令呢,我们用 display ipad 六 interface 可以 查看到我们接口的这个 ipad 六的属性信息,包括这个接口的 ipad 六地址啊啊,它的链路本地地址啊,它的全球单播地址啊啊相应的地址属性,还有它的豹纹的统计,都可以一目了然的看到这个相应的这个接口信息的。 然后第三条命令呢,它不是一个显示的命令了,它是一个维护的命令,我们在用户视图下注意啊, reset 嘛,一定要注意,在用户视图下我们用 reset ip 六邻居,我们可以清除呢,我们在邻居表里边建立的这个邻居的信息 啊,清除邻居信息呢,我们可以重新的来进行那个邻居的这样的学习啊,这就是这条维护命令它所体现出来的作用。 好,为了让大家更好的理解这个呃检查的这个命令啊,我们后边给大家举了一个例子, display ipv 六邻居号啊,显示我们的邻居表,这时候大家可以看到在表象里边我们可以看到,呃邻居的 ipv 六地址是什么?可以看到它的链入程的这个地址 啊,对应的链入程地址,那如果有微澜 id 的 这个识别的话,我们也可以看到这个微澜 id 的 一个信息 啊,然后还有这个接口啊,我们在哪一个接口上来这样能实现的一个地址解析的学习关键呢我们要看的就是邻居的这个可达的状态啊,这个邻居的状态,这个 rich 就是 我们刚才给大家讲 a u d 的 时候提到的这个 reachable, 代表的这个邻居是可达的, 我们可以正常的来进行业务的这个通信啊,然后这个类型呢类型的话,我们看这个表例里边这个 d 呢代表就是动态, 也就是说这个表象呢,我们是通过动态解析的过程呢,学习到的一个表象的信息啊,他并不是一个静态的配置,这就是这个类型体现出来的作用。最后这个 ag 呢,就是一个表象的一个老化的这个计时器啊,这就是我们的邻居表呢,他所显示的这样的这个属性。 好,那么讲到这里的话,我们把本章的这个内容呢给大家讲解就完整了,在这个本章内容里边,主要就是围绕着啊邻居发现的协议呢,给大家去做啊功能的这个原理的讲解,还有它相应的这个配置, 尤其是这个邻居发现协议啊啊在 ip 六网络当中呢,它是一个非常基础的非常重要的这个通信协议, 大家在这样您这个任何的 ip 六的网络通信环境当中,都会或多或少的让您用到 nd 协议的功能的,尤其是像地址解析啊,像这种无状态的这个地址自动配置啊, 所以呢,我们在学习 ip 六的这个技术的时候,这个 nd 协议呢,它是一个我们学习的这个基础的一个通信协议。好,这就是本章给大家介绍的内容。
57ICT网络攻城狮 39:34查看AI文稿AI文稿
好,那我们简单来说一下吧,那么呃,这个 e b p n 呢?其实这个这个东西本质上呢,其实可以认为是 mp b g p 中的一个地址族啊,其实就是一种地址族, 那么 mp b g mp b g p 呢,就是因为 b g p b 四,就原来指传 ip b 四的那个单播地址 的那个 b g p, 它的那个扩展性比较强嘛,那就呃,发现,哎呀,那我这样的话,这 b g p, 那 我就继续传这个,像比方说主播啦,或者说这个 ipv 六呢, 什么 vpn 四 vpn v 六啦等等的,包括这个 evpn 啊,当然这个解决方案里面,就华为 s d i 解决方案里面,它这个地址都其实还还还被扩了, 就不光是这个这个 evpn 了,虽然叫着 evpn 的 名字,但它地址族的话,它内容是有区别的,一个私有的东西。好,那么 那么现网里面啊,就现在呢,随着这个 sdn 的 这个发展呢,他就会发现啊,就是以前我们定义的那些地址族。什么 app 是 主播啊? app 为四 vpn v 六,这些主播呢,它的这个承载的信息就是不匹配这个 sdn 想要的东西了 啊,那么就扩了一个 e v p n 出来啊,当然 e v p n 的, 呃,这个始发不仅仅是因为 s d n 的 原因啊, 那么本节课呢,主要将介绍一下 mp b g p e v p n 的 发展史和常见的 e v p n 路由类型和应用的场景,一点点来看 啊,全网本节课呢,就就能够描述 m p b g p 的 基本概念啊, e b p 起源常见类型和典型的应用场景。那么课程呢,一共就分两个啊, m p b g p 介绍和 e b p n 的 一个介绍。好,那么 先来看一下 m p b g p。 那 这个东西呢,反正也是各位老师很熟悉的一个东西了,就是多协议的 b g p 啊,主要实现的呢是扩展 b g p 所 想要携带的信息啊,因为 b g p 本身是数据路由,是 t r v 的 一个架构,所以其实换句话说,想被怎么定义都可以啊,即使后面这个 说不定还会有别的这个地址读出来都是有可能的,包括各厂商自己去定义自己的这个地址,用 b g p 来承载都没有问题的 啊。好,那么这个就是 m p b g p。 那 么这个,而且这种扩展,这个有很好的相互兼容性,即一个支持 m p b g p 路由可以和与一个仅支持 b g p 于四的路由器交互,那这个是当然啦,因为我们用的地址足不一样嘛,对吧? 好,那么我们就看一下,那么 n p b g p 呢?首先就是这个,这个,这个 b g p v 四啊,进行了一定的这个扩展,进行一定的扩展, 那么呃,这个主要呢是加入了一个所谓的地址族的一个概念, address family 啊,那么有了这个地址族以后呢,我们可以在地址族里面写这个相关的这些参数,写相关的这个属性 啊,那么在这个 m p b g p 里面呢,就新新加了两种,那个 n l i 啊,一个是可达,一个是非可达, 非可达信息,那么分别表示就是说这个是目的信息,可达还是不可达的信息啊?那么这两种信息呢,都是属于这个,呃,可循过度的一个信息啊。 好,那么简单来看一下这个,嗯,这个,这个,这个 n m p rich n l i 和 m p on rich n l i i 这两种信息啊,那么都是在 b g p update 的 报文里面传递的啊, 好,那么详细的这个字段啊,就是你的这个地址足是哪个地址足呢?比如说 ip 六啦, ip 四主播啦, e v p 了等等地址的这个样子啊,同时呢,也可以标识一下这个地址足,具体是给单播用的还是给呃主播用的啊?比方说这个我有一个 ip 四啊,那么有可能是 ip 四单播,有可能是 ip 四主播啊, 同时呢,这个里面 n 二二,那也会有吓一跳地址的长度以及呃,吓一跳的地址,就是我吓一跳那个表说,一个 ip 六地址或一个 ip 四地址是根据你的网络的这个情况来, 那么这个原 logo 就 不讲了,这个保存下来了,不说了,没啥好说的。那么同时呢,会携带一个这个路由信息啊,就是那个表说, 呃,比如说什么,呃,一二毛毛一,一二毛毛二啊这些,或者一二毛毛一杠啊,一二毛毛二杠六十四这些,这个可达路由 就路由了,说白了路由前缀啊,应该说,那么这里呢,还有一个 n p unreachable, n l i 啊,这些都是 mp b g p 里面的概念啊,那么一样的 n p g p 这个 unreachable 呢,说白了就是撤销路由的,就会需要就这么一个作用。 呃,那他这里呢,首先前面的也是一样的,就看一下他的这个地址足是哪个地址足啊,这个是地址足的单播还是主播?然后要看一下撤哪条路由,把哪条路由给撤了,这个就是撤销路由的那个前缀 啊,那这两个算是 m p b g p 的 一个基本概念啊,基本概念?这个主要是针对那个,嗯,不太,就刚学完 b g p, 然后对于, 呃那个 m p b g p 不是 很了解,或者对于那个 b g p b p n 不是 很了解的这个学员啊,要先解释一下这这两个东西, 那么之后呢,就呃去简单的说一下 e b p n 啊, e b p n, 呃这个 e b p n 呢,其实说白了就是 m p b g p 里面的一种新的地主足而已啊。那么 从现在来看呢,这个 e v p n 呢,基本上有统一二层和三层的趋势,就是我的二层路由和三层路由其实都可以靠 e v p n 来传递啊,同时, 嗯,我们可能后期还要传一些新的东西啊,比如些什么呢?这个在 s d y 网络呢,其实 ibc 也可以靠 e v p n 来传递, 所以这种七七八八的这个东西啊,都可以往 evpn 里面塞,所以它有一种大一桶的这么一个感觉啊,当然这个具体的是不是要大一桶,就看各厂商自己怎么开发了啊。 好,先看一个简介,这个是基本的 evpn 是 怎么过来的啊?是怎么过来的?首先先看两种协议啊,一个是 mps 啊,那么 mps 这个东西,反正在座的这个各位应该是很熟悉的东西了,就是一个标签,对吧?呃,靠标签进行转发,嗯, 那么呃这个这个这个呃这个这个呃那个标签就可以代替 ip 的 交换啊。那么基于 mps 呢,我们会有一些网络啊,比如说这个 常用的现在就是 vps 啊, vps, 那 这个是至于 mps 这个网络之上的一个,呃,二层的 网络就二层 mps, 二层 vpn 的 一个技术,对吧?那么我们可以通过这个,呃,这个这个这个,呃,这这这个 vsi 的 信息啊,就内层是 vsi 信息,外层是我们的这个 mps, 就 可以将两个网络呢 隔离啊,隔离,然后因为我们本身又是不属于同一个。这个,呃,反正我们两个就是两个二层网络嘛,靠靠这个 vps 来隔离。 那么这些传统的二层 vpn, 二层的 mpsvpn 啊,比如说 vprs 呢,其实本身会存在着一定的问题。 什么问题呢?就是第一个问题呢,是有这个广播泛红的问题,因为我们是二层二层呢, 对于这个不管是 ipv 六还是 ipv 四,就上层跑的,不管是 ipv 六还是 ipv 四,他要么传主播,要么传广播,那么对于主主播和广播来说呢,像这个内二层的这个网络,就是你像我 vps 其实就是为了模拟一个交换机嘛,对吧? 那么对于这种内二层的这个内交换机的这个网络呢?它肯定对于主播和广播就是泛红的 啊,就就是泛红的,那么泛红的怎么办呢?那么可能我在同一个,拿 vps 来说啊,假如说我同一个 vsi 下面的这个主机啊,这些接口,至少是啊都会收到这个呃,这个 arp 信息,那 那网络一大广播风暴了吗?对吧?所以说就会有有有问题,这个是传统的二层 vpn 的 一个,呃,传统的二层 vpn 的 一个问题啊, 那么怎么办呢?那很基本的一个想法呢,就是我二层进行传递的,就是要为啥要发 arp 呢?那说白了就是想把这个 mac 地址获到吗? 那么 mac 表本身其实是没有控制层的嘛?呃,路由路由表其实是有控制平面的,对吧?有各种路由路由呃,路由协议,但是 mac 表是没有 mac 的 控制平面的,它只有它只能靠这个呃收到数据包,然后进行学习, 这是二层的一个问题,对吧?那最开始 evpn 呃推出来的就是建立一个二层的控制平面, 通过 evpn 去传递 mac 地址啊,但现在的话就是扩扩扩扩了很多东西出来了,但是最初的话呢,就是这么一个想法。 呃,那,那我把这个这个这个这个二层的这个 mac 地址给你传递,传递过去,传递来,传递去传递掉了。 那么 e v p n 呢?在这里面呢,有一个小有一个特殊点啊,就是说以前的路由这个路由协议啊,包括 b g p 等等啊,其实他只关心就是说我的这个控制平面路由表怎么形成啊?那么 e v p n 呢?其实除了 这个 mac 地址在进行交互以后呢,一般还会把你的数据平面的一些信息给交互掉,让你能够建立一个数据平面。大多数情况下呢,靠 m p b g p 产出就是建立起来的数据平面一般都是隧道, 你会看到我们现在的就最早的这个 e v p n 底层其实是基于 m p s 的 m p s 其实就是个隧道,那么可能还会有这个 呃微差烂呃叫,像我们那个呃叫什么来着?就是像数据中心里面用的这个 e v p n, 那么我们在这个交互这个数据的时候, e v p n 的 一些信息也会一并被交互掉,那么这样 s d y 里面呢?呃,其实它会把 g i e 以及 ibac 的 一些信息也交互掉啊,那么它其实也会 帮着去构建底层的这个隧道,也会帮着去构成底底,底层的这个隧道所用的信息也会靠 b g p 的 e v p n 来交互。 好了,那么 evpn 的 这个优势呢?其实就是传,就是传统意义上来讲,就是最初的这个 evpn 的 这个优势呢,其实就是给这个呃这个这个二层云的 vpn 来做了一个这个呃呃为二层的 mac 地址去做了一个这个 呃,这控制面,那么我通过比方说我 c 一 和 c 一 二,比方说是一个二层网络,那么我只要 c 一 的这个 相关的麦克地址,我通过 b g p 一 一篇就传到对面了,那么 p e 二,呃,你别看这个路由器啊,路由器也有交换表的啊,也有也有麦克表的啊, 那么就是有些路由器他有麦克模呃,交换二层模块嘛,他也会有麦克表的,那么像这个 p e 三,那么他可能就会在麦克表里面学到啊。对端的这个 呃 mac 信息我就不用通过 a r p 来触发了。这个如果之前呃有有有老师关注过那个数据中心的这个 b g p e p n 的 话,应该就就知道啊,直接靠这个 e p n 来传递就好了。 好了,那么这样的话,呃,我的这个呃 mac 表学习以后呢,就解决了传统二层 b p n 它的这个泛红的问题啊,泛红的问题, 嗯,但是呢,传统二层 vpn 呢,其实除了泛红问题以外呢,在一些双活场景下面啊,双规场景下面呢,也会有问题啊,双活和双规场景下面也会有问题。呃,比如说这个我要拿个图啊, 比如说 c e 就 中间这个可能是一个二层的网络啊,假设是一个,呃,二层的这个迷片网络啊,二二层的 m p s 的, 呃, m p s 二层迷片网络,那么 c e 在 进行流量转发的时候有可能绕一圈绕回来, 双规的时候有可能会这样绕一圈绕回来,或者在远端进行双活的时候, 在远端进行双活的时候,呃,有可能我的这个链路挂了以后,没有办法及时的切到下下面的链路上面去啊。这个也是在二层 p n 里面会 碰到的这一个,这个,这个,这个以前的一些问题啊,包括以前那些问题,那么用了,呃 e v p n 以后呢?呃,它其实也可以解决 传统 m p s v p n 的 一些典型的问题啊,比如说双活啦,快速收敛啦等等的一些问题啊。那么这个等会我们讲这个,呃, 这个这个 evpn 的 路由条目的时候可以简单说一下,那么这个 evpn 呢?会有些其他优势啊。那么首先 evpn 支持双活接入 pe, 这个是靠我们后面的一个 pe 成员的一个路由来解决的啊,那么也能支持 pe 成员的这个,呃,自动发现,嗯, 同时也能避免一些环路,就是环路可能会有这么一个,会有可能产生这么一个环路啊,这个 这个其实是多活接入 pe 的 时候,呃,另外一个问题啊,防止避免,同时也能做一定的这个广播流量的这个优化和也能支持一些 ecmp 啊,当然如果你要支持 ecmp 的 话,底层,呃,基本就是一个 ip 网络了,或者 mps 网络 好了,那我们这里呢,主要是来看一下这个 e v p n 的 一些常见路由啊,包括这些路由的大体的一个使用场景。 呃,那么这里面给学员讲的时候,这是我的一个建议啊,就是学员讲的时候具体的这些路由啊,其实这会一共有五个路由可以简单展开啊,就是如果讲的太深的话,其实,呃,不太听得懂,因为这个要有二乘以 p n 的 一个概念。 嗯,好,那么我们先讲一下吧。好,那么 ev 片呢?其实,呃,它作为一个 mp b g p 呢,它重新又新增了一个 n l i, 叫做 ev 片的 n l i 啊,那么 它只是 m p b g b 的 一个扩展进行扩展,那么依然包含了这个 m p richbo n l i 和这个定义了,被包含在 m p richbo n l i 中啊,那么定定义了一些新的这个网络层可达的这个信息。 好,那 a f i 呢?这个简单说一下啊,就是地址族的编号是二十五啊,这个,呃,指的就是我是主播还单播的这个 sub sequence 的 address family identifier 是 七十啊,这个反正是定死的,没啥好说的。 然后这个 ev 片的 n r i 这个里面的动画玩法玩法就很多了啊,那么这个里面可以承载各种各样的信息,二层的信息,三层的信息都可以承载,它会有多种信息可以承载。 那么基于不同的这个 t r v 呢?其实这个 ev 片的这个路由呢,其实大体可以,呃,就是 公共意义上就是公有的,其实是差不多有一二三四四种,有四种常见的一批路由,那么其实华为这呢整体上来看有五种啊,整体上来看有五种, 那么嗯,这个这四种呢,就是通过路由 type 可以 定义不同的这个四条路由啊,定义不同的四条路由,那么后面的这个, 呃 lens 就 没啥好说了,就它的长度及它的这个不同路由会有不同的一些字段填充,这个就不多说了。那么一般上会有四种这个路由条目。 好,那这四种路由加上最后一种 ip prefix 的 这个路由呢?它大体的一个作用是是一个什么作用啊?给大家简单说一下。有个概念, 呃,第一个呢叫做这个,呃, a d 路由啊, a d 路由。 呃,我想看啊, a d 路由的一个作用呢?首先是一个东西叫做,嗯,别名 mac 地址批量撤销这个多活和呃 esi 标签, 呃,这个作用主要是在多规的时候用的,就是我比方说有一个,嗯 多硅和多活的时候用的啊,呃,有有一个这么一个,哦哦,我们先讲这个多硅的场景啊, 多硅场景的话呢?呃,会碰到一个问题,就是,嗯,多活指示和这个 e s i 啊,都是在多硅场景下面用的,就看一下这个首先是不是多活的啊?然后呢,呃,会有一个 e s i 的 标签, 这个标签是干什么用的呢?就是我有可能在二层网络,因为我我这一块就是一个二层 vpn 了啊,假设这个是一个二层 vpn, 在 二层 vpn 网络里面呢?我可能因为做一个,比如说发了一个广播报文以后,或者主播报文以后呢,有可能绕一圈绕回来了, 有可能绕一圈绕回来,那么绕圈绕回来以后呢,就成环了嘛,那么这个时候呢,可以用这个 esi 标签来标注这两个 接口,如果它们 esi 是 一致的啊,那么我的这个主播或者是广播是不会绕回来的,我在这个接口下我就会丢 弃,我就会丢弃,我就认为你的这个是在同一个,同一个 esi 标签的,我主播和广播是不会再往回发,发回来的。是,首先是一个这么一个作用, ad, 那 么还有一个别名, 别名是在多活的时候用的啊,这里有有一个大体的概念,嗯,给学员讲的时候可以,嗯,讲的简单一些。 嗯,别名呢是这样, 嗯,别名呢是这么一个东西,就是这个,呃,嗯,别名的话呢,就是我如果远端有一台设备叫做这个是 c 一 二,然后这一块呢是二层网络, 我可能会有个多规的场景,就是我又可以到这里,又可以多活的场景,又可以从这里走,又可以从下面走,那么如果上面的线路断掉,但是下面的线路还 就是我,可能下面线路还没有建立起来,我也不知道这个下面的线路能不能通啊。那么可以使用别名这个功能啊。那么使用别名功能的话呢,这台设备和这台设备呢,会使用同一个名字,同一个这个 别名叫 alex name 吧,就用同一个名字。那么对于 c e 二来说,只要它们使用同一个别名的,那么即使我下面的链路我不确定能不能走,我也会往下面发的啊。这是一个别名的一个作用, 嗯,把 mac 地址批量撤销就没啥好说了,这个就是就是我把 mac 地址给撤了啊。 那么 type 二呢,是叫做 mac ip 的 type 路由啊,它这个呢,就是通告这个 mac 以及 a r p 表象的,就是 mac 表象, a r p 表象就靠 type 二来通告的。 嗯, type 三呢,叫做 inclusive moneycast 路线。主要是这个做这个,这个,呃,主播的这个隧道 发现的啊,或者是主播类型的这个自动发现的。呃,像之前大家如果学过这个 dc 的 e v 片的话,那么也知道这个这个 type 三其实在 dc dc 的 v x l 里面是做那个头端复制列表, 就建头端复制列表的时候用的啊,其实就是和主播隧道端点发自动发现的这个功能是一致的,就是这个,嗯,头端复制列表嘛,就是我发主播用的,对吧? 发主播和广播用的啊,所以,嗯, type 三是在主播隧道端点这做发现的。呃, type 四的这个功能,呃, 稍微有点忘记掉了。 type 四的这个功能我之前记得应该首先是和这个 e s 的 成员自动发现有关,这个应该是和这个,呃多活的这个情况有关啊。 呃, d f 的 选举,这个我可能要回去看一下,明天给大家再讲一讲啊。 d f 的 选举有点忘了。嗯, type 四 type 四的这个路由具体作用回去看一下。 好,这里呢,还会有一个 type 五的路由叫做 ip prefix 路由器啊,那么 ip prefix 路由器的这一个功能,其实,嗯,一般上在现在来看啊,只是通告一个 这个普通的网段的路由的啊,普通网段的路由的,那么,呃,在这个,呃,反正 s d y 里面这个,嗯,没看到有什么太大的一个。 这这这个这个使用啊,就是,呃, dc 里面呢这个用法可能是通告的是外部的这个路由,外部路由条目相当于我可能有一个从 dc 外的一个网段啊,可以靠这个 type 五来传递。 它主要是传递的是这个网段啊,传递是网段路由,就这些可能因为 arp 其实是一个三十二位主机路由了,那么靠这个 mac a r p 和 mac 靠 type 二来传 type 三。呃, type 五呢?就是传这个,嗯,这个网段的一个路由。 好,那这个简单的看一下。好,那么应用篇呢?其实现在标准还是蛮多的啊。嗯,从这个这里可能看的不是很清楚啊,就 从以前的底层靠 mps, 或者靠 s r v 六,或者靠 v 叉来,或者靠这个 s d one 的 ipsec 的。 呃, vpn, 它的这个顶层呢,都是可以靠 e e vpn 来建立 控制隧道的。都是可以靠 e vpn 来建立控制隧道啊,那么我可以传递,比如说二层 vpn 相关的一些路由条目啊,或者和 s d one 相关的一些这个,呃,这个控制层信息 啊,或者和这个,比如说那个,嗯,数据中心相关的这些控制人信息啊,都是可以靠这 e m p l 来传。那么底层的这个数据通道呢?它可以支持 m p s 网络, s r v 六的网络啊, v x l 的 网络,以及 g r e over ibac 的 这网络都是可以支持的。 好了,那么典型的应用场景的话呢?这个会有这么一些应用场景。 呃,这个 epn 呢?现在之前说过,他现在来看就希望统一所有的业务,希望统一所有的业务,包括这个三层 vpn 的 那些 vpn 路由 啊,包括这个 v p r s 的 那些什么 mac 的 相关的这个,呃,路由啊,包括 v p w s 的 那些相关的信息,都希望就二层、三层,都希望通过 e v p n 来进行传递啊,那么在广域承载网络里面应用的那,那就是这样的,你可以 呃,就是通过 evpn 把原来的 vps、 vpws vps 这个一串和以前的就二层、三层 vpn 的 这些信息都通过 evpn 来承承载。原来相关的路由,相关的控制层信息都通过 evpn 来做。 那么数据中心的这个 e v p n 的 应用呢?这个在数据中心的这个 d c 的 这个这个课程里面其实设置的是比较多了,那么就是通过这个 e v p n 来传递 一些呃,这个 a r p 以及 mac 的 这个条目啊,同时呢也要也可以承载一些微差的隧道建立的这个信息。 那么圆圈网里面的应用呢?其实和这个数据中心有点类似啊,但是呃,具体的细节上面还是有一点差别的,那么它也是能够因为,因为呃华为,呃,华为的这个圆圈网的这个解决方案,底层也是用于叉链来做的啊,所以它 也可以用 e v p n 来传递这些信息啊,包括什么?这个麦克啦,路由啦,这些信息也靠 e v p n 来传,底层的也可以用这个 e v p n 来传递迷查烂这个隧道建立的这些信息。 呃,那么最后呢,这个 e v p n 因为本节课是 s d y 嘛,啊,那么这个 e v p n 呢,在 s d y 里面呢,也会有比较大量的应用啊,那么这里呢,我也就简单的说一下啊, 那么在 ev 篇里面呢,这个,呃在 s d y 里面呢? ev 篇呢,主要传递了这么几个东西,第一个呢是传递了这个 overlay 路由啊,因为我甲乙呃两端, 嗯,我建了一个加密隧道,但是他们之间不会跑什么 o s p f 的 啊,但是他们会传递路由,因为我跑 o s p f, 说白了也就传递四网路由嘛,所以这个四网路由呢,不靠什么 o s p f 这种 i g p 来传了,也靠 b g p e p 来传递啊,同时呢也会传递一些 呃,这个 g r e 隧道建立的信息,我们叫做 t n p 信息, t n p 信息,具体有些什么东西,我们那个后面讲啊,你会呃去传递这个 ipsec s a 的 信息,因为我们出去在公网上面是要加密的,就是 g r e over ipsec 嘛, 那么传递了这三个信息以后呢,这个 s d one 就 能用这个异于篇这个协议啊,这个构成一个 这个加密 over ipsec 的 隧道,也能够互相传递私网路由,那么里面的这个网络的这个私网就能够分支或者总部之间就能够互相通信了。这个是应用圈在 sd one 里面的应用。是这样的, 当然 ev 片在 s d y 里面就不传 mac 了,基本上传的就是三层路由。好,那么这个就是 ev 片的一个基本的介绍。 好,那么这个 ev 片太细节的不去管它。这个,因为这个说实话,因为我们 ev 片 呃控制器上你反正也没也是也是没办法配的,而且都是属于私有的。这个 evpn 它的很很多的,这个特性其实不是共有的,在在这个 s d one 解决方案里面就不介绍太多了。 呃, evpn 的 话,呃,华为 s d one 的 evpn 没办法用, 呃,没办法用那个呃模拟器去配啊,所以这个异域片实验就不部署了。呃,不布置了啊,主要是这个异域片的实验主要以那个 s d one 的 这个实验来来实现。 呃,这个 esi 的 这个标签我要帮你看一下,但是应该是打在路由条目里面应该是打在路由条目里面。 嗯,我帮你看一下吧 esi 的 这个情况啊。这这个这个二层 b p 我 要做一下。 呃, type 二里面什么时候只有 mac 地址,什么时候是 mac 加 ip 都有。呃,这个一般是在数据中心场景下面会碰到数据中心场景下面的话,如果你的呃他这个看,你看你这个呃路由的,首先 你的一个数据搜上去呢,其实是那个呃,这个这个,呃, 如果你发了一个 arp 信息啊,如果你发了个 arp 信息,那么你发了 arp 信息以后,其实是会被设备截获的,截获以后呢就会转化成 mac ip 路由啊,因为你想看 arp 里面嘛,就是 mac 加 ip, 对 不对? 那么这样的话,你发出去的时候,嗯, type 二里面是会携带。呃 mac 加 ip 的, 那么如果你只是进行二层转发,你先看在我们数据中心里面做大二层转发的时候,就是我在同一个这个这这这个同一个二层网络里面的时候,那么 这个这个就云还是一致的时候,那么我发的只会发一个呃这个 mac 数据嘛,对吧?我只会发一个这个,那么在这个时候呢,我我就会把这个呃呃 mac 信息转换下来,然后发出去。 呃 s d y 里面数据封装是什么呢?就 ip 加一 over ipsec。 嗯,它它它的这个 ev 片在交互的时候交互了这么两个东西, 嗯,叫忽略个 tnt, 这个 tnt 是 一个大体,是一个什么玩意儿啊?说白了就我们现在先这么理解啊,就是, 嗯, s d y 里面的 evpn, 它的这个 tnt 信息,呃,其中有一个非常重要的,就是公网的 ip, 就 你的这个这两个 ip 地址, 哦,包括这个 ip 啊,就这些 ip 地址是会携带在 t n g 信息里面的啊,当然不仅仅只是这些啊。那我们现在先说这这个东西,那么携带过去以后是不是两端就知道了?对端的这个圆梦就对端的这个公网的这个 ip 了,那我我我加密的隧道的这个圆梦 ip 是 不是就能定下来了 啊?然后那个,那我这个隧道出去,我肯定要靠那个,要要要。加密的嘛。那么加密呢?我们之前讲过 ipsec 的 时候,其实加密最主要靠的就是 ipsecs a 信息,对吧?那么因此呢,在一篇里面的 ipsecs a 信息也会传过去的, 那也会传过去,那么有了这个 g i e 隧道的原没有了这个 ipsec 啊 sa 的 信息,那是不是就是一个 g i e over ipsec, 那 就建了一个 g i e over ipsec 的 隧道了? 就这么一个东西,当然它还会有些细节啊,这个我们那个后面讲它它它,嗯,建的隧道不仅仅是这样做。 呃, s d one 的 话,呃,那个要装控制器啊,要装控制器。如果你不装控制器的话,你用那个 ar 设备,到后面我会介绍,就是说和控制相关的 c p 有 哪些啊?你要用 ar 设备,那这个 ar 设备, 呃,你要自己写命令呢?也不是不可以啊,但是很繁琐,非常繁琐。嗯,呃。一般就控制器下发会简单一些。 呃。打在这个路由器里面的话,后期数据过来是如何识别的呢?这个要跟 s d one 的 解决方案相关。呃。 s d one 解决方案呢?其实说其实是画了 b p n 的。 呃。那么相当于是说比方说我某一个接口划归了一个 vpn 啊,比方说我,我这个接口划了个 vpn, 那 么我一个隧道呢?也划了个 vpn, 那 么它就只能从这个隧道里面走出去 啊,它它就只只能从这个隧道里面走出去。它其实,呃。是划了。划了。划了 vpn 的 啊划了 vpn 的。 嗯 嗯。那么后后面的数据识别的话呢?就是,嗯,这么识别的。 那但实际上在实现的时候会更细啊,就是我们粗略的看就是相当于画了两个 vpn, 但是实际在实现的时候其实甲乙隧道只有一根 啊,里面会通过这个 g i e 的 一个扩展枝段来标识不同的数据,但是我们暂时先这么这么说后,后面会细讲它。 呃 over 的 隧道建立信息路由的?对,是的,都是呃 s one 场景下面 over 类呃 over 类的 g e over ipsec 的 所有隧道建立信息都是靠这个 e v p n。 来传递的,同时业务路由也是 e v p n。 来传递的。对的啊。 呃, on the lee 的 配置是控制器南向接口下发的吗?呃 e v p 的。 这个呃。 e v p 的 所有配置都是接口啊。南向接口下发的。 on the lee 的 这个配置呢?这里我先简单说一下啊,是这个 sd one 控制器上面你事先先做好了一个开局文件, 这个开局文件呢?呃。主要包含了两大信息啊,一个信息呢是, 呃,这个你的这个物理接口就是你你你,你出口的这个 ip 啊,然后这个控制器的 ip 地址啊,那你有,你相当于你设备有了 ip, 你 又知道控制器是在什么地方,他就直直接会往上注册的 啊,当然他其实还会有一些这个别的命令啊,比方说这个注册命令啊,就是 s d one 的 这个注册命令等等啊,他会写进去,但是基本的一个, 呃,想法,就这么一个想法,就是我结果配了个 ip, 然后又告诉了这个设备控制器的 ip 是 什么,那控制器就自己去注册了,所以昂得类配置。呃,怎么说呢,理论上是控制器配的,但是不是靠控制器的南向接口下发的。 嗯,也不能完全怎么说,要看你哪种开局方式,反正邮件开局是 应该说部分 on the 配置是,嗯,是控制制配置,然后我们人去做做零配置开局的部分配置是南向接口下发的。这这个我们到到时候讲,后面可以再讲细节。 嗯,这个 s a 是 不用协商的,这个 s a 不 用协商,你直接发,因为, 呃,因为是这样的,这个这个 s a 呢?呃,其实是事先就已经给你定好了的,就我设备自动就已经产生了的,产生以后呢,我不用靠这个,首先我不用靠 ike 的 来做了, 呃,我,我不用靠 ike 来做,然后,呃,他是靠那个有一个叫 dtrs 协议来保证你的这个传递 ipsecvpn 的 时候的一个安全性啊, ipsecsa 的 时候的一个安全性。然后,呃,因为大家有一个这么一个想法啊,其实啊, 其实啊, ipsecsa 形成的这个 ipsec 的 隧道是一个单向隧道,我协不协商呢?其实没什么特别大的关系,就相当于我 set 一 告诉 set 二。 啊,就是你,你,你要往我 set 一 去传数据的时候,你应该怎么加密啊?那你,你发过来的时候,我 set 一 就按照这个方式解密就好了,因为我的 ipsecsa 反正是我自己产生,告诉了 set 二了嘛。 那这样话,赛特二反正按照我的这个赛特一要求的这个加解密加密方式加密就好了,反正送到赛特一,赛特一是能解的,那赛特二同理,赛特二把自己的 ipsecs a 的 这个信息发给 set 一, 那 set 一 按照 set 二给的那些 ibac 信息加密就好了,反正发发到 set 二, set 二是自己能解的。其实 ibac s a 啊,你仔细想想看,其实是一个单向的概念,所以协不协商呢?没什么特别大关系, 你把它发过去就成了。呃,但是这个东西的话,呃,用模拟器应该是做不了。嗯,用模拟器应该是做不了,就是要针织才能做,而且,而且你要用, 你要有控制器会做的方便点,没有控制器的话,你就得知道所有控制器下了哪些命令,然后再去做,那就很麻烦。
104ICT网络攻城狮 00:32查看AI文稿AI文稿
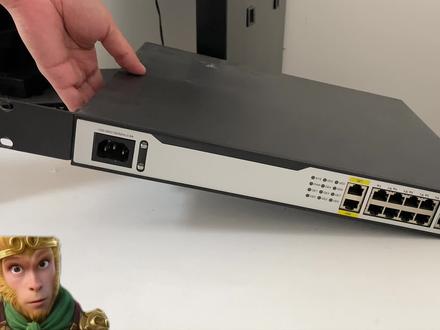
这款华商的 r t 杠 m s r 二六六零系列的路由器,它支持八个以太网变口加两个 g e 光口,提供超强的业务转换能力和极佳的网络体验。效果如何?路由 交换安全无限的特性,满足企业灵活和一体化图网要求,是我们客户工程限制下来的。一样有全新未拆封和紧拆封的哦,感兴趣的不要错过。如果你也有这种退休需要处理的,记得私信我。
 02:43查看AI文稿AI文稿
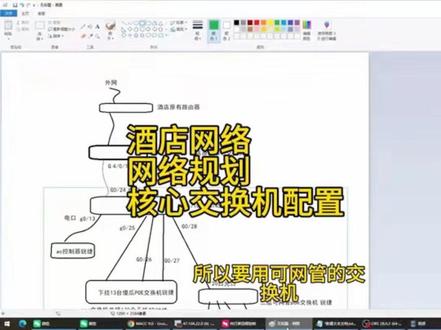
酒店项目改造需求一、酒店建设装修老旧,现在进行智能化无限升级。经过摸排以前的情况,酒店一百七十个房间,带宽一千样,由核心路由器下挂一台 h 三 c 的 核心交换机, 核心交换机再到每个楼层的接入交换机,接入交换机再到每个房间一条网线,房间的网线接家用路由器给用户提供无线网络 出现如下问题,上网速度慢, ip 地址冲突, dhc 报乱插路由器大量 a n 网,经常无法获取 ip, 完全无法统一管理。提出方案,一、核心机。二、增加一台无线控制性管理无线设备。 三、客房每个楼层增加两台二十四口偷交换机给无线 ap 供电。傻瓜交换机可以,只需要放通管理方案和业务方案即可, 应办公楼层需要四个办公楼层,所以要用可往网管交换交换机。五、酒店楼层六到设防使用双平面的 ap, 通过此方案整体来实现管理无限。首先创建业务 file, 然后给每个业务 file 配置地 址 字,按五百的地址就对接 h 三 c 的 地址,写上默认路由, 加上 osk 的 动态路由,宣告自己的网断 配置。和华三对接的二十四口接口类型为 turn, 内置默认 lan, 五百余区左右 lan 通过,加上按照配置表配置其他业务接口,这样的话新用户只会获取由二十四口下发的 dhcp, 防止四 g 路由器 开启 dhcp, 为需要分配地址的 lan 开启 dhcp 功能,分配地址池网关 dns 指定 option 四十三为 a c 的 地址, 再检查下所有配置核心就好了。
12网络工程曾哥 01:03查看AI文稿AI文稿
做成 wifi 想选择 ap 加 c 这种组网套装的,它应该具备什么样的安装条件呢?今天我就来告诉大家。首先呢咱们一定要在装修走水电的过程中,让我们的这个电工呢把网线都给预埋好, 一个卧室去留成一根网线。客厅咱们是比较建议大家留成两根网线的哈,咱们就可以把所有的网线都给留好,网线的话呢都统一的去混入到一个箱里面,这个入箱咱们最好是放一个 四十乘三十的入电箱哈,这样的话它里面的空间比较大,就你不管说你在里面放什么设备,他都能放的进去。 其次的话呢,咱们这个入电箱里面他还是得需要一个插排,就这种三孔的就可以了,因为我们的主机和我们的光猫他都需要去插电源线的,所以说咱们把这个 插排就放到你的入电箱里面就可以了哈,那么你像咱们这样一套的 a p c 它就可以直接的去安装和使用了。那么像咱们的这个网线大家一定要注意甄别,网线一定是要是超五类以上的线,不管说家里面是超五类、六类,超六类、七类线,它都是可以去安装和使用的。
 01:53查看AI文稿AI文稿
hello, 大家好,今天给大家带来的是我们新华三升级过后的全屋 wifi 覆盖套装,那随着智能设备的普及,我们家用对于网络需求慢慢变高,特别是我们的办公室大平层这种大户型的网络需求逐渐变高,用一个 服务器的话,就很容易出现覆盖不全面,网络信号切换慢这样的一个情况,那会选择去使用外视主网,那么外视主网的话,随着网络节点逐渐变多,网速会受影响,信号覆盖的话也会受局限性,那我们这一款 ap 加 ac 主网套装就可以很好的解决这样的一个问题。 那么可以看到我们的主机呢,升级过以后,我们是单独添加了一个二点五 g 网口,这个网口是万能通用口,你不管说是超千兆宽带,还是说我们要连 nas 做高速传输,网口都可以轻松支持。 那我们升级过以后呢,主机推出了五口主机和九口主机,都可以根据我们不同的家庭情况来选择合适的设备。九口主机对比于我们的老款,升级过以后呢,增加了百分之三十的功率,可以带动更多的吸顶 ap 去使用, 那么可以看到我们的吸顶背后呢,隐藏式的安装可以很好的把网线隐藏起来,简直就是强迫症的福音,同时背后呢采用卡扣式的设计,单手就能轻松安装,并且安装好以后是非常的牢固的。那么重点来了, 我们设备升级过以后呢,新设备是可以兼容老设备一起去使用的,不管说是新款的中梳搭配老款的 ap, 还是老款的中梳搭配新款的 ap, 都可以去搭配使用,可以根据各位 朋友家里边的需求来去采购我们的设备。如果说您不知道您家里面适合什么设备的,来点我头像进入直播间,我们的主播会给您一对一做搭配。

