举出2种不需要ARP请求的情况

粉丝1451获赞2698
相关视频
 07:44查看AI文稿AI文稿
我们需要知道对方的麦克地址啊,这时候我们需要用到 aip 解析, aip 解析本身是可以把 ip 解析为麦克地址,因为我们在网络通讯的时候,很多时候需要用到他的麦克地址, 那麦克地址怎么样进行一个解析的过程呢?那我们就要通过 aipaip 叫做地址解析协议啊,他解析的什么是 ip 对应的麦克,每个 ip 例子都对应的一个麦克地址,那怎么样去解析的过程?那看一下这交互的曝光,第一个 aip 会发生一个请求的包请求,我这台电脑现在访问谁访问 幺九二点幺零八点一点二,一点二呢?我不知道他的一个麦克地址,那这时候会发出一个请求,就相当于说我在一个班上,班上很多人,但我现在 在寻找小李啊,我不知道小李的电话啊,是吧?那这么着大吼一声,小李你的电话多少啊?吼出去了,然后呢?我所有人都收到了,包括这一个小李,小李收到了,小李收到了之后, ok, 那就跟他说我的电话号码多少。 好,这两个就成功了,就是可以对接上了,那我就可以保存这个电话手机号,就类似这个意思,所以说我们这时候需要整个的过程,那刚才的 aip 的请求是大声的说话,什么大声说话不分你我, 他会在整个环境里面,一台交换机里面,比如说很多接口,他发送的这个大声说话就叫广播,这广播会针对所有的接口进行发送,包括了在 b 设备,最后其他设备呢?其实没有用的, 用 b 设备才有用的,在 b 回应的时候呢,是单个回应,他不是有哎啊,广播包,大家注意一下那 aip 整体工作的原理。第一个 他在发送的时候,我这台电脑要发送给隔壁,这台时候他首先先查询的是缓存,就比如说我现在要跟小李通讯,那怎么着?小李的电话号码查一下,哎,有他电话, ok, 那我直接,我这是还要去什么啊?去问吗?不需要了是吧?我直接打电话就行了。 那这时候查有没有没有为空呢?没找到,没找到呢? ok, 那我这手机要发送 aip 的请求,这第一个过程是看这个缓存里面有没有 第二个步骤,没有的情况下呢?我要发送 aip 的请求, aip 的请求里面设置几个东西,第一个我们涉及到的我们的麦克地址,麦克地址,麦克地址 目的的麦克地址是 ff, 就相当于我交换机接收到一个全 f 的 f 的一个豹纹, f 的豹纹,哎,大家有可能对这个全 f 的豹纹有点陌生啊,这是我们的什么?这是我们的什么?石榴定制 全部的包什么要十六进制呢?我这边稍微给大家论述一下。麦克地址肯定要讲到十六进制啊,十六进制本身涉及到我们的一个定制转换,我们在现实生活中学习的时候啊,十进制,我们生活中使用十进制啊,比如说你现在有九块钱, 当初你现在你又又拿了一块钱,对不对?又捡了一块钱,那这个变什么?变石哎,这个吸胸平常嘛,对不对?九加一等于十,这大家应该都懂吧,是吧?这是这是我们常识哦,在我们十六金枝里面它是有点不太一样的,九加一 是不会等于十的,等于 a 啊,这个大家怎么理解呢?其实实际就最主要特征是逢十进一啊,逢十进一,逢十进一是吧?九加一等于十,那这时候逢十进一变成幺零, 好,这是十进字哦,十六进字呢?他是逢十六进一啊,应该是十五加一才等于幺零,那你不可能是幺零,幺零代表什么?在十六进字的幺零代表什么?十进字等吗? 十六, ok, 这是十进字的十六。学到一定要区分清楚,那其他的数字怎么表示呢?啊?就是我们对应的十进字的十是十六进字的什么?是 a, 我们对应的十进字的十一是十进字的 b、 c、 d 啊? e、 f, 十五是 f, 所以说 abcdf 对不对?前面的一就是一到九至一到九,对不对?从十开始, abcdf 最大是 f, 我可以带大家注意一下。所以说你在麦克地里面看到一些一大串的数字,别觉得很奇怪,这就是我们需要去知道的它的组成。那在这里面我们要搞清楚这个 f, 全 f 的包,全 f 的包,这是什么?这是广播广播包,就是最后一位是不是最大的数字?是不是全 f? f 是不是最大的?比如说你现在有四位数,一、二、三、四十,十进制的最大数字是多少?是不是九九九九是最大的,对不对?四位数最大是不是九十九? ok, 还有两个,那没有了啊,我们的整数,那这个也是一样的,对吧?十六就是最大的作用吗?是全 f 是吧?十五、十五、十五、十五全 f, 所以说这 f 是最大的,最大的就是这个,在这里面是广播,广播什么意思呢?交换,你接受到这广播的时候,他会有个莫乱的处理动作,会发送给所有的借口, 这是广播包的作用,那作用来干嘛?就大声一吼吗?大声一吼呢?那正主是谁?正主是在这台设备上,就是我们的 啊,这台 house 的二的二十倍,二十倍幺九零零八点一点二,他的麦克地址啊,就相当于我们手机号,对吧?小李,你手机号多少呢? ok 啊,是吧?很多人都收到了,但真正的正主收到了,正主收到了呢? ok, 他就会进行吗?先响应, ok, 我就告诉你啊,顺便啊,这告诉你过程啊,是吧?我要回复你的过程啊,他要回应过去吗?哎,我的手机要多少?但是说这他告诉回去的过程,他首先会记录一下对 地方的手机号码,对不对?我记录一下你的手机号码,哎,你手机号,比如说我小叶啊,是吧?啊?他小李。 小李说,哎,我记一下你手机号,对吧?记下手机号之后呢,他直接对着这手机号直接给我打就行了,他不需要拿喇叭就好了,对不对?所以说这时候回报什么?在我们做一对一,这时候发生了什么, 就我直接给你打电话,就不需要再帮你这么大声的说话,是吧?不需要广播了,这时候就是单播包,就是小李跟我直接通信啊,就发给我,因为为什么能直接通讯呢?因为他有我的麦克地址,就相当于说以我的手机号, 那救命变成一个结果,我也收到他的手机号,他也有我手机号了,接下来我们两个就可以通过手机号了,就不需要大声说话了,其实第一次的过程需要 aip 的广播, aip 广播会保存在缓存里面,无论是这台还是这台都会 进行一个保存,保存完成了之后以后呢,下一次访问的时候就不需要再进行 aip, 但是这缓存啊,本身来说是有周期性的,周期性多久呢? aip 不会说一直永远的保存在这个啊,设备上,对吧?这个设备啊, 比如说我知道他对方的麦克丽子,他也知道我的那设备本身他是有生存周期的啊,比如说啊,三十秒,一分钟或者一个小时,对吧?他肯定是有周期的,这个保存本身保存在内存里面, 内存大家知道什么什么情况是吧?这个表,这个 aip 就是 ip 对应的麦克保存在内存里面,那一重启,那就不是上天了吗?所以说 aip 大家注意啊,每次开机的时候你会发现网速都比较慢,为什么大家发生 aip 请求来回的过程,所以说会比较慢一点,所以大家注意一下 aip 的机 的原理啊。 ok, 这大家可以通过我们的电脑里面的 aip 加 a 可以查看到 ip 地址对应的我们的麦克地址啊。 ok, 好,这个大家注意一下。
591超有趣网络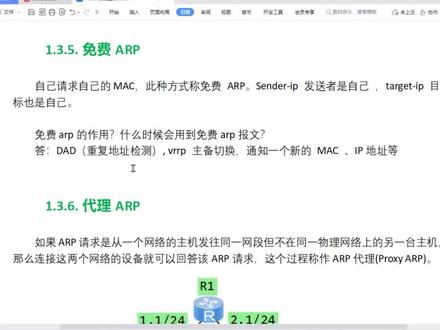 02:28查看AI文稿AI文稿
免费 a r p 到底有什么作用啊?那么大家都知道呢,我们普通的 a r p 呢,是用于如下的场景,比如说 a, 它去访问这个 b 啊, a 和 b 呢处于同一个网段,那 b 的话呢,也有可能是 a 的网关啊,由于 a 呢,它不知道 b 的 mark, 因此呢,它要发送一个 a r p 请求,对吧?来请求 b 的 mark 的词, 那么这个 aip 请求里面呢,他会标识说,我要请求的是一点一的 mark 啊,那 b 得到之后呢,就会给予响应啊,将自己的 max 地址呢告诉 a 啊,这是一个普通的 ap, 那免费 ap 的特点呢?就说我 a 发送的这个 aip 请求不再是对方,而是我自己一点九,嗯啊, 就是我自己去请求自己的 mark 啊,我这个 r p 地址填的是一点九哎,那这个呢,就是免费的 a r p, 那么免费 a r p 到底有什么作用呢?我这边总结一下啊,什么时候啊会用到这个免费 r p 报应啊?主要用于如下的场景哈,第一个是地址重复检测啊,比如说你配了一个 p d 值, 他为了检测你这个局网里面有没有人和我啊,进行地址冲突。那么这个时候呢,我就发送一个免费 ip 啊,问这个局网里面有没有和我 ip 地址相同的这个,呃,设备, 你比如说我是一个一点九,对吧?啊,那我发这个免费 arp 的时候呢,我就问句号里面有没有人啊,是一点九,请给我回复,如果没有人回复,那就证明不冲突啊,那么倘若我收到了回复报应,那就证明当前的句号里面还有一个一点九啊,那我就意识到啊, rp 的冲突了啊,这个时候对于微软的系统呢,通常会采用这种 推量算法,我不再去使用这个一点九了啊,还有呢,就是啊, vip 的主被切换,那么对于 vip 的场景呢,我们主和被两个设备进行切换的时候啊,为了引导 底下的这个流量啊,切换到倍设备上面去,我们的这个啊,新的这个主设备对,原来他是倍,对吧?当他切换为主设备的时候呢,他就会朝着啊底下的二层交换机立即发送一个免费 aip, 将流量引导到啊我们这个被交换机,那这个免费 aip 作用呢?主要是刷新这个交换机的啊,二层交换机的 mac 地址转发表象,进而呢将流量引导到这个被交换机啊,还有呢,就通知一个新的 mac 或者一个啊新 wp 啊,比如说我们计算机啊,你更改这个 mac 地址,或者说你更换这个 rp 地址,或者我自动获取一 rp 地址啊,那这个时候呢,我要去检测冲突啊,我都会发送一个免费的 ap 保卫啊。 所以呢,总结起来就一句话,就是我自己去请求自己的 mark 啊,这种方式呢,就成为免费 ip。 这种豹纹的特点呢,是它的这个两个字段哈,一个是森大 p 啊,发送这答屁就谁发出的,另外一个呢,叫做他给他屁,就是我要请求的,对吧,要请求的这目标屁啊,也是自己。这两个地方如果都是自己的话,那么这种豹纹呢,就成为免费 ap, 比如说你看如下这个豹纹就是的, 对吧,你可以看到很奇怪的吧,他发送者是九七,他的请求者也是九七,比如说我是自己来请求自己啊,这种包围呢?就成为免费 ip。
 01:34查看AI文稿AI文稿
信息化的今天,网络越来越重要,针对网络设施的攻击也越来越多,网络 arp 攻击到底是怎么回事?他们是怎么干坏事的?小明要通过局域网给小红安送球波,就要先把自己和小红的 ip 地址卖给 地址都写到信封上,然后把信发出去,交换机能网络设备就根据麦克地址把信送给小。小红收到信号知道这是小明寄来的信,按照信封的 ip 地址和麦克地址回信过去就可以了。但最初小明要通信时只知道小红的 ip 地址,并不知道他的麦克地址,小明还是得把自己的 ip 地址和麦克地址都写到信封上,并写上小红的 ip 地址 是在小红的麦克地址栏里面写上十二个 f, 这表示要询问小红的麦克地址,所以这信啊,肯定就没法精准的送给小红了,只能全网发送。小红收到信,发现这是一封询问自己麦克地址的信,就把小明的 ip 地址和麦克地址先记录下来,再把自己的 ip 地址和麦克地址写到信封上发给小明,这样小明和小 红彼此就知道 ip 地址和麦克地址,他们之间就可以愉快的暗送秋波了。正常情况下,小强也会收到小明的问询信,因为是全网发送的,当发现信封上的 ip 地址和自己的 ip 地址不一致时,因为把信直接扔掉不能偷看。可如果小强要干坏事,他收到小明的问询信就不会直接扔掉,而是把自己的麦克地址写到信封上,并 冒用小红的 ip 地址给小明回信。小明可能同时收到两条信息,一条是标记着小红的 ip 地址和外壳地址的正确信息,另一条是标记着小红的 ip 地址和小强的外壳地址的七大信息。 小明就蒙圈了,小强接连发几次,小明就得被小强忽悠瘸了,他会把小红的 ip 地址和小强的麦克地址对应起来,小强就成功的伪装成了小红,他可以截获小明发给小红的信息,这就是 airp 欺骗。
248网络有意思 00:40查看AI文稿AI文稿
两台直连设备如果处于不同的网段,那么两台设备可以互通吗?答案是可以的,有两种方法可以实现设备的互通。第一种就是通过 ppp 链路进行连接,这种情况是可以互通的,因为在 ppp 协商过程中, 两端会互相发送 ip 地址给对端,在对端形成三十二位的主机路由, ppp 链路不需要 up, 只需要路由就可以完成数据通信。第二种是以太通信,在这种情况下,一般来说是无法直接通信的。先完成通信需要满足以下两点, 一、两台设备需要有对端的路由,也就是需要先配置两台设备的静态路由。二需要有二表箱,需要在两台设备上分别配置静态路由的下一条的 up, 这个 up 的麦克地址就是对端的麦克地址,这样就可以实现互通了。
14丰润达交换机 01:01查看AI文稿AI文稿
在数字时代,网络安全很重要, ap 攻击在网络中非常常见啊,会造成数据泄露,网络中断。网络通讯中知道 ip 地址,需要解析 mac 地址,这就是 ap 表。 正常情况下,同网段 pc 一发送数据给 pc, 二可以直接发送。当如果有 aip 攻击者会反贸 pc 二的 aip 信息,造成 pc 先经过攻击者,然后到达 pc, 二攻击者可以获取他们数据,造成数据泄露。 我们如何防止 aip 攻击呢?一、电脑可以进行 aip 静态绑定啊。二、交换机上可以开启全局模式,开启 d h c p 始终频 d h c p 服务接口配置 trust 模式, 电脑接入接口配置 ap 检测,这样就能防止 ap 攻击了。具体的原理我们下个视频再讲。
432超有趣网络 00:47
 00:29查看AI文稿AI文稿
如果你的网络时通时断,同时在系统日志中看到这样的信息,那大概率是碰到 a r p 欺骗攻击了。 aip 欺骗攻击的原理是利用到 aip 协议的两个漏洞,一个是后来优先,只要设备收到新的 aip 信息,就会更新它的 aip 表象,然后给错误的麦克地址发包。第二呢是没有验证机制, 不管是谁给他发 aip 包,他都会更新自己的表象。那么怎么防范 aip 欺骗的发生呢?主要有这几种方法,你们都用过吗?
419跟着百哥学网络 00:40查看AI文稿AI文稿
这几条命令帮你杜绝 ap 欺骗! ap 欺骗是我们网工经常遇到的网络攻击,那么今天老杨就给大家详细介绍一下如何利用交换机通过配置命令来防止 ap 欺骗。命令一,我可以用这条命令来 启用 ap 检测功能。命令二,我们可以用这条命令来启用用户绑定检查功能。命令三,用这条命令启用重复 ip 地址检查功能。 命令四,可以用这条命令来配置交换机记录 ap 欺骗事件,并深沉录制最后一条命令,配置交换机在检测到 ap 欺骗攻击时,自动关闭受影响的端口。
785网络工程师-老杨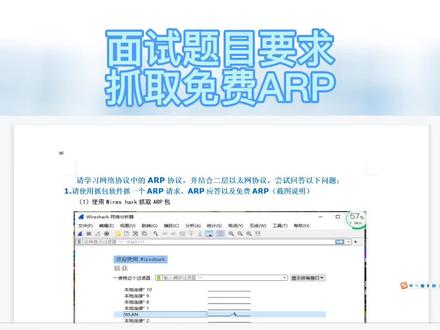 00:55查看AI文稿AI文稿
这是河北农业大学计算机科学与技术专业同学三面的面试题目,要求抓取 aip。 请求豹纹抓取 aip 印达豹纹,抓取免费的 aip。 windows 版本的 native walks 虽然可以构造免费 ap, 可是却无法抓取免费 ap 豹纹。最后只能打开卡林。 打开 sill, 切换到右特用户权限。打开 work 下可选中当前的网卡,只抓取 app 豹纹。 使用 nike works 三十三号功能发送原 ip 和目的 ip。 原 ip 和目的 ip 相同,这样就能构建免费 aip。 同时 work 下可以抓取免费 aip 豹纹,这样就达到了面试题目的要求。
82网络小哥威少


