烽火路由器nat配置
我们 pc 那么访问互联网,比如说这个互互联网这个地址一点一点一,那其实我路由刚才整个已经完成了,但是我拼不通啊,拼不通原因是什么? 我们需要在我们 ar 一的这台出口设备上呢,去做 mat 啊, nat 就是网络地址转换,把我们的 企业内部的私网地址啊,从这接口上出去的时候呢,转换成公网地址,公网地址呢,再去访问我们的公网网络,为啥呢?呃,私网地址他是不能在公网上去路由的, 对吧?只有公网地址才能在公网上去旅游,那么在这里面我们需要在 a r e 上做网络地址转换,那我们去 看一下这个网络地址转换应该怎么去做?网络地址转换的话,它要分两个步骤,一个是呢,要匹配我们网络地址转换的这个原地址, 对吧?那么在这里面的话, excel, 我们 excel 呢,它是访问控制列表,它其实分了几种类别啊?呃,两千到两千九百九九十九呢,它是基本访问控制列表。而基本访问控制列表呢,它可以对我们原 ip 啊, 豹纹呢进行啊,进啊进进行识别啊,对我原 ip 地址呢进行识别 啊,放行还是不放行?我们按照他的规定度,按照我们动作去执行就行了。三千到三千九百九十九呢,他是高级访问控制列表啊,高级访问 控制列表,那么他其实就是一个精准匹配了,他匹可以匹配原 ip 地址啊,比如说我的目的 ip 地址啊,原地址用的这个端口号是多少?那我访问的目的地址的端口号是多少?那么还有协议,所以呢,这个呢,基本上啊, 就说匹配的是更加什么精准啊?更加精准。那么这个呢是我们的一个二层防控列表,这是 ipv 六的防控制列表,这是一个定一个名称啊,定一个数字啊, a 三数。我们在这里面的话,我们 因为我们只是匹配我们原 ip 地址,我允许那些原地址的地址的预报能够访,能够做网络地址转换,所以呢我这里呢直接去用基本返工之类的列表就行,那么这里呢 我们去建立一个规则动作呢,是允许,允许什么?允许我的原地址原地址是幺九二点幺六八点十点零,这个网段就是我 pc 一所在这个网段,呃, 地址呢能够进行地址转换,这样的话也就说用它来识别数据流,识别到的数据流在我们的这个 零杠零杠一公网的出接口上呢,去做 mate 地址转换, mate alt 棒的两千,那么也就说 asl 两千匹配到的数据流在出站的时候呢, 进行地址转换,把我的原地址,比如说这个 p c e 地址,幺九幺六八十点一转换成我这出接口地址,一点一点一点一啊,来访,估嘛,那这种方式呢, 那我们把它叫做 e z i p 啊,叫做 e z i p 的方式,那我们这样配置完成以后,我们可以在我的 p c 一上面去拼一下我的这个互联网,比如说我评论点一下,啊, 啊,现在已经通了啊,现在已经通了,那么我们其实也可以在路由器上呢,可以去查询一下他的这个呃,网络地址转换的一个过程, 那我看一下我们在路由器上怎么去转换呢? if they net seven 然后 那么在这里面我们可以看到它呢,显示出来了网络地址转换的一个绘画表协议,用的 s m p 啊,就是我 p c 一呢,在拼我的这个一点一点二,原地址 只是我 pc 的私网地址,目的地址呢是我的这个公网地址一点一点二。那么通过网络地址转换以后呢,得到了新地址,新地址是一点一点一啊,看接口上的公网地址,是吧?那么这样的话实现了网络地址转换, 当然这个我们拼的这个地址除了一点一点二,我我我能不能拼这个三点三点三点二?可以啊,反正只要是中间的官网网段啊,哪个接口我们都可以去拼啊,哪个接口都能去拼。
粉丝4.0万获赞9.7万
相关视频
 01:32查看AI文稿AI文稿
要在路由器上配置,那您需要按照以下步骤操作,登录路由器管理页面。 通常您需要在浏览器中输入路由器的 ip 地址,并输入管理员用户名和密码才能登录。二、找到那网络地址转换或端口转发选项 这个选项通常在路由器设置页面的高级设置或高级选项菜单下,打开那网络地址转换或端口转发选项并启用它。这个选项可能被称为网络地址转换,那个 端口转发虚拟服务器或类似的名称。配置端口映射规则在端口映射规则页面上,您需要添加一个新的规则,将外部端口与内部端口进行映射。例如,如果您希望将外部端口八十映射到内部端口 八千零八十,则需要添加一个规则,将外部端口八零映射到内部端口八千零八十。保存设置并重启路由器完成端口映射规则配置后,记得保存设置并重启路由器以使其生效。测试端口映射是否生效。 您可以使用一个外部网络扫描工具来检查路由器是否以正确配置端口映射。例如,您可以使用 m up 工具扫描路由器的外部 ip 地址,并检查是否可以访问路由器的内部服务。 请注意,如果您需要将多个内部服务映射到不同的外部端口,则需要添加多个端口映射规则。
 02:54查看AI文稿AI文稿
nat 的 seven 应该怎么样去配置呢?我们在这个环境当中先模拟一个 clan 的给他配这个 ip, 这个 ip 呢是一百零二点一点一,这个 ip 网关呢就设置成他直连路由器地址一百零二点一点二五四,然后点击保存。 然后呢去确定一下你这个环境当中的 nat 的服务器啊,就是你说要映射的服务,网页服务,有没有人打开在桌面上随便选一个文件夹或者说什么目录保存并且启用就好了。 那么啊,你 ftp 可以开启,可以不开启,因为我们这里不设计 ftp 哈,你们可以跟设置的操作是跟我们的网页页面是一样的,点击启动就可以了。 然后呢,接下来我们需要知道一件事情,就是我们的哎, client 二设备要访问到其他地址的话,你肯定要在你的直联路由器上先配上 ip 是吧?那如果是多台路由器需要路由,那我们直接 进入接口距四杠零杠啊,配置 app 值为一百零二点零二五四啊。迪斯利斯给大家看一下这个 ip, 因为我们这只有一台路由器,都是治脸,所以不需要写路由哈啊,这样直接可以骗得通你的可爱的啊。那么这时候呢,我们需要进入到防火墙当中,找到防火墙的策略界面, 因为我们的 nat 的服务映射以及我们这个策略都需要反通啊。我们首先先进行 nat 服务映射的一个配置, 在外地服务应收到点击新建啊,然后我需要去做一个命名,比如说 several 一百的 vivo 服务要应收到,我们选择 trust 的玉,所以要选择 trust 啊,选择 on trust 外部网络对不对?公务网里面就要按 trust, 然后接下来我们要去公网,地址是一百点到五十,那就是出路由器的出街口地址一百点到五十,内网地址是服务器 ip 啊, 一九二点一六,八点三点一百,对吧?啊,那指定特定的微博服务为八零,八零,这样比较安全,是吧?八零的一个端口,那么这时候呢?哎,接下来我们需要在我们的这个安全策略当中再放头, 从 on trust 与主动发起访问,对吧?从公网主动去访问到我的内网啊,那么这时候呢,叫啊 untrust, 然后 two d m z 啊,就防火墙所在区域 啊,那么原玉呢?就是我们所说 untrust, 目的玉呢,就是我们的 dmz, 然后这原地址当然是任意,是吧?公网是任意的,我也不知道哪个地址,然后目的地址肯定是我特定的服务器 server 一百,好,那么接下来,哎,服务要选择 htp, 你只能让这个服务进来防火墙,为了考虑到安全性问题, 点击保存,那么保存完这两个策略之后,你的服务器还去模拟出来的这个服务,就可以被可爱的访问,你看能够弹出一个 下载,这就是正常。当你把这个其中任意一个策略啊打的打勾给去掉了,就是不起有这个策略了,那么这时候你的反问就是出错,你看他会一直弹,一直弹,就是尝试重连,尝试重连,但是会失败,对吧? 啊,当你把这个策略恢复好啊,那么啊,点击启用之后啊,那么你的流量又被放空了,那么这时候你再去获取,就正常获取到了一个网页地址,这就是二 at server。
199超有趣网络 00:32查看AI文稿AI文稿
如何配置 nat, 让内网能够访问外网呢?以智障 top 图为例,我们用 esc 给大家实操演示一遍,需要网工重用软件的朋友可以点击评论区领取。 技术方法分为三步,第一步,创建一个基本 a c l。 第二步,且让这一条命令允许这个 ip 地去通过。 第三步,进入路由器连接外网的接口,调用这个 acl 就可以了。这里还给大家整理了一份网工学习资料,包含常用的软件、各个厂商的配置命令、网工电子书籍、华为认证题库等等。需要的小伙伴可以私信六六六获取。
186网络工程师王多鱼 14:25
 07:12查看AI文稿AI文稿
一个简单的例子,我们来看一下,首先 nat 的配置, at 的配置他这里呢?比如说我们公司申请了两个公网 ip 地址 二百点十点一点二和二百点十点一点三,现在呢,他需要我们做什么呢?做静态 nat 对外提供服务,也就是说 onat sober 服务,把这个丝网的服务器映射成供网上一个 ip 地址二百点一点一点三,能够让外网拥护去访问他,对吧?看一下他是怎么配置的 啊?首先在接口上配相关的 ip 地址,我们就不说了,我们主要来看一下他是怎么配 nat 的,直接在接口上面去做了一个 nat 静态公网 ip 地址二百点十点一点三,映射成丝网的幺九二点幺六八点零点二,对吧? 这个仅仅是 ip 地址的映射,如果要加端口号的话,是不是可以在 ip 后面端口号再加一个端口号,在这里在这里加一个端口号,那就是 ip 加端口号一个映射,对吧? 然后配置完之后呢,你可以通过 display net static 静态映射来看一下你对应的公网 ip 地址映射层的丝网 ip 地址,对吧? 然后呢,最后你去拼一下,发现干嘛通了,通了,然后呢动态 nat 呢?他这里举的例子是指我在我们的企,企业将运营商假设他申请的一个公网的 ip 网段是二百点十点一点一到二百点十点一点二十,那私网用户去访问外网的时候,直接在这个网段里面随机挑选一个, 然后呢去访问外部网络,对吧?啊?看一下他是怎么配的 啊?首先配相关的接口 ip 地址没什么好说的,然后我们来看一下它主要配了啥?第一个 创建的一个 nat 的地址词,这个地址词他给他取了一个编号,就是一,或者你取一个名字,他的范围呢是二百点十点十点二到二百点十点十点二十,对吧?然后你会发现他 结合了我们刚才学过的 acl 技术,创建 acl 两千去匹配自己的私网幺九二点幺六八一点零网段,然后呢,在我们的出口上面去调用他 nat 出去的时候 配合 s 幺两千去匹配,然后呢和我们的地址转换地址持一进行观点。 那么这条命令的意思就是说,我从这个接口出去的时候,首先去匹配 a 四幺两千,将 a 四幺两千匹配的云 ap 地址 和我们的地址词关联起来,在里面随机挑选一个公文 ip 地址访问,那后面多了一个什么呢?叫做 low pat, 是乞丐 不转换,我们的端口号只应是 ip, 如果把 lope 的去掉,其实说白了就是我们那个什么 napt 技术了,对吧? 所以呢, na 动态的 nat 和我们 napt, 它的配置无非是在最后应用上面是否需要加一个 low pad, 剩下其实是一样的,先创建地铁词,然后用 acl 去匹配, 然后呢,你可以去查看,对吧? display, 查看你的地址词,然后会发现你的地址词他的范围和哪个 ac 要去结合在一起,最后在哪个接口去应用,然后是否转换到端口号, 那这个呢,还是一样的腻子,对吧?动态 nat, 但是呢,它使用的是动态什么 napt, 其实将多个丝网一设同一个公网,所以你会发现呢,它的配置呢?是什么呢?一样创建地址词,创建 acl, 对吧?最后在接口里面呢,去吊用他,但是呢,干嘛呢?后面没有什么能拍他,对吧?可以实现多对一的这样一个音色, 然后最后去拼一下去验证啊,然后去查看我们的 nat, 奢侈啊,就是我们的绘画列表,就是你的哪一个丝网映射成哪 哪一个工网,其实都能够看得见的,都能够看得见的, 然后呢,还有一个 ezipezip, 我们说了,就是干嘛直接用自己路由器出口的这个 ip 地址作为映射的公网 ip 地址,帮助内网用户去访问外网,对吧?所以看它的配置啊,也非常简单, 在我们路由器出口上面配了一个公网 app, 然后呢,创建一个 acl, 匹配自己的私网网段,然后直接在接口下,你看直接在接口下吊用 nat out 棒的两千,直接就 nat 出去的时候匹配两千,后面也没有跟什么地址吃,因为用的就是这个什么 公网的 ip 地址,公网的 ip 地址,所以 nat 这个技术啊,其实非常简单,非常简单啊,像常规的,对吧?一的一的映射在线网中已经被淘汰了,因为它不能够解决 ip 地址不够用的问题, 所以呢,总的来说,其实我们 nat 用的场景用的最多的是两种,一种是 natc 网,将我们的内部服务器映射成一个功网, 使外网用户能够访问我们内部的服务器。第二个呢,是 napt, 对吧?将一个工友的 ip 地址映射成多个 私网 ip, 通过端口号加以区分来实现多对一的映射,帮助节约 ip 地址能够访问外部网络这样的一个目的。那最后一个呢?一般是小型企业用的什么 ezip, 对吧? ezip, 那么这就是我们本章的第二节技术。
93精彩网络技术 00:39查看AI文稿AI文稿
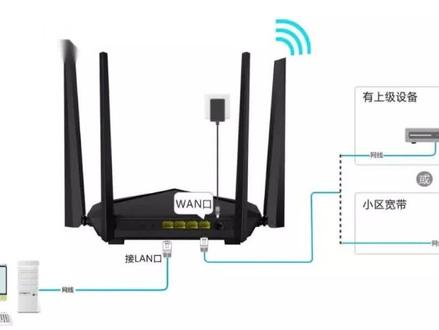
大家好,今天为大家演示一下怎样用手机设置风火路由器,这款路由器是网口盲插路由器,首先连接光芒和路由器,路由器上随便插光毛,插千兆口,找到路由器背面的 wifi 名字, wifi 密码,输入密码连接 链接完成后,打开手机浏览器,输入幺九二点幺六八点二点一录取背面的地址,点击进入录取,点击进入上网方式是 dhcp, 点击下一步,设置一下 wifi 名字, 设置一下 wifi 密码,最后将 wifi 密码作为管理员密码就 ok 了,点击完成保存,重启后即可正常上网。你学到了吗?喜欢的朋友双击加个关注,我们一起学习家庭网络知识。
375平顶山宽带国亮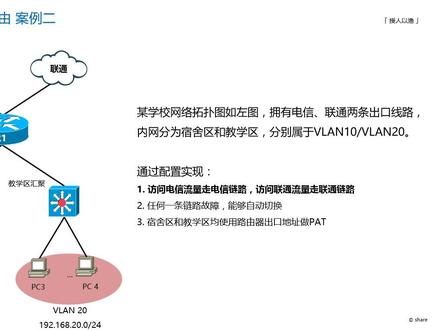 14:53查看AI文稿AI文稿
好,我们接着来看多出口 nat 啊,加上策略陆游的啊,爱丽二啊,其实爱丽二的话是由爱丽一做了一定的修改而成啊,其修改就修改了啊,一句话啊,很简单啊,我们爱丽一的话是要求 这个宿舍区啊,宿舍区统一的走电信啊,你甭管你访问哪,反正都走电信出口出去,然后这边的教学区统一走联通,对吧?啊?统一走联通啊,现在案例二做了一个调整,就是让你访问电信的流量走电信电路, 访问联通的流量走联通电路啊,就是这些内部的这些用户,对吧?甭管你是什么用户啊,我访问电信的走电信啊,访问联通的啊,走联 通房问联通的就联通啊,有什么区别啊?你看你第一种的啊,一个说法有什么区别啊? 其实转移到技术上来讲啊,第一种的话是什么?一些防控的列表的时候,第一种是写的基于原的防控制列表,对不对?是这个原的,好,我统一扔给你,是这个原地址,我统一扔给他。 明白啊,这是基于原的访问控制列表,但是我们第二个呢?第二个的话他是基于目的的访问控制列表,你访问电信, 你访问电信这个目的地,对吧?我扔给电信,你访问,哎,你访问联通这个目的地,我扔给啊,联通, 对不对?就只有这一点的差别,别的都没有变啊,什么策略路由啊, nat 啊,这些完全没有变化, 只有你的这个 acl 匹配的流量会有变化,我们对应到前面的啊,做的这个实验 啊,做了这个实验我们去改一下,让他。呃,就是用户我访问,比如说电信就是这个一百一百点一点一一,对吧?这个网络让他走电信啊,我们用户要访问两百这个网络,让他去走,是吧? 去走联通,去走联通。 ok, 我们给大家去啊,设置一下,去配置一下, 相当于就是变一下 acl 嘛,对吧? 把以前的 acu 给他漏掉。 nomc 是历史的一时吧, nomc 是历史的 啊,意识,现在我们要写基于目的的啊,防控的列表啊,是不是要写成扩展的防控列表?扩展防控列表是不是,是不是要在什么大于大于一百了,大于等于一百他这个数字, 所以, ok, 我们继续写哈。 mc 是历史的一百一吧,一百一是 miss, 任何啊,去访问我的 啊,我的什么?我的电信网络,电信网络是一百一百点一点一点啊,零,然后零点零点零点 二五五,就是任何去访问我电信网络的啊,这个 acel 应该是 ipa 年龄 ip 朋友的 ipa 里有些全吧。任何去访问我电信网络的啊,这个流量随意匹配出来,然后好 xc 是历史的, 应该是幺二零啊,不是 miss, ipa 里任何去访问我联通的两百点一点点,零点零点一点二五五,对吧?啊,这个流量,然后如特曼普的话,我们这边啊,也给大家去重新写一下吧,也叫如特曼普 啊,也叫分流吧。啊,盆 miss 十,当你卖起 ip 我最死一百一的时候,就是任何去访问我电信的流量。 ok, 我帮你解释一下 ip 把你吓一跳,这个是什么?五零点一点一点二, 备用的是六零点一点点二。 ok, 继续写入去,迈步啊,分流和密制二时,当你迈起 ip, 我最近是幺二零的时候,就是我们目的地啊,是去访问我联通的啊这个网络,然后我设置一下 ipx 后部,把你的吓一跳啊,制成联通的啊,这个地址下一就是联通的啊这个地址啊,然后选电信的做备用, ok, 相当于如特曼普就写完了啊。然后如特曼普应用的话,现在已经应用了,这就改了一下他的这个如特曼普改了一下他这个防控制列表理论上就配置完了啊,就第二问好,我们把先先这个 呃, s 一杠一应该是被关了,我们还乐关。呃,启用,我们在 pc 一上测一下啊,去访问一百点一点点一可以通。访问两百点一点一点一啊,这个错了啊,一点一啊, 中指一下, 两百点一也可以通,对吧? ok, 然后我们穿速度一下,看他们两个是不是肯定是不一样的。 这个这个访问电信应该走电信出口应该他的吓一跳,这里面应该是五十点一点一点二, 五十点一点一点二。好,两百点一的话,他应该是六十点一点一点二。哎, 访问电信两百,他怎么依旧还从从这边走的? 我没看错吧, 为什么 啊?车里路由还没有生效吗?我们再来看一下。修啊,这个 ap 是得修撞吧, 是不是先前的没有。呃,没有删,应该把这个漏掉重新写一下, 对吧?你看他买彩票罪是十,又是 又是一,一幺幺零啊,十的话我看防控的列表二十还没删, 防控的列表二十没有删,我把防控的列表二十删了试一下。所以这些呃,在以前的基础上删的话,有时候容易出问题啊,宁愿重新做一下都防控列表二十, 然后把撸串重新写一下吧。如啊,如此漫步分流重新写一下。 曼普先生也也也有问题,你看他曼七十还有曼七二十 啊,你看这个慢 加二十还卖齐,幺二零,二十都没有了,十也没有了,迈普森牛,然后 permex 十,这也给大家去熟悉一下吧,再熟悉一下,买起 ipuzs 幺幺零, csipx 后部,呃,是多少 满足的?木地房电信的啊,是走五零点幺点幺点二,费用六五零点幺点幺点二, ok, 然后如此,曼普分流而灭是二十,当你卖起 ip 和最死幺二零的时候, csipx 后 六零点幺点幺点二,五零点幺点幺点二, ok, 配置完毕,再来 纠让一下, 幺幺零。幺幺零是什么? 是任何到到我们啊,这个电信网络的这个流量。幺二零是任何到啊,这个联通啊,这个网络的流量,然后我们看接口下应用了没有, f 零杠零和 f 零杠一 分流啊,分流 ok 以及运用啊,再看一下啊,访问联通,哎,是不是啊,访问联通是不是走联通了, 访问店啊,访问那个电信呢啊,走,走电信对吧,电信是五零点幺零幺零二,走这边, ok, 然后我们在 pc 啊啊 pc 二上试一下访问电信吧,是不是走的五零,对了啊,走的五零,访问联通 是走在六零啊,走这个啊,没有问题,对吧?没毛病。好,我们再来把这个接口下档一下,零头 faces 一杠零啊,这个接口啊,先给他给干掉, 看看这边这边这个数水区访问的流量能不能把它切到联通区访问 切过来没?其实已经切过来了,他下一下走的联通 看到没有访问他,他下一下已经扔给他啊,已经扔给他,只是他这个陆游应该还没收敛。 修 ip 路程我看一下啊,联通这边应该有电信的路友修修 ip 路程, 对吧?你看他中间有一个路由 r 那个瑞普的一个修炼会有点时间,现在应该修炼就好了, 看见没?切过来了,对吧?访问,他本来访问电信应该走电信这个出口了,电信这个出口被挂掉了,已经切换到联通这边去走了,看一下他访问联通这个应该就没什么说的,还是直接走这个出口, ok, 我们看一下这边二二 pc 二啊,这边好了,电信出口也切到联通这个出口了,因为电信出口挂掉了吗?十一杠零,十一杠零被下葬了。 这是关于案例二啊,与案例一的啊,区别在什么地方啊?大家呀,一定要好好的理解,好好的理解,区别就在他的访问控制列表啊。访问控制列表我们可以看一下 先前啊,先前那个是基于原的防控列表,现在是基于什么基于目的的防控的列表,看见没有啊,是匹配的他的目的地址啊,匹配他的目的地址, 这个是联通的地址,电信的地址是一百,联通地址是两百。哎,这时候老师,呃,有人就会问了,哎。老师,嗯,你这个实际项目当中哈,你这个一百和两百你是用的啊?这个一百和两百啊,简单的来代表电信和联通的地址,对吧?实际项目当中我们怎么去做呢? 实际项目当中,你看你这个电信的地址那么多啊,联通的地址那么多啊,你怎么去做匹配啊?怎么去做匹配啊?其实这个问题很简单啊,很简单,因为其实网上可以找到电信和联通的这个地址库的,他虽然虽然很多,但是啊是有限的,我给大家去看一下, 应该发到 qq 邮箱了, 你看一下啊,联通的网段和电信的网段啊,联通的其实比较少啊,就这么些啊,如果你要写防控制列表把它匹配出来的话,也也不难吗?啊?就这么多啊,可能写个几十条啊,上百条吗?你看,呃,这个电信的网段呢? 电信的网呢?就多一点哦,可能要写好几百条啊,防控列表啊, ok 啊,这些都是可以把它通过防控列表把它匹配出来的啊。在实际项目当中啊, 这个运营商的网段还是有限的啊,他不是无限多啊,有什么一亿条两亿条,没有那么多他的网段的话就几百条啊,顶多了啊。所以啊,这些路由器的话,你可以在上面去写, 把这些所有运营商的这个网站给他匹配出来,比如说,哎,让走访问联通的啊,走联通的出口啊,访问啊,问 这个电信的啊,走电信出口啊,一条一条的啊,写出来这里面我们就写了一条吗?就用一百啊,一百一点零啊,表示啊,就用一百这个网段表示电信吗啊用两百这个网段表示联通啊,实际项目当中的话,这个可能写很多条, 可能写很多条,几十条啊,上百条啊,都有可能啊,都有可能,你看嘛。啊这个联通的可能你写下来之后估计有个大几十条上百条了啊,这个防控人力表, 当然现在最新的啊,一些路由器其实他都支持啊,他都内置了这个运营商的啊,这个地址库, 这些地址库他都内置了,所以有时候不需要你写,你只需要根据这个图形化界面去勾选一下。哎,这个接口连的是? 是啊,连的是电信,那个借口连的是联通,好,相当于这里面的工作都有把路由器本身给你做完了。 所以现在的路由器还是挺智能的,不仅路由器,像防火墙啊,然后啊,这个什么行为管理都支持电路的负载均衡啊,电路负载均衡里面底层有个非常基础的一个技术,他就是我们今天讲的吗? 策略路由,对吧?策略路由只是他底层给你做好了,但有些路由器他没给你做好,就需要你自己去通过这种方式去配了,通过这种方式去配, ok, 这是,呃,关于啊,第二个案例啊,关于第二个案例,多出口为一体,以及策略路由相关哪些配置?
138summer课堂 03:15查看AI文稿AI文稿
net simply means that the router will have several ip addresses available for translation as opposed to just one address in the case of static net the configuration is very simple and at microtic we don't even use the term dynamic net as it is just another variation of source net, but let's have a closer look this method could be used by people who have several public ip addresses from their icp and a bunch of land devices that could share those ips in today's world it is not a very unlikely scenario one public ip address with masquerade setup is more than enough for most organizations even if you have servers that need to be richable from the internet you can simply expose a couple of ports and do port forwarding you get the point dynamic net is used when there is a good reason to do so, but let's have a look at the configuration i have created this little virtual setup on the right side i have two devices in a line and they are connected to a gateway through which they could reach a third device i put it in a second local area network instead of pretending that i own public ips because the configuration is just the same so we have three addresses that we can translate to here is how we can set that up i will open up the terminal to my gateway and i will go to the net section there, i will enter add chain source net action source net source address is just going to be my local area network the out interface is the one connected to the third router and then finally i have to add the two addresses which is simply arranged from the first to the last of my available addresses now if i start up the sniffer on r3 and pin it from r1 you can see that the traffic is coming from 1011 address and if i now pin from our two the traffic appears to be coming from the 10 12 address it is working this is all good if you have several consecutive addresses to translate to however in the case where you have public ips that do not come one after another then you will need to to create several separate net rules one for each address the only complication with that is net rules work just like firewall rules where they are applied in order so you have to select for when the rules are applied when you add a rule press tab and you will see many different attributes that you can apply you can use source address a routing mark random maybe you want fifty fifty chance for your rule there are many options even the per connection classifier perhaps you can come up with a simplified pcc load balancing setup it is all up to you to play around and see what happens but i'll see you next time。
4YuS 02:24查看AI文稿AI文稿
用户拉了一条一百兆的宽带,那么我们如何调试路由器,让两百个用户能够同时上网呢?那么其实我们只需要以下几条命令就可以轻松搞定。 好,那么我们先来看一下整个拓谱,上面蓝色的块呢是模拟运营商的网络,我们不需要管他,那么这块呢是运营商给我们给的专线的信息 ip, 此网页码默认网关。 那么其实呢在这里我们只需要在咱们出口网关路由器我们做配置就可以了。那么第一步呢,咱们也是需要给两个接口分别配置好相应的 ip 地址,那么第一个是 零杠零杠零口,我们配置内网的 ip 地址是幺九二点幺六八点一点一,就是每台主机的网关,那么 我们输入二十四位增音码,那么接下来呢,我们也是需要给外网零杠零杠一,我们配置 ip 是二二零点一点一点二啊,这时呢它是一个三十位的子网页码。 好,那么接下来呢,我们还需要配置一条八个零的缺省都有,零点零点零点零,空格零点零点零点零,那么网关指到运用商给我们的网关是二二零点一点一点一。 好,这时候我们配置完以后呢,接下来我们还需要创建一条 icr 两千啊,那么我们 roller pro mate ok 就可以了。好,那么我们接下来咱们看一下,确实已经创建好了啊,那么下面我们通过咱们在外口上去调用这个 icr 啊,就是我们创建一条 nit aunt bomb 的两千啊,那么其实我们这样创建完以后呢啊,其实那我们就基本上就配置做完了,现在我们在 pc 啊,我们去做操作,咱们去拼一下外网的服务器地址是一百点一点一点二, 来看一下咱们能不能拼通。那那么其实呢我们现在是已经可以拼通的,那么咱们再看咱们 pc 三, pc 三呢是一点三,我们看一下能不能拼通,外网的地址呢是一百点一点一点二。 好,那么这时候我们发现呢,一开始他都会丢一两个包,那么最后呢?全部都正常了,那么这是我们整体的一个路由器的一个整体的配置的一个方法。
959网络工程师老张 02:13查看AI文稿AI文稿
我们六七的路由器上配了两个接口地址,当然我们六七路由器上最重要,我们还需要做 let 转换啊,就说我们四网地址找到公网这个接口啊,到我们这个路由器出出接口就是第一这个接口上 要需要怎么进行 let 转换?私网转公网是吧?零二这个网站是需要公上公网的,上外网的是吧?所以说我们在路由器上我们需要 只需要回程漏油的时候,我们只需要幺需需要写幺幺零二这个网站的回程漏油。首先我们看一下啊, 它里面需要一两个默认一需两个静态漏油嘛,是吧?我们看一下 第一个静态论语是什么呢? 只要我们访问到我们出口这个路由器所有的地址都指向什么了?都指向联通啊,联通对单这个地址啊,那我们就是,呃,多少了?我看一下 幺七二一六一六点幺幺,就这个地址啊,让我们看一下啊,上面这条,这条漏油不用了啊,我们再看一下刚才我们讲了回程漏油是吧?当我们从外面回来这个地址了,回来地址我们只要是只要是我们 好访问我们内部幺零二这个网站的,那我们指向什么呢?指向我们核心这个啊,四十五口啊,指向这个 啊,指向这个幺九二幺六八一百点二五四这个,这就是他两个怎么了?两个灰尘漏油啊,一啊,一个默认漏油,一个灰尘漏油,还需要什么呢?还需要用 light 转换啊? later 转换很简单,我们是定义的,我们是定义一个,呃, d、 c、 l 是吧?我看一下我们允许了什么?我们允许了所有的地址都可以出去,但是我们在接口下我们要怎么呢?要进行个 later 转换啊?让我们看一下 这个接口是什么呢?是在领口上,是在衣口上进行一个来的转换。我们看一下这个 let off, 看 let 棒呢?我们加上加什么呢?我们再加上这个 ncl 一个编号,这就是我们一个工往地的一个转换。好。
 19:49查看AI文稿AI文稿
我们刚刚完成了第一步啊,拓普搭建好,我们接着来进行第二步啊,第二步叫什么啊?这里面有的 第二步啊,做基本的一个配置,做基本的一个配置,第二步和第三步我们就把它合在啊,合在一起了啊,就是基础配置对不对啊,什么微烂啊, xx 啊, apd 纸啊,啊,瑞普, ospf 啊等等啊,这些东西,我们把它放在一起来做好,我们首先来启动一下啊,这个实验环境 啊,我的电脑的配置还是可以的啊,十二 g 内存啊, i 五的一个 cpu, 这个很多年了啊,联想的叉二三零啊,这个电脑啊,其实我现在用的最多的不是这台电脑,这个是为了为了交实验啊才用的 啊,这台电脑唯一的 这一个优势就是内存很大,而我们的这个 gs 三基本上是比较吃内存,但是 cpu 要求这个倒不是太高啊,不是太高 啊,这个又没又没启动起来啊,但是我觉得大家都不用担心哈,大家电脑肯定都能跑起来,你想一下当年我的啊,四 g 内存的一个电脑,我跑了十几台的这个啊,路由器,然后还 还是跑的 i e 的实验啊, cci e 的实验啊,完全没有问题啊,虽然因为 i e 的实验你超到最后,我这个命令特别多啊,他特别会耗你的这个 cpu 啊,耗,耗内存啊 啊,当时我敲的时候 cpu 内存啊,都是百分百利用率啊,风扇转的跟啊,跟这个吹风机一样哈,但是没事啊,他不会烧, 烧不掉啊,当初我是一个很老的一个惠普的电脑啊,所以这个你不用担心啊,即使百分之百啊,运行个啊,几个小时啊,运行个十个小时烧不了哈啊, cpu 的品质还是很高的啊,当初我觉得我的那个 啊,电脑的温度好像都是八九十度啊,真的是八九十度啊,你的手放到那个,呃,放在那个出风口啊,跟跟那个什么,真的跟那个吹风机的吹出来的风一样,特别烫,烫手啊,七八十度的温度啊,特别是夏天, 但是烧不了哈,不会烧好了好给大家呃,废话了比较多,我们进啊,进入这个正式的一个配置吧啊,给大家去配一下。首先第一步配啊,配我们基础网络环境啊,基础网络环境我们也是从从下到上吧啊,从 这个 pc 三十交换机到路由器再到这个 internet 啊,一步一步的去配啊,前面的啊,前面的这个我就不给大家刷刷脚本了,虽然现在这已经给大家去写了一个啊,几个脚本啊,刷不刷 还是老老实实给大家去配一下啊。我担心有些人啊,都没有看前面的视频,直接跑到看后面的啊,或者是前面看了也没看明白的啊,你在这再给大家刷一下脚本,那更晕了。阿巴拉这个这个配置成 p c 啊,这个是用路由器去模拟的啊,主页第一步录为 app interfacef 零杠零 aplgs 幺五九二点幺六八点一零点幺啊,三个二五五啊,点零都下档 apdfortgatory 对吧? 网关幺九二点幺零八点一零点二五四啊。首先把 pc 一配配完了,把 pc 二一样都 ip 入顶,把路由器的这个路由功能关了, apuvipuz 是幺九二零幺零八零二零点幺三个二五五 点泥好揉下档, 然后 apd fort get away。 幺九二点幺零八点二零点二五四, 好, pc 配置完毕啊, pc 搞定了,接着来配三层交换机啊,三层交换机首先干什么啊?创建微烂吗?啊,这个第一个三层交换机只有微烂 十啊,下面只有微烂石,然后啊,把相应的接口 f 一杠零画到 switch x c 啊, switch mode x c 四口啊, switch x 的微烂,把石画到微烂石里面去。 然后啊,这个三人交换机是不是他的一个网关啊,是不是下面用户的网关啊?是的,所以在上面配微烂石,银特配是微烂石 apuzs 幺九二点幺六八点一,零点二五四,三个二五五点零,然后漏下档, ok, 这是相当于配的这个接口和配的网关地址,然后它是上行口 interface f 零杠零 ipuzis 啊,三零点一点一点一, 三个二五五。点击楼下的啊,楼下的,其实你配的前面的,我们测试一下吧,应该在 pc 上去能够拼网吧,是能够拼通的 pc 一吧,幺九二点幺九二点幺六八点一,零点二五四,应该是可以通的, 对吧?啊,可以通啊,可以通。然后啊,你看,配了,已经配了上行地址了,我们为了简便一点啊,为了做实验吗?好,我们把让他内网的这两台三层搅拌机都用,都运行 ospf, 把所有的网段都宣告进去啊,如特 ospfe, 凌晨多少个啊?请你可以宣告两段啊,也可以宣告八个零啊,我还是老老实实的给他去宣告网段吧,怕宣告八个八个零,有些人又搞不明白了。 先告网段,把危难时的网段把先告进去,危难时 身高一七零是吧,然后雷出,雷出半克啊,三零点幺点幺点零点零点零点 二五喊去你 ok, 现在在它上面去。呃,配了 ospf 还宣告了两个网段,这是啊,三层交换第一啊,接着来配啊,三层交换第二 cp 啊,配什么呢?微烂穿那个微烂二十,把接口放进微烂二十里面去。 mcsuvgncsv 烂二十啊,这个搞定了,然后配微烂二十的啊, svi 地址 二零零八点二零点二五四三个二五五,录下了啊,录下了,然后好在 pc 二上去测试一下平台的网关啊,能不能通,应该是可以通的。 哎,尴尬了,不能通 二零点二五四啊,可以红可以红的啊,你看中间有延时,可能这就是模拟器吧啊,其实利用率都不高。 我以为不能通呢啊,我以为哪配错呢啊,可以通啊,没问题对吧?但是我们,呃,这个第二个三人交换机配置有没有完成啊?没有完成啊,还要继续配。配什么? 配他上行接口啊,还配路由协议啊,好,内部我们让他是跑的 ospf, 外部跑个 rap, 然后 interfacef 零杠一, interface f 零杠一,然后 ipu z 是幺九二零幺零八点四,零点一二五五点二五点五点零,然后楼下档 rooter ospf 一 later 贝壳宣告两个网断幺九二零幺零八点二零点零, 区域零 hfu 二可四零点幺点幺点零零点零点零点二五五 l 零 okospf 配置完毕,相当于相当于什么?相当于我这两台三层加换机 配完了吗?有没有配完?大家想一下有没有配完啊?没有配完对吧?还要配配陌生路由啊啊,你要配陌生路由 要配两天默认录油,让他指向你。不知道往哪去的时候都能给路由器吗?当路由器去帮你去转发。所以要配默认路由啊。前面不是说了吗,可以手动配默认路由啊。可以,如果啊,你也可以在在什么啊?在这个二一上啊, spf 竞争下让它自动的产生默认路由 啊,我待会让他自动产生。算了啊,这里面现在就不配了喂,这两个三加万就搞定,接下来下一步到了。什么到路由器这 基础配置啊,基础配置啊,配接口地址吗? interfacef 零杠零。 apuzs 幺九二点幺六八点 a, 不是幺九二点幺零八三零点幺点幺点二三个二五五点零都下当零头费是 f 零杠一啊, apugs 四零点幺点二 三个二五五,点击录下档啊,这两个接口配好了,这两个接口是不是要配到 ospf 的区域啊?区域零里面他要跟这两台三层交换机之间建立邻居关系的啊。日头儿 ospf 一列车迈克三零点幺点幺点零, 零点零点零点二五五去零,别出多少个四零点幺点幺点零,零点零点零点二五五去零。 哎,是不是还在这上面去产生一台默认旅游啊?今天忘了,不是奥 spa 五一啊,地方 fort 啊, in information or regionant always 可以让它产生吧。我们看一下这两边是不是有磨人漏油修 ip route, 这油条默认入油指向什么?指向这个接口的啊?他是指向这个接口,他应该就指向这个接口,应该四零点二,我们可以看一下修 ip 入城,修 ip 入城, 哎,这个什么鬼啊, usbf 路由都没有啊。 f 零杠一接口是 app 的呀,没问题啊 啊,大家发现没有,有什么问题?接口地址配错了吗?这个本来是四零网段的,你配幺九二点幺零八零啊,这肯定有问题啊,所以 interface f 零杠一 ipuzs 四零点幺点幺点幺三个二五五啊点,你如果细心的这个同学应该就发现了,我配的时候是有问题的啊,其实我也不知道我出了问题啊,你去检查吗?你看他 ospf 邻居都没建立起来啊,肯定是地址,要么接口没被楼下当,要么这个地址配错了, 听到没有啊,通过 spf 学到了啊,对吧?他学到了这边的路由啊,也学到了一条什么进默认路由。 沐浴露油是哪产生的?是由二一产生的,所以他下一条指向什么?二一的啊,这个接口啊,是由二一哪条命令产生的?这条命令 哈啊,注意啊啊,这个是非常常用的啊,在出口漏油上啊,一般会去配置的, ok r 一的配置完成了一半啊,他的这种下行接口啊,是配置完成的 啊,下一节课配置完成了,所以你配完这些的时候,我们在 pc 上去拼一下, pc 二应该是可以通的,点二零点二零点幺,对吧,你看一下它通的一个过程怎么通的?幺九二点幺六八点二零点幺, 第一步啊,扔给幺零点二五四,也就是他啊,默认网关。第二步啊,扔给路由器这个接口啊,路由器 这个借口啊,为什么他知道能给路由器这个借口?我们看一下嘛啊,修 ip 路程在这,他目的地只是应该是二零网段,对吧?他这里这里面有没有二零网段的路由?应该是有的, 学习完成之后有二零网端的路由再踏上。扔给谁?扔给扔给这个接口吗?对不对?扔给这个接口,然后就扔到了路由器,路由器上有没有二零的路由? 幺九二点幺零八点二零的都有,有没有?有吗?扔给四零点幺点幺点幺。扔给他,他上面有没有 啊?他上面就更有了,哈哈。啊,这个二零是他的直联路由啊,对不对啊?是他的直联路由啊,回城的话也一样,我就不给大家去啊,一一的啊,去看了,相当于配 到现在啊,内网是能够通了二一访问这个 pc 一,去访问 pc 二,也就是什么,也就是我们的啊,这个速热区去访问教学区或教学区访问宿舍区,这样互通肯定是没有问题的啊。这 pc 一访问 pc 二,我们在 pc 二去访问 pc 一吗? 全速弱者幺九二点幺零八点一零点幺,肯定是可以通的啊,没有问题,对吧?我们接着就要来,就要来什么 啊,就要来做哦,我这一步还在基础配置呢,先先不让他们中线互通吧,我们先把基础的给配完哈,把这个二一的啊,这个两个出接口啊,配置好,然后电信和联通啊这边把它给配置好啊,就 ok 了啊,后面我们再来讲啊,这个什么策略路由啊, nat 这些东西啊,我们配出接口啊,伊特费是 fs 一杠零 ipuzs 啊,五零点幺点幺点幺啊,三个二五五啊点零,楼下档 interfacefs 一杠一 apozs, 六零 点幺点幺点幺,三个二五五点零,然后喽,下档一下 这个配置好了,对吧?这个配置电信啊,配置好了,你看把这个接口也放到上面这个三角形,为了简单,让他们跑一个瑞普吧啊,让他们跑一个瑞普 啊,这个瑞普和里面的 ospf 是不互通的啊,这个只是他们外边这个啊,外面你可以跑这个动态,跑这个静态路由,但跑静态路由太复杂了啊,这里面地址太多啊, 你写静态路由会把你弄晕啊,你直接让他跑一个瑞普吧啊,瑞普如特如特瑞普啊, version two, 然后喽,啊,关闭,自动汇总,这这几条命令一般是必须的 啊,一般是必须的,不然会出问题的啊,这两天啊,跑 rap 的时候啊, version too 啊, low alt summary 啊,这个一定要配,然后宣告他外面的这两个网段,五零点零点零点零,哎,有人就会问,老师,你这个为什么不学写五零点啊,一点一点零啊, 啊,为什么啊?其实啊,其实可以写五零点一点零,又是 versing two, 对吧?啊,这个他的第二版本的话是支持这个啊,这个这个,这个什么变堂之王,野马的啊,之王之,支持这个之王号的, 如果是玩玩星光的话,你就写五零六零就可以了啊,因为他是瑞普的第一个版本,他只识别啊,只识别这个主类网络号, ok r e 上这个瑞普配置完毕了。好,我们来配电信, 电信一共有三个接口, interfaces, 一杠零, ipozs, 五零点一点一点二,三个二五五点零,楼下档啊,然后 f 零杠零啊, apozs, 九零点一点一点幺吧,三点五,点击楼下浪,然后还有一个什么还回口。 apo 最是一百,一百点一点一点一, 然后三个二五五点零,这个都不需要录菜单了, 然后 lowows summary 啊,关闭,自动汇总。为什么要关啊?前面讲路由的时候啊,讲得很很清楚哈啊,讲讲那个路由偏的时候啊,里面讲了什么 ospf 啊,瑞普啊,等等啊,这些东西其实重点就提了啊,提了一点啊,瑞普他这个自动汇总啊,一定要关闭啊,不然会出问题的, 然后宣告 atwalk, 你外面的,你这个为了简单,你难得难得写三条啊,就写四个零哈,全部宣告,四个零就全部宣告,然后联通 也配三个接口,对吧? interfaces 一杠一, atocs 六零点幺点幺点点二吧,应该是看一下五这个边,这边配置对了没有?五零点二,对了,这边是六零点二, 三个二五五哈,点零,然后楼下的今天费 cf 零,杠零哈。 apozs 九零点幺零幺零二,三个二五五 点零,然后录下单,然后 interface 还我一口,两百点幺点幺点幺,三个二五五点零, 然后 doctor repoverse into low art summary network, 全部全部,对吧?这个应该写错了,这个是两百,不是两千了。 好了,基础配置基本上就完了,我们来看一下修 ip 速度,他应该有瑞普学到了很多路友,瑞普,学到了,学到了武林,学到了这个网段啊,学到 到了什么啊?一百啊,学到了,他学到他的环卫口啊,这是在联通这边学到的啊。联通这边你看有有电信的这个夫妻的这个路由吗?啊,他是有的,连电信这边他应该也有联通的这个路由,修 ip 入,而且是通过瑞普啊学到的, 对吧?有联通这台服务器的啊,联通这台服务器的这个路由啊,也有联通这边 啊,互联网络的这个路由啊,而且你看到没有,他到这个六零网段啊,这个电信到这个网段可以走这边走,也可以从这边走,他是等价的啊,等价的, 因为他们如果从到这个网段从这边走也要经过一跳吗?啊?走这边走也是经过这个一跳吗?啊?等价的 经都经过一跳啊,都经过一跳, ok, 基础配置到这啊,就配配完了啊?配完了我们看一下出口路由器啊,修 ip 路程,他应该有一个到对方的路由, ok, 都有,都有到这两边这个服务器的这个路由啊,相当于基础配置 啊,就 ok 啊,搞定啊,大家看一下啊,你有没有配对哈?有没有配对啊?这这这里面配好了之后啊,你才往后面去配,才不会出错啊,这是最基础的一个配置。
43summer课堂 07:37查看AI文稿AI文稿
再说一下啊,那么我的企业内部的下面的部分呢,全是四网地址啊,啊,我访问的这个八点八点八呢,他是公网地址,我说过四网地址呢,不能到公网上去,陆游 啊,不能去,那我怎么办?怎么有什么样解决办法呢?啊?我们用网络地址转换,就说在 ar 三上面呢,我们把 我的内部主机要去访问这个八点八的这个数据包,到达这个 ar 三的出接口的时候呢,我去做网络地址转换,把我的四网地地址呢,转换成我这个出接口上的这个公网地址啊,这个方式呢,我们把它叫做 ezip 的方式。 嗯,做网络地址转换呢,它有两个步骤,一个呢就是先去匹配我们的数据流啊,当然就是 a、 c、 f 控制列表了,因为在防控制列表里面啊,比如说两千到两千九百九十九, 两千到两千九百九十九呢,他指的是基本防控制列表,比如说我写个两千啊,或者两千一零一啊,或者是两千九百九十九,那么他代表的是基本防控制列表, 基本防控制列表呢,他只是去匹配什么,我这个数据豹纹到达这台路由器以后,我匹配到这个数据豹纹的这个原接原地址。那么什么是原地址呢 啊?什么是原地址啊?原地址呢?就是我是哪一个的哪一台主机去访问我的啊?目的地址啊,所以呢 p、 c、 e 的地址就是原地址啊,八点八点八呢,它是目的地址,那我匹 这个原地址就是 pc 一的 ip 地址,那么在这里面的话,我们通常呢可以去使用两千啊,因为我们在 a 在 ar 三上面做网络地转换呢,只关心原地址啊,跟其他地址呢,我们啊就是没有什么关系, 真的,我们 acr 防控制列表两千就行啊,两千零一啊,基本防控制列表就行,而这个三千到三千九百九十九呢,他是高级防控制列表,因为高级防控制列表呢,他啊可以匹配到我们的原 ip 地址,目的 ip 地址啊,原端口号,目的地址的端口号,那么以及协议啊,所以呢,也就说高级访问公众列表呢,它可以更加精准的去识别我们具体的这个数据报告啊,那么这还有四千到四百九十九呢,它是一个二次 我们的啊, excel 是吧? i p v 六啊,这是 i p v 六,这是给我们的 e c r 防这列表给个名字啊,这是我们的一个,呃,就是一个 序号,是吧?数值啊,序号 excel, 那么我们这里呢,用 excel 两千在 比赛两千里面呢,我们主要去配置他的这个啊,规则啊,这个规则的动作呢,是允许 啊,允许什么呢?允许原地址,对于我这里面,我允许原地址进行网络地址转换的话啊,我允许我 pc 一、 ps 二 其他地址,我们不需要他去上网,对吧?比如说路由器上面这些接口的地址啊,我们不需要他去上网,所以呢,我可以只需要去匹配我的 pc 一和 pc 二的地址, 那么因为这个是一个网段,所以呢我匹配到幺九幺零八十点零,这个呢是 hokk 四眼嘛?零呢,它是匹配我们前面部分啊, 这样的话我们就建立了这条规则啊,建立规则以后,我们需要在我们的出接口上零杠零杠零,在出接口上呢,我们要去做网络地址转 两千呢,指的是一下,哎,二二两千零一啊,两千零一呢,指的是我的匹配的这个数据流,匹配的数据流从这个接口出去的时候呢,做网络题转换,转换成我一百点零点零点一这个接口地址, 那我现在在 ar 三上面做了网络体转换,那是不是我 pc 一就能够仿供网的呢? 我们能不能去房宫啊啊,去看一下 啊,大家会发现呢是访问不了的啊,大家会发现是访问不了的啊,为什么访问不了?为什么访问不了? 原因是我们在我们的设备上面要去查找路由表啊,因为我们说你 pc 要去访问八点八点八,我的网关在什么地方?网关虽然在这个十点幺九幺八十点二五四上面,但是呢,它实际上它流量在 ar 一这边了, 对吧?我们在 ar 一上面呢,去查询路由表象,在这个路由表里面有没有能够到达这个八点八点八点八的路由,大家去看,在这里面我会发现了,并 没有能够到达八点八点八点八的路由,没有路由我肯定上不去,对吧?这时候呢,我们刚才说了,因为我在这里面我启用的是 ospf, 而我这边呢有一条缺省路由指向的 sp, 那么我们能不能把这个缺省路由引入到 ospf 内部来呢? 是可以的,所以呢,我们在我们 a r 三上面去引入这个缺省路由啊,我告诉我 s p f, 我 a r 三呢是我是唯一的出口, 对下面的路由器来讲, o s p f 的路由器来讲,我就知道我的出口是 a r 三,那我要访问啊,啊,所有的数据包都会把数据包呢送到 a r 三这边,那我们怎么去做呢?在 a o s p f 一里面去用 deflow 啊,你说啊,忘死啊,这个呢,就是说我们去设置缺审的路由通告啊,这里面也有一些参数啊,比如说 office 啊,这个呢表示意志永久的意思啊,当然你不写这个参数,其实也没关系啊,在这里面,当我们输入这条命令以后, 那我们在 ar 一上面呢,去查询一下我的路由表象,看一下它会不会发生变化,对吧?这时候呢,你看大家呢,会发现我这里呢有一条缺省路由,缺省路由呢,它是 y o s p f 引入进来的, 是谁引入啊? ar 三引入进来的学生路由预先及幺五零,开销是一啊,开销是一,吓一跳呢,是十点零二零点二,你看,所以呢,我要去访问互联网, 我数据,我肯定是这么做,那对其他设备来讲,对 a r 二来讲,它也是这样的情况 啊,也是这样情况,那我要出去的时候,我的所有的数据,数据报文会送到我的十点零零一点二,是不是也可以送到这个地方来,这样的话我们本身有缺失目标,那么这时候呢,我们内部主机啊,我们再去访问互联网 啊,大家看到已经通了啊,已经看已经通了,好吧,所以呢,在这里面,我们有时候呢就说在配置 o s p f 的路由的时候呢,一定要注意,需要把出去的这个缺省路由引入到 o s p f 引入。缺省路由呢,它不是通过 input 这种方法去引入啊,而是通过 deflot root 啊啊 a once 那个命令呢?去引入啊,大家注意一下。
 21:53


