锐捷交换机ACL怎么关闭
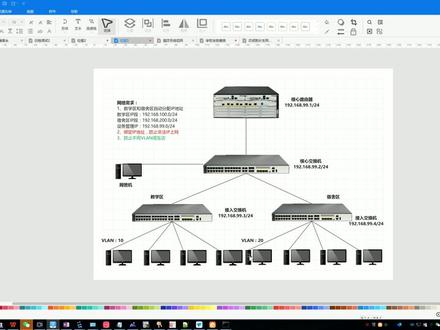
大家好,我是网络工程师陈风,今天我们来学习一下交换机零基础入门道提升第十三课 acl 的配置。 acr 的配置呢?我们今天一个应用是防止不同微量接触法, 我们来看一下这个项目的需求啊,前面呢这几个需求呢,我们之前呢已经讲过了啊,接下来呢,他有第三点需求,防止不同为浪监护法。 我们知道啊,我们做了呃,三层的赢球费是为难了,他默认呢,他个个为难之间是允许不同的,就是他做了为难间陆游了,他是可以不通了, 因为有些公司啊或者企业,他为了一些安全性,他不允许不同的危难之间进行复发,所以说要要他达到 学不同微量减负法,这个需求怎么操作呢?我们登录一下这台交换机, 因为是因为是他防止说不同间危难陆游了,我们要用到一个新技术叫 acl。 acl 是什么呢?就是一个访问控制列表, 就是说允许你访问或不允许你访问,就是通过这个访问的,呃,这个权限这个列表来决定。 到这里呢,有几种法文科技列表类型,一个叫 b c, 就是基本的,基本的呢,就可以只就他只和配置基于 ip 的原 ip 目的 ip 的,这个高级的呢,这个除了基于 ip 的,还可以继续 ip 加端口 或者加协议的,这就比较高级一点了。这个呢就是基于二层了,二层相对是麦克地址啊,或者维纳了,这个只是针对二层了。然后第三个呢,给予用户的,这自定义的啊, 我们主要用的多了,就是用过高级的防控控制列表,高级防控控制列表了, 呃,就是比较他可以限制 ip, 还可以限端口、限协议,这样就比较多,今天我们就用这个高级防控电表来演示一下。
粉丝3.4万获赞10.7万
相关视频
 05:48查看AI文稿AI文稿
大家好,昨天我们把所有的交换机,嗯,调了以后,然后监控服务器、数据库服务器和电脑和摄像头,现在已经全部 全部干通了。现在有一个这个问题,在使用场景中, 监控服务器,数据库服务器,他并不是所有的电脑或者所有的摄像头都需要去访问,比如说数据库服务器,呃,监控摄像头网断就不能让他访问,因为访问的话数据肯定会出现安全隐患。 我们这边其实可以这么搞,在核心交换机上做个 icl, 然后控制 不让摄像头去访问数据过的服务器。首先,呃,直接在核心交换机上配就行了, 还是一样 sus 进去以后,然后配置 s m s, 不是 s, 进去以后配置 s l s e m basic。 我们现在做一个年轻, 我们需要的是 电脑能 够到数据库服去, 在这个位置,它的 d e, n, y 和 p r m t, 它的意思是阻止 p r m t 是指的是通过,那我们就直接做成通过, 通过整个网段写他的前前三个的地址就行了,不需要写,写到精确, 因为写到进去以后就只能这台电脑通过。然后其他的其他的同网段的 ip t 直接不能返回这个野马的位置,注意一下,写成反野马, 那再再写一个拒绝的, 拒绝就是拒绝所有,然后 display this 就能够看到第一段写的是允许通过幺七二点幺六点 幺幺零网吧通过。第二句话的意思,禁止所有通过 在华为的交换机,华为的交换机他做 sl, 他是坐在接口下,但是我们这个是华山的,华山的他是写在危难下的。为什么我们要分了很多个危难,分了很多个危难,就是因为这个原因。 先进入微辣, 然后应用 sl 两千, 他的数据是从幺幺零流到接入交换机,然后流到核心交换机,再流到数据库,那他的这个口的就应该是出接口流量出,所以我们就要做到出接口下面, 这样的话我们的电脑去拼 能够增长拼通,然后摄像头我们再去拼,然后就已经不通了,看没看没,已经不通了,超值啊。 我们再把这条命令删了,删了以后看结果 有一句话,这个就是出口,他删除命运就是安度空格,然后命令, 然后我们再用摄像头去拼数据服务器看,已经通了。
54牛马网工罗sir 11:26查看AI文稿AI文稿
大家好,今天我们给大家介绍一下访问控制列表 acl 的原理以及配置啊。首先的话,我们先简单了解一下啊, acl 呢,它是一种呢基于数据包的一个过滤技术啊,我们很多的防火墙呢,都是基于 acl 这个来实现的, 他是可以针对这个呃 s 幺列表来对这个数据包进行一个识别啊,然后呢,如果说命中了呢,他就允许通过,如果说没有命中呢,他就把这个数据包呢给丢弃掉啊, 那么 acu 它主要使用于啊以下三种场景啊,一种的话就是包过率,比如说我们的防火墙啊, acl 防控制列表啊,针对这个数据呢进行一个分类,然后做一个啊放通或者是阻断。那么第二种呢啊,他也用, 比如说策略路由啊,根据 acl 的这个条目来进行一个路由的一个啊选择。第三种呢,他也做一个 qos 的一个啊,转发优先级啊,也就是我们的流空限速啊 啊,那么我们来简单对比一下啊,我们这里说的 acl 呢,它主要是分为啊,标准 acl 和扩展 acl 两大类啊, 他们的区别主要是呢啊,第一个啊,标准 acl 他的编号规则啊,是一到九十九以及一千三百到一千三百九十九之间,而扩展 acl 呢,他是一百到一百零九啊,一百一十一到一百九十六以及两千到两千六百九十九之间啊,那么我们是 这下呢,他们都有一个共同点啊,他们这个编号呢,除了用数字还还可以用这个中文或者是英文来命名,我们可以来看一下 啊,比如说这里的标准也是要啊,这边可以用选择这个范围的这个数字啊,或者我们也可以用中文或者是英文,比如说我们用十 啊,那我们再看一下破产的 acl 呢啊,他的数字范围啊,是这三个区间段啊,他同样也可以用中文、英英文或者是数字啊,那比如我们用一百 啊,这个是编号的一个区别啊,那么第二个区别呢啊, 标准 acl 呢,他主要是针对原 ip 啊,原地址啊,去进行一个识别的。而扩展 acl 呢,他主要针对啊这五项啊, 有原 ip 地址啊,目的 ip 地址啊,协议原端口,目的端口啊,这五项都可以去进行一个识别啊, 我们来看一下设备上的啊,比如我这个标准也是要,那我们这边来添加 ace 规则啊,他是只有一个圆啊,可以选择圆 ip 啊, 只有一个框可以选择,那么我们的扩展 sl 呢啊,他就比较多了啊,他可以这里可以选择啊,协议类型啊, ip 啊,这个 tcp 啊, udp 啊啊这些,那 这里呢还有原 ip 地址啊,原端口啊,目的端口啊,目的 ip 啊,这总共是五项可以进行选择 啊。介绍完两种 acl 类型之后呢,我们再来具体看一下 acl 的一个规则啊, acl 呢,他是由 ace 啊来组成的, 每一个 acl 列表呢,他都有两种类型啊,一个是 pamit, 一个是 dna 啊, 也就是允许或者是禁止。那么每一那么每一个 aco 列表的最后一条规则呢,他都是拒绝所有啊, 那么 aco 的匹配规则呢,他是先添加 家的啊,排在第一条,后添加的排在后面,而匹配的顺序呢,他是从上往下去匹配的啊,所以我们一般配置 ace 规则的时候要注意啊,要优先匹配的呢,我们让他排在上面, 我们继续来设备这边看一下啊,比如说 acl 十啊,我们添加他的这个 ace 规则,比如说是禁止啊, 禁止这单个 ip 啊,时间的话,我们可以这边去选择啊,比如说有时间, 那么如果我们再添加一条 啊,比如说 我们发现我们后面添加了呢,他就是排在后面的,但是他的匹配顺序呢,他是从上啊,先匹配十点一百啊,再匹配十点两百啊, 同样的扩展 ac 呢,他也是一样的。那我们来具体给大家介绍一下两种常见的这个场景啊,一个是 acf 防控制列表,一个是车源路由 啊,首先我们看第一种啊,在某个场景下呢,我们想要实现路由器内网的两个网段,十和二十两个网段啊,禁止他们互访啊,那么这个通过 acl 网红列表去实现,首先的话,我们添加啊 acl 列表啊,那么要禁止圆和目的两这两个网络呢,所以我们需要用到扩展的 acl 啊, 添加 a c, 要之后呢,我们这边添加 a c e 规则,那么因为是需要禁止的,所以我们这边访问控制呢,就是禁止,那么原 ip 是十万段,目标 ip 呢是二十万段啊, 这里呢需要注意点,我们前面说了默认呢,最后一条是禁止所有的,所以呢我们还要确保十碗端和二十碗端能正常上网的话呢, 我们添加完镜子之后,我们最后一定要记得添加,允许所有的所有,这样子呢,这个十万段以及二十万段,他才能够正常出去上网啊,啊,添 加完之后就是这样一个效果啊,先静止十和二十,然后呢再允许其他所有啊, 如果说最后一条没有添加的话,到时候这个时网段呢,他也不能够出去上网,因为默认是禁止所有的,那么添加完之后这个还没有生效啊,我们还需要到这个接口下面去调用啊, 接口返还控制啊,这边去列表呢选择,我们刚刚创建了一百,那么接口呢,选择这个十网段的这个对应的啊接口啊,我们是距离杠一那么方向呢, 对于我们距零杠一来说,使网端的数据发给这个距零杠一,那么距零杠一他是收的啊,也就是说收豹纹,接收豹纹的方向啊,那么我们具体来设备这边呢操作看一下 添加镜子啊,单 ip, 单个 ip, 我们选单 ip 地址,如果是整个网段呢,我们选择野马设置, 对, 一定要记得第二条要添加允许所有到所有 啊,那么我们原 ip 十万段呢,他是接在烂一口下面的啊,烂一口下面是十万段,他是距零杠一,所以我们这边呢接口访问控制啊,就是 在这个距离杠一这个接口下面去调用啊,意思要列表就是我们刚添加了一百,那么应用接口呢,就是原网段十网段的这个接口啊,距离杠一, 那么我们死网断发给这个居林刚一的数据呢,对于居林刚一来说,他是接收的一个方向,所以这边选择收豹纹,那么这边完成配置 好这样子呢,我们这个啊可以点进去看一下啊, 这个十网段的二十网段呢,他们就不能够互访了啊,而允许了任意到任意呢,我们十网段还能出去上网,如果没有这一这一条呢,那么十网段啊,也是禁止所有的,所以就上不了网了,这个大家要注意一下。 第二个场景呢,我们看一下啊,车内漏油啊,比如说我们外网呢,有很多条外网线路, 但是内网这个时网段呢,我就只想让他去走望林去上网啊,走其中的一条外网线去上网。那么我们看一下配置,我们直接来设备这边看一下。 好,我们这个先删除掉 啊,我们再添加一个 sl 啊,扩展的 添加规则 啊,因为是死网的就上外网的,所以目标呢就是任意啊,规则呢就是允许, 然后我们去调用这个陆油 啊,因为我们这个十网段呢,他是距零杠一烂一口,也就是距零杠一口,那我们这边匹配接口呢,就是他的这个内网口距零杠一优先级呢,他的数字是越小越优先啊,那比如说我们配个十,因为只有一条,所以我这个就是最优先的。 规则呢,就是我们刚刚创建的幺幺幺接口呢,我们外网是固定 ip, 那我们这边填吓一跳啊,我们官方的外网网关地址呢,我们是幺九二点幺六 八点二点一啊,这个是外网网关啊啊,我们这个时网段呢,他就会从这个外网二点一出去上网,我们看一下 领口呢,我们是二万段的,光猫是二点一,所以我们这边的吓一跳呢,我们就是填二点一, 好,这样子配置就好了啊,那么今天呢,我们就给大家讲到这里啊,感谢大家的收看。
 03:42查看AI文稿AI文稿
作为网络工程师呢,我们都知道,不管你是做弱电安防监控或者是桌面用为以及公司企业的网管,我们都必须要去学会呃,网络设备的访问控制列表, icr 的一个详细的一个事情,那么今天我们就详细给大家去介绍一下 标准型的 sr 以及高级的 sr 或者是二层 sr 的具体的使用方法。 好,我们来看一下这张透谱图。呃,一共有三台 pc, 那么有一台交换机,那么我们来说一下,每一台 pc 呢,都已经预设好配置了 ip 地址,那第一台 pc 呢,配的是幺九二点幺六点一点二啊。 第二台批新呢是幺九二减幺六八点二点二啊。第三台批新呢是幺九二点幺六八点三点二,他们的网 弯呢,都分别是点一啊,而且呢在交换机啊,已经做好了三次,原来不了不通啊,现在我们先来测试一下,我们在 pc 一样直接可以轻松其他两个 pc, 说明呢,我们现在呢是已经做到了全网互联互通 啊。二点二,那么现在这个二点二是可以通的。好,那么再来看一下,三点三要三点二,三点二呢,嗯,也是可以通的。 好,那么三点二也是可能推通的,那现在我们需要通过访问控制列表来限制某一台 pc, 比如说 pc 一,那么 不让他去访问 pc 二或者 pcy, 那我们怎么做呢?第一个,我们先来了解一下咱们这个呃标准的访问控制列表。好,现在呢,我们在交换机啊,我们 去创建一条标准的 sirsc 二,叫这里面会有个号,在这个号呢,我们打开可以可以看到,那标准的是两千到二九九九,那高级的是三千到三七九九九,来,那二层的是四千到四千九九九九, 那在这里呢,我们先用标准呢,然后呢再用高级,然后最后咱们二次呢啊,那标准呢?我们就用两千, 建好两千这个号,以后呢,那么在这里我们定义一个 s 二原地址的限制。好,那么我们比如说入了叫体内啊, 拒绝咱们的这个照数幺九二点幺六八减一点二啊,拒绝这个地点啊,这一个访问啊,那我们再敲一个啊,然后呢我们再敲一个入了叫 formatipsos, 爱你就行了,好,爱你。好,那做完以后呢,我们需要在这个交换机就接 pc 这个一号接口呢,我们要进一个进来的流量, 好进入到 g 零杠,零杠一啊,然后呢那叫川飞客啊,菲尔特,然后呢这里会有个方向,就是进入的方向,进去的方向做一个咱们两千的,一个吊用 ac 二两切,一个吊用啊,在前面呢,我们要跟上一个叫 ac 二,然后呢再跟咱们的两切中断。靠啊,现在我们调用完,接下来再测试啊 pc 一,看能不能凭空 pc 二个 pc 三呢?来,先拼一下 pc 二,但那 pcpcpc 二呢?已经是拼不通了。来,那么我们现在再试一下拼一下 pc 三,看能不能拼通呢? p c 三呢?是三点二,也不差好, p c 三呢,其实也是不能回去的啊,那这是我们这个标准的一个呃, 控制的英法,那接下来我们要再测试下高级呢,那假如我有这样一个需求,就是我只想让他可以拼成 pc 二,但是不能拼成他拼三,那这个怎么做呢?
995网络工程师老张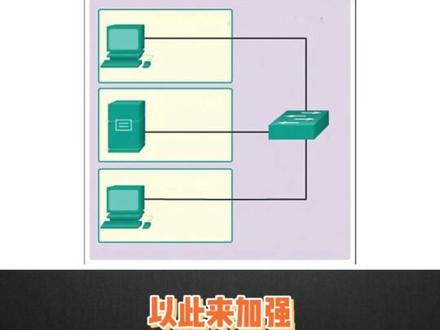 01:19查看AI文稿AI文稿
当你不想让公司中的一台电脑和其他电脑通信时,我们应该怎么做?一般我们会选择端口隔离的方式。交换机的端口隔离是一种网络安全措施,是为了限制或隔离特定端口之间的通信, 以此来加强网络安全性和隔离性。这种隔离可以通过不同的方法和技术来实现。以下是几种常见的端口隔离方法。一、微烂隔离微烂是将局域网虚拟化的技术, 它可以将交换机中的端口划分为多个逻辑上的独立网络,使得不同危难中的设备无法直接通信。这种隔离可以限制广播风暴和未经授权的访问。二、端口安全通过配置交换机 限制特定端口所允许的设备数量,或限制哪些设备可以连接到特定端口。使用端口安全功能可以限制只有特定麦地址的设备可以访问端口。三、访问 控制列表 acl 使用 acl 可以对特定端口上的数据流进行过滤和控制。通过 acl 可以定义允许或阻止通过端口的特定类型的流量,例如基于 ip 地址、端口号协议等进行限制。四、端口隔离配置 有些交换机提供配置选项,允许管理员将特定端口设置为隔离状态,阻止该端口其他端口的通信,增加网络的安全性。关注我,带你了解更多有趣的网络知识。
 02:41查看AI文稿AI文稿
哎,需要呢,我们就给他一个三千零一,一个高级的防空列表,进来以后呢,他有一个撸了,他可以啊,创建很多条褶,很多条规则, 这个访问控制列表呢,根据不同的规则就允许不同的访问控制,我们通过这个规则来决定。我给他创建一个规则啊,规则以后呢,他有个行为,他就是允许或者拒绝 我们。这个呢是拒绝啊,他拒绝围栏间的陆游,我们就用滴类 迪丽娜,这里有很多个啊,有 gi 的协议啊,还有这个 smp 的,还有 ip 的, 我们是基于 ip 的,我们就选 ip 就好了,其他这样太多协议了,你不用了解的过深后期呢,就说做的多以后了,慢慢就了解就可以了。我们现在基于 ip, ip 主要我们的用的一个目的,还有个原。怎么理解啊?我们呢在维纳史里面就是说拒绝维纳二十的原地址,维维纳二十的那个 ip 地址反问过来,所以我们这里呢 就是用一个硕士,硕士呢就是 ip 原 ip 地址呢,我们是幺九二点幺六八二零 二零点零,二零点零呢,就代表整个网段啊,如果你想只访问某台主机呢,我便二零点二,这里呢有个法, 野马,您呢?这里啊,您代表一台主机,就是我只拒绝这一台主机进行访问啊, 如果我想拒绝整个段呢?这里呢?就是二零点二二零点零,这里有个反野马啊,就是用下面反野马,怎么理解了?我们正常的啊,一个野马二十四位的,我们就是二五点零,对不对?那反野马呢?就相对是他是反过来的, 这里就是零点零点二五五,这里怎么理解啊?就是说他前面这些 零代表是完全匹配这几位啦,全完全匹配,后面呢那几个呢?就是说二五五都不,都不匹配,就零到二五五都可以了。所以说就是整个段。 好,我们访问整个段就原地址啊,拒绝原地址为这个段啊,这原这个 acr 呢?这个列表啊已经做好了。
 00:51查看AI文稿AI文稿
很多交换机的技术参数上都标明支持访问控制列表 acl。 当你的客户要求你配置一些设置,以使员工在工作时间不能使用抖音、看电视等娱乐应用,掌握 acl 配置就变得非常关键。 acl 的工作原理是在数据流通过网络设备时对其进行分类和过滤。 具体来说,他会检查从指定接口输入或输出的数据流,并根据匹配条件来决定是允许其通过还是丢弃。 当然, a、 c、 l 可以在许多地方进行配置,例如用于上下级机构之间的访问控制,或者用于管理内外网的访问。 建议在边界设备上部署 acl, 例如出口、路由器和防火墙等。如果需要在内网中过滤数据流,则在靠近目标 ip 的地方进行 acl 过滤也是一个好方法。关注红生,了解全光网。
93鸿升光通讯 00:38查看AI文稿AI文稿
很多交换机的技术参数上写着支持 aclacl, 是访问控制列表,当你的客户跟你说,帮我配置一下,让员工上班时间不能刷抖音看电视,禁止一切娱乐摸鱼的行为。你作为网管或者引发学会 acl 配置就非常简单了。他的原理是在数据流通过网络设备时对其 分类和过滤,并对从指定的接口输入或者输出的数据流进行检查,根据匹配条件决定是允许其通过 丢弃。当然, aco 可以配置在很多的地方,比如对于上下级的机构内外网反问控制,建议在边界设备上部署,比如出口的路由器,防火墙等,如果内网也需要过滤,就靠近目标 ip 的地方过滤。不会配置的兄弟看我置顶评论。
1607网工二师兄 02:05查看AI文稿AI文稿
新公看到好多介绍六大常用命令的,瑞杰交换机的常用查看命令有哪些呢?好的,今天就给各位小伙伴分享瑞杰交换机的六大常用命令。 第一条 show version 可以查看交换机的型号、软件版本、交换机的开机时间、运行时间和序列号。通过时间信息可以得知交换机上次通电时间以及连续运行天数。通过型号及软件版本信息 可以确定某两台设备是否满足堆叠条件,或是新接手的设备是否需要升级后再上架。序列号则可以在官网上查看设备维保时间, 这里是做了堆叠的两台设备信息。第二条是 vip interface brief, 用来查看所有 接口的 ip 简单配置信息,这里可以查看接口 ip 地址状态等。第三条,收 ip 入,查看设备路由表,通过路由表可以看到路由类型、每条路由的下一条信息,直连路由和本地主机信息。 第四条收 interface status, 用来查看所有接口状态。揽双工模式、连接速度和连接方式。 新入行的小伙伴知道实际是多少兆吗?第五条,受 running config 查看设备正在运行的完整配置信息。新接手的设备也是通过这条命令查看或备份原配置信息的。 最后一条,收 login 查看设备日志信息,这里会显示设备的所有变动记录,是巡检和排错的好帮手。 正常是按日期时间正式排列,可以通过收 logging reverse 让最近日期的日志最先显示。也可通过收 logging include 加日期, 比如视频中 show logging include may 二十一只查看五月二十一日的日志。好了,今天的分享就到这里了,网公老辛只分享有用的线网知识。
243医院网工老辛 00:44查看AI文稿AI文稿
搞不定 acl 通常都是要遭客户和同行的嘲笑的,看完今天这个视频, acl 调试再也不会困扰你。 acl 称为访问控制列表功能,可以实现不同微览间的限制和互访,需要路由器或者交换机 根据匹配规则对设备进行 acl 配置。很多小伙伴觉得步骤反锁配置太难,不知道怎么操作。现在我们打开 macc, 点击极速智能配置,点击配置业务访问控制,根据需求,只需要将业务网拖到或 空区或隔离区,就能设置网段之间的访问权限,从而保障网络安全。常用于访客财务服务器。需要限制访问权限的场景怎么样?是不是很简单很方便?有用的话赶紧点个赞吧!
 03:54查看AI文稿AI文稿
今天给兄弟们介绍一款,用了就会爱不释手,停不下来,他就是瑞杰网络,一直更深于教育行业许多年,最近一两年火爆占领市场的品牌,他家产品质量咋先不说用着舒不舒服,今天就为大家揭秘 锐捷 rges209cp 百兆 po 交换机,八个 po 端口,一个千兆上联端口,总功率一百二十瓦,每个端口十五瓦。我们拆开看一下,里面有一个产品手册,手册上有一个锐捷 ap 下载的二维码, 然后一台试配器,试配器输出电压是五十四伏二点四安电流,功率一百二十九点六瓦。一台交换机,交换机上有一个绑定设备的二维码,有序列号,也有 mac 地址。拿出手机,打开 浏览器,扫一下手册上的二维码,弹出下载软件页面,我们点击下载一网络,然后进行安装,打开锐意 app, 登录我们的账号,我们点击右上角的二维码识别按钮,对准交换机上的二维码, 点击添加到新网络,输入项目名称,我这边随便输项目密码, 点击确定,等待创建完成,已经完成了,点击查看网络详情。现在插上电源, 所有灯已经亮了,设备自检完成会熄灭所有灯,现在来插上外网网线,插在上联端口已经亮灯了,我们在项目里面选择带验证设备,等待设备 上线完成。上线注册成功,自动进入页面,点击设备进去设备属性里,里面设备已经在线了,等待获取端口数据,所有端口已经显示出来了,点击修改笔就可以直接修改名称的, 这里也可以看到上联端口速率,后功率等等,还有每个端口的使用功率,这里还可以修改每个端口的名称。还有一个功能就是防环路,这个再大的项目中用到的最多,查问题也是最快的一种。我把防环路打开,找一个网线进行两个端口对接,我先插到端口一上,再插到端口五上, 两个端口都在闪灯,说明数据在交换,但是端口五马上就会一亮,一面设备就不会对端口供电,我们下拉刷新一下,设备会不会弹出警告的消息,已经提示了,我们来看一下提示的是哪个端口,提示的 是端口无有环路产生。手机也可以关注瑞杰诺克云公众号登录账号,这里面也是实时提示。我们插上海康四百万摄像头,看一下使用多少瓦,设备已经亮灯了, 点击详细,这里可以看到端口供电状态以及功率等。四百万海康摄像头使用功率是一点九瓦,有一个重启按钮,比如摄像头没画面,点击一下重启按钮,摄像头马上就重新启动了,这个摄像头灯也亮了,反应也是相当的快。 现在来测试一下进行短路的两个端口,看一下是否能正常工作。我们插在短路的端口上,摄像头已经亮灯了,说明这个交换机在没有设备的情况下是不会输出电压的,当检测到有设备接入,才会对设备进行供电,这点是有伤没有功能有伤的产品一对接马 马上这个端口就会报废,就不能给设备供电,要是没有多余的备用机器,那就麻烦了,又要耽搁许多时间,来回一趟,时间就是金钱呀, 这款设备支持远程 ap 管理,也支持软件升级,也支持拓布图,更厉害的是能出项目报告,减省了人工成本,马上就能出报告,相当的快。我们试一下生成报告,里面能看到设备所有的信息,包括拓布图, 就说这个设备好不好用,组网络不需要带电脑,一台手机就可以搞定好了,产品介绍完了,下期再见。拜拜。
66新芯数码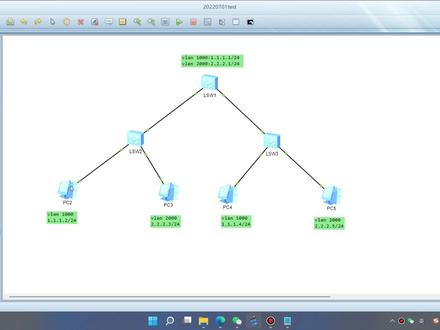 01:26查看AI文稿AI文稿
交换机如何配置 acl 限制 villain 监护房?我们先来看看这个网络拓铺。交换机一、交换机二、交换机三划分两个 villain, 分别为 villain 一千 ip 地址为幺点幺点幺点幺, villain 两千 ip 地址为二点二点二点幺 pc 二 pc 四划分在 villain 一千下网关。在交换机一 pc 三 pc 五划分在 villa 两千下网关。再交换机一 pc 的 ip 地址在同一个网段随便取一个地址, 现在要求 pc 二 pc 四可以互通, pc 三 pc 五可以互通, pc 二 pc 四与 pc 三 pc 五不能互通。在交换记忆上配置好两 the villain 接口 ip, 也就是网关后默认情况下幺点幺点幺点零和二点二点二点幺零两个地址段是互通的,也就是这四台 pc 都可以互通,这个时候可以通过配置 acl 来限制两个网段的互通, 这样的话在同一个 villain 的两台 pc 技能互通,而且可以 pin 通网关,不同 villain 的电脑不能互通。
389网工张同学 01:58查看AI文稿AI文稿
远程登录是网络设备最常用的功能,常见的远程登录方式有 talenet 和 s s h。 今天先分享交换机 talenet 登录,在全局配置模式下输入命令, live it 零四进入 talenet 密码配置模式。 这里的零四表示允许共五个用户同时登入到交换机,再输入 password 家要设定的密码,将 tanat 密码设置好,这里要注意现在的新版本不支持。若密码密码最少八位,必须有字母、数字和特殊字符。 在输入 login 启用需输入密码才能 toilet 成功。 exit, 退回特权模式后,输入命令, enable password 加密码配置进入特权模式的密码,最后别忘记 right 保存。如果我们需要配置,使用用户名密码登入交换机 机。全局配置模式下, line vit 零四进入 talent 密码配置模式 logging local, 启用 talent 时使用本地用户和密码功能。 exit, 退回全局配置模式后,使用命令, user name 用户名 password 密码配置远程登录的用户名和密码。 enable password 加密码 配置进入特权模式的密码,最后保存即可。这里的 talenet 密码和进入特权模式密码可以不同。打开远程软件,这里以则 share 为例,名称自定义协议选 talenet 主机,填写交换机 ip 地址, 输入前面设定好的用户名密码就可以了。如果是未配置用户名的情况,这里只会提示输入密码。输入 enable 进入特权模式后,这里需要输入的密码就是前面配置的进入特权 模式密码了。最后提醒一下还没入行的小伙伴,前面的交换机配置是通过 console 完成后面的 share 软件 tarnet 设置,需要电脑和交换机通过网线连接并配置互通地址。网工老新只分享有用的线网知识。
284医院网工老辛 00:44查看AI文稿AI文稿
怎样调试月结交换机?这是安防监控常用的月结交换机。先用这种坑锁线连接这个管理口电脑,打开 crd 工具,新建一个链接,选择这个创口,这里坑口选择可以在我的电脑这里查看,然后波特率选九六零零,这样就可以调试设备了。 常用命令可以查看工具系统的命令详解,里面有基础命令,交换机命令路由器和巡检命令。 交换机常用的远程管理端口,属于的 v 链创,可配置三层网关,还有防止广播风暴的生成数和禁止部门之间访问的 acl 配置都可以生成配置用 c i t 粘贴到交换机就可以了。欢迎学习课程,接受工具系统。
1785轻松学网络课堂 00:37查看AI文稿AI文稿
交换机配置完开始使用了,一般情况下都会有很多空闲端口,这个时候如果有人在这台交换机上乱插网线,就可能导致环路 ip 地址冲突卡顿的情况。想要解决这个问题,其实很简单,只要把闲置端口 shut down, 也就是关掉就可以了,不需要进入交换机配置页面,不需要敲命令行 手机就能搞定。打开锐意 app, 找到项目,点击设备列表,进入交换机,选择想要关闭的交换机端口,在端口配置选择修改入口,端口开关选择关闭,这样我们就关闭了闲置的端口。关于端口关闭,你还有其他办法吗?欢迎在评论区与我们讨论呀!
 02:52查看AI文稿AI文稿
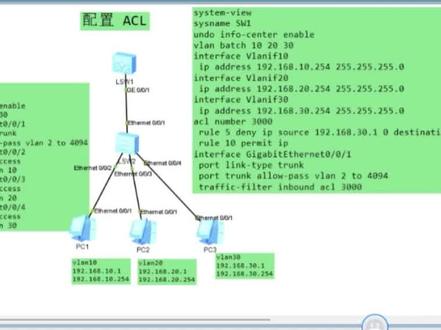
访问控制列表 acl 是一种基于包过滤的访问控制技术,他可以根据设定的条件对接口上的数据包进行过滤,允许其通过或丢弃。访问控制列表被广泛的应用于 路由器和三层交换技术。借助于访问控制列表,可以有效的控制用户对网络的访问,从而最大程度的保障网络安全。进入系统,试图关闭提示信息, 创建恶联十二时三式命名交换机 s w 二、进入接口一零零一、 接口类型为 track, 允许左右弯通过进入接口一零零二、接口类型为 access, 允许关钥匙通过进入接口 一零零三,接口类型为 xs, 允许拨按二式通过进入接口一零零四、接口类型为 xs, 允许拨按三式通过 进入系统视图命名 swe。 关闭提示信息,创建 win。 十二是三十进入 vans, 配置 ip 地址,进入 van 二十配置 ip 地址 进入分三十配置 ip 地址 进入接口 j 零零一,接口类型为 trunk, 放通所有 wine。 p c 一,平通网关。 p c 一,平通 p c 二和 p c 三、 配置 a c l。 进入高级 s l, 配置编号为三百 deny 是不允许通过的意思。 p c 三,不允许访问 p c e。 网络。 permit 是允许通过的意思,允许访问其他网络 进入接口 g 零零一,意思是把 a c l 三千的配置这条规则放在 g 零零幺这个端口 之下,并在接口上配置。基于 a c l 对豹纹进行过滤。 p c 一,拼通。 p c 二, p c 一拼不通。 p c 三,整理配置。
231小文在IT


