https域名调用https跨域怎么解决
看一下这道面试题,请解释一下浏览器中同源策略以及如何解决跨域问题。近期需要全面式的同学建议领取。非面试包店查验题、工程化、心理优化以及包谷文都有。所谓同源,指协议域名于端口,三者完全相同,是限制不同源之间进行资源交互的一种机制,主要为了防止攻击和数据窃取。 解决跨域,这里有两种方案,第一种 cause, 主要是后端配置 access control allow or 键 等响应头,如果是复杂请求,燃气会现发凹陷子预警。第二种是代理开发环境,在 wifi 或 vt 里配置 proxy, 生产环境则使用 ngx 的 proxy pass 进行反向代理,因为服务器之间通信是不受 原策略限制的。先看第一种 raise header, access control allow or 减,这是控制的灵魂,就像是发了一张通行证,如果设为心,就是谁都能心,但如果我们要写在 cookie 这里,就不能写心,必须写死前端的具体域名,比如 local house 八零八零。 raise header access control allow quicken choose to。 这一步很关键,默认块域是不带 cookie 的, 如果需要前端发送请求时带上 cookie, 后端必须 key 开关,前端在 xpress 位置里也得加 with credentials to, 缺不可。 risk master, 对 于 options, 对 于复杂请求,比如用 who 的 方法或者自定义 header, 浏览器会先发送一个 o 限制请求去探路,先看服务器允不允许,如果服务器返回两百,浏览器才能发真正的请求,这就叫预言请求。 n g x 反向代理生产环境最常用同源策略是浏览器的限制,服务器与服务器之间通信没有跨越问题。 n g x 作为同源的中间层转发请求 low 黑线 api 这一行是拦截规则,意思是只要路由器发出请求是以 a p i 开头的, n g x 就 接管的 proxy pass 三天,这是核心,路由器以为它在访问自己的服务器,实际上 n g x 偷偷把请求转给了后端的 icloud server, 因为服务器找服务器不需要同源,所以数据就拿回来了,然后再退给路由器。开发环境代理 在本地启动一个 local 服务器作为代理,原理同 ngx 仅用于开发阶段嵌接 r 减 to 默认情况下,代理服务发给后端时, host 头还是你的 local host, 你 的后端做了限制,一看是 有个后置的就不理你。作为 two 后,代理服务会把后置的头改为后端的地址,指望自己就是从后端那个域发起的。域域 right, 简单为了区分加了 epi 前缀,但后端接口可能并没有 epi 这一层,所以转发出去之前用正折把 epi 给抹掉,反映成真实的接口路径。

粉丝4337获赞2.9万
相关视频
 01:04查看AI文稿AI文稿
询问布特如何解决跨越的问题?我们现在主流的都是前后端分离的项目,前端请求后端的微服接口,那么这里面呢存在一个跨越的问题, 那么什么是跨越呢?这里面包含三个方面,第一个是协议不同,比如说 htp 和 htbs, 他是协议不同,这里面就跨越了。第二个呢是我们这个端口不同,比如说八零端口和八零八零端口,那么他端口不同也就跨越了。第三个是我们域名不同,那么也就跨越了。 那实名步骤里面怎么解决跨越的呢?哎,他有三种办法可以解决跨越。第一种呢是我们定一个 ft, 哎,咱在 ft 里面呢进行这个拦截, 哎,里边配置相关这个头信息,这样我们可以解决这个跨越问题,好,这代码。那么第二种呢就是我们写一个配置内啊,配置内呢实现这个接口,然后里面呢?哎,配置相关的这个相关的这个 跨越的这个参数啊。第三个就是写个 ctrl 了啊, ctrl 的上来就是我们直接通过这个重点,然后就实现这个跨越。好,这是我们史博恩 vc 里面的三种方式都可以实现这个跨越。
167动力节点IT教育 03:21查看AI文稿AI文稿
兄弟们,前几天我用车位完成了我的家谱二期项目,今天直接从零开始完整部署上线,全程实操分享给大家。我用的阿里的云服务器,阿里云 ecs 可以 免费试用整整三个月。地域直接选择香港节点,最大的优势就是全程不用备案。记录好服务器的公网 ip, 后续域名解析会直接用到。 接着注册域名参与热门活动, 新用户参与一块钱域名活动,我之前申请过了,不能享受这个活动了。 付款完成之后进入域名控制台,域名审核号是很短, 我大概等待十分钟就审核通过了。下一步进行域名解析,这里我创建了一个二级域名解析记录,填写刚刚保存的服务器公网 ip 就 可以。右下角进入宝塔面板 前端项目、后端项目数据库以及全部项目文件。 我先新建前端项目,提前测试访问链接,确认服务器访问一切正常。随后把本地写好的家谱项目进行打包, 将打包好的文件直接上传至服务器前端页面,立马成功展示,顺便上传后端文件,页面刷新直接四零四,只需要简单修改配置文件, 问题就轻松解决。再来配置后端项目, 这里一定要记得在防火墙放行对应端口,不然端口会直接被拦截,无法访问。 部署途中遇到数据库连接失败的问题,我们直接在宝塔新建数据库,导入项目数据表,所有数据表一键就位。 修改后端配置文件当中的数据库连接参数,顺带随机生成一组安全的 j w t 密钥, 重启项目后端直接运行正常,数据库也顺利连接成功。紧接着又碰到后端接口跨域报错,只需要配置反向代理就能完美解决,接口彻底通畅。全部部署完成之后,色系账号注册加补成员添加 图片导出功能,所有功能全部正常运行,数据库也可以稳定储存全部数据。这个时候网站 http 访问完全没有问题,但是 http 无法打开,只需要在后台申请免费 ssl 证书配置完成之后, http 安全访问也顺利搞定。最后再次提醒大家,我的后端运行端口是三零零五, 务必在服务器防火墙提前放行,避免访问拦截。匿名解析前后端部署到这里,整套家谱项目从服务器申请、数据库配置、跨域处理,再到 h t t p s 证书配置,全部部署完毕,圆满完工!
641爱吃乌龟的贼鸥 03:06查看AI文稿AI文稿
最近面了个三年前端,我问他浏览器跨域该怎么解决,他脱口而出,配置 c o r s, 用 j c p english 反向代理就够用了。我点点头,笑着问了他一个真实发生的线上事故,假设前端项目本地开发,接口调用一切正常, 打包部署到线上环境后,调用后端接口直接报跨域错误,你确认后端已经开启了 qos 跨域和请求确认机制,那接口为什么还是一直跨域报错拿不到数据?他想了想,猜测是域名配置不对。我追问,那怎么覆盖开发生产所有场景,彻底根治跨域问题? 难道只靠简单配置 cos 就 能一劳永逸?他开始吱吱呜呜,面试到这就结束了,这正是前端跨域的幽灵陷阱。 你以为备几个跨域方案就能应付面试,却没想到预检请求携带 cookie 请求头自定义带来的隐性跨域坑。 假如这道题目你也不会回答的话,我整理了让大厂 hr 沉默的必考题库,包含 vol 灵魂拷问、 react 高频陷阱、 j s 十连问等等。只要是我粉丝留下,六六六打包带走 nice 为什么这个问题能晒出高手?因为他考察的不是会不会裸猎跨域方法,而是有没有吃透浏览器同源策略、预检请求机制和工程化落地的实战能力。 一个能真正搞定跨域的前端,必须建立三层防御,第一层常规方案选型,适配不同业务场景。 g s p。 兼容老旧浏览器,仅支持 get 请求,适合简单静态接口调用。 cos 跨域后端配置享用头支持所有请求方式,是目前主流解决方案。 n g s。 反向代理,线上生产环境首选统一域名转发,从根源规避跨域。第二层,避开隐性坑点解决特殊跨域场景 处理 options 预检请求,自定义请求头 put, delete 请求都会触发预检后端必须放行 options 请求跨域携带 cookie, 前端开启 with screen names, 后端不能用星通配符,必须指定具体域名 协议端口校验 http 与 https 域名一致,端口不同,同样会触发同源策略限制,必须统一规范。第三层,工程化配置开发生产一键适配本地脚手架代理 white webpack 配置 proxy 代理本地开发,全程无跨域烦恼。 微前端跨域隔离主应用和子应用统一域名或配置局请求代理隔离环境差异 接口统一封装大局拦截跨域异常请求失败回调,统一处理报错逻辑,提升用户体验,这个就叫专业。 所以这道题考的是什么?他考的是你从只会调用接口背知识点,升级为理解浏览器底层规则,网络请求架构设计的工程思维。普通前端以为跨域就是配个头,而高级前端知道跨域解决是原理、方案、工程配置结合的完整体系。
36技术发烧友 02:48查看AI文稿AI文稿
你说你懂前端?那跨域产生的原因及常用跨域解决方案是什么?最近面试了一个前端工程师,我问 前端开发中为什么会出现跨域?日常开发有哪些主流跨域解决方案?各自的优缺点和使用场景是什么?他说就是域名不一样,配置一下就能解决。我追问同源策略具体限制了什么?为什么浏览器要限制跨域? j c p 原理是什么? eclipse 简单请求和复杂请求有什么区别?假如这道题目你也不会回答的话,我整理了让大厂 hr 沉默的必考题库,包含 vol 灵魂拷问、 react 高频陷阱、 j s 十连问等等。只要是我粉丝留下,六六六打包带走 nice 那 么这道题该如何回答才能让面试官哑口无言?接下来带大家一一解析。跨域问题必须遵循理解同源策略 区分方案原理,按业务场景选型的原则。方案一,跨域产生核心原因,浏览器存在同源策略是浏览器的安全机制,协议、域名、端口号,三者有一个不同,就会触发跨域。 同源策略主要限制 a j x 请求、 d o m 访问、 cookie 捕取,防止恶意网站窃取数据。方案二, jason p 跨域,利用 script 的 标签不受同源限制的特性,动态创建 script 的 标签请求后端接口 通过回调函数接收数据。优点是兼容低版本浏览器,缺点是只支持 get 请求,存在安全风险。方案三, c o s 跨域主流官方解决方案,后端配置响应头,允许指定域名访问,分为简单请求和预检请求。 前端无需额外代码,适配所有请求方式,安全稳定,企业项目最常用方案四,本地代理跨域开发环境,通过 webpack white 配置本地代理转发接口,请求 本地请求同源服务器,再由服务器转发目标接口只适用于开发环境,线上无法使用。方案五,其他常用方案, nns 反向代理线上部署常用统一域名实现跨域。 postmessage 实现页面 f m 之间跨域通信。 web crip 天然不受同源策略限制,适合长连接场景。一个核心原则,跨域是浏览器安全限制导致不适,后端服务无法访问。 开发环境用代理,线上用 qos 或 n 级根,禁止滥用 jcnp 解决业务接口。跨域,这个 就叫专业,这道题考的是前端网络基础与工程化实战能力。跨域是项目开发必会问题,合理选择解决方案,才能保证项目正常联调与线上稳定。最后,你们项目开发中平时最常用哪种跨域方案?踩过哪些跨域相关的坑?一起来聊一聊。
24IT牛马程序员 01:11查看AI文稿AI文稿
到底什么是跨越请求啊?这个问题很有意思,面试的时候很多人都知道怎么解决跨越问题,但是却有百分之八十以上的人不知道跨越问题是怎么产生的,让人难以相信。 重点来了,跨域请求呢,就是当前发起请求的域,与该请求指向的资源所在的域不一样,就是跨域请求。 跨域就包括协议域名端口,只要有一项不同就是跨域。简单点说呢,就是浏览器的地址栏里边的协议域 名端口和你网页中 gs 请求的接口的协议域名端口任意一项不同,就属于跨域。当然你页面如果用了 fm 这个判断方法就不适用。面试中最常见的错误呢,第一就是说不清 跨域到底是谁和谁的域不同。第二种错误呢,就是,呃,说只要服务器不同就是跨域,或者说只要 id 地址不同就是跨域,这 都是不准确的。第三种错误就是只说了域名,忽略了协议和端口。第四种呢,就是不知道怎么解决跨域问题。
1480老猿说开发 00:30查看AI文稿AI文稿
就是我们有没有遇到打开别人的网站或者自己的网站的时候,就浏览器提示不安全,像这种问题给客户体验感非常不好。那怎么解决这问题呢?可以给你的域名加上一个 sl 网络安全证书,加上好之后呢,你的域名就是 https 开头,下次浏览器打开的时候它就自动是这个开头了。 呃,这样不仅就是呃正规,然后就是呃提升网站的收入以及权重价格一般在呃两百到六百的市场价,呃,大家可以装一个。
34小查先生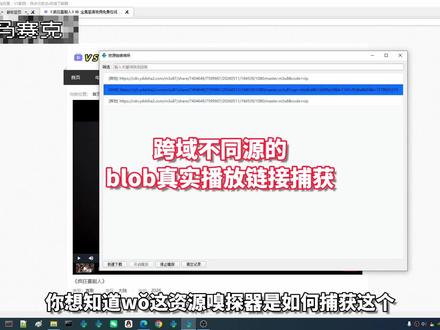 01:05查看AI文稿AI文稿
你想知道我这资源秀堂其实如何捕获这个跨越不同源的内梁框架 logo 的 这个视频真实播放链接的提取?例如主要是不同源,也就是当前的域名跟这个框架的域名是不是同一个不同源, 而这个视频播放的真实链接又是通过这种加密模式来显示的,所以他只有顺时的一帧带你捕获到那个真实的 视频播放链接。如果用前端 j s 代码植入啊,用前端 j s 代码植入来进行捕获的话是不太现实的,因为他是跨域不同源的,就会显示注入失败,看这行提示他是不被允许的。 来看一下我播放这个内联框架跨越不同圆的 logo 的 这电影的真实播放链接, 带这个 sim 的 参数的就是真实的播放链接。
 05:20查看AI文稿AI文稿
前端面试官页面在 a 点 com, 要请求 b 点 com 的 接口,同时需要在请求里带上 c 点 com 域下的 cookie, 你 怎么做?后选人跨域携带 cookie? 我 做过,前端设置 with credentials, 后端返回 access control allow origin, 不 能是通配符,再加上 access control allow credentials true, 这样 cookie 就 能自动带过去。面试官笑了一下,你把屏听完整,目标是带 c d m 的 cookie, 不是 b d m 的 cookie。 前端请求到 b d m 浏览器凭什么要把 c d m 的 cookie 贴上去?或许人愣了一下,呃, 可以让 c d m 把 cookie 的 domain 设置成点 b 点 com 吗?这样 b d m 请求就能拿到?我摇头,那得 b d m 和 c d m 是 同一个赋值才行。题目是独立域名,完全不一样。另外,哪怕能设置 domain, 现在主流浏览器对跨站 cookie 的 限制你了解多少?候选人有点慌, simsite 属性设置成 non, 再配上 secure 就 可以了。我接着加压好,就算你把 c d n com 的 cookie 设为 simsite 等于 non secure, 它也只会在请求 c d n com 本身时被发送,它根本不可能被挂到一次对 b d n com 的 请求上。因为浏览器 cookie 的 归属只看请求目标域名,不看你页面来自哪儿。更关键的是,在二零二六年, chrome 已经彻底禁用第三方 cookie 也进入强制执行阶段, 你这些方案全部失效,那你们业务里类似需求怎么落地?他额头开始渗汗,这个我其实都是后端大哥,处理好了, 我就在请求里配上某个开关,我把键盘往他面前一推,所以简历上写精通跨语安全方案。其实你连 cookie 的 归属和限制都没吃透。来,我告诉你一个能落地的方案。为帮大家少走弯路,我整理了一份前端面试清单。关注加评论区甩幺二三。 如果你想定制个人最快学习计划,项目一对一直调简历精修加模拟面试都可以随时找我。这道题表面是怎么带 cookie, 底子里考的是浏览器存储策略、眼镜加跨越、评剧传递重构。不搞清楚 cookie 的 发送规则,第三方的淘汰路径和可替代技术站就永远只能背三班覆。想打好,必须讲透四个核心维度。本质一,先搞清楚 cookie 怎么才能被带走。面试官,第一个考点,你真的懂 cookie 的 发送优先级吗? 你要说浏览器是否在请求中携带某个 cookie, 看三个条件, cookie 归属的 domain 与请求 url 的 主机是否匹配,路径是否匹配 simsite 策略是否允许跨站发送,也就是发给谁,走哪条路,是不是站内行为的三重叫验。 所以页面在 a 点 com, 请求目标是 b 点 com, 浏览器只会匹配 b 点 com 这个域下的 cookie, 永远不会主动去读 c 点 com 的 cookie, 哪怕它存在于浏览器存储里。这是同源策略的根基,不是配置能绕开的。本质二,别说带第三方 cookie 了,二零二六年早就没有真正意义上的第三方 cookie。 面试官,第二个考点,第三方 cookie 到底是怎么死掉的?核心认知,二零二零二六年,所有主流浏览器默认禁止跨站上下文中的 cookie 发送, samsung 的 默认值强行变为 lex, 哪怕你显示写难,在跨站请求中也会被分区存储或直接忽略。 因此,跨域请求里带另一个域的 cookie, 这个需求从前端角度看已经是一条死胡同,你要立刻亮出结论,前端无法在该场景下直接携带他域 cookie 必须改造频距传递架构本质三新方案落地,从靠浏览器自动带 cookie 转向应用层显示授权, 面试官会追问,那业务真的需要多与平局怎么办?你要给出三条二零二六年的实际可行路径, b f f 令牌中转模式,前端不直接请求 b 点 com, 而是请求 a 点 com 自己的 node 往官层 后端,以服务端身份把所有需要的 cookie 或 token 拼装进请求投,再转发给 b 点 com。 这是最稳定的工程方案,彻底绕开浏览器限制。 fedcm 联合身份认证如果 c 点 com 是 一个身份提供商,可以让浏览器利用 federated credentials api, 在 用户授权下,由浏览器本身去 c 点 com 获取登录频据, 然后前端将获得的 id token 显示加载发往 b 点 com 的 authorization 头里。这是 w 三 c 推荐的隐私保护替代标准。相关网站及与分区 cookie 如果 a 点 com、 b 点 com、 c 点 com 属于同一组织,可以注册为 related website sets。 此时在 b 点 com 的 请求上,可以带出 c 点 com 的 分区 cookie。 浏览器允许在集合内跨站共享,但仍然受分区绑定限制,不能被真正的外部站点独取。 本质四代码之外的工程决策力今后你要总结这道题,面试官听的绝不是你怎么用 with criticism, 而是看你有没有从浏览器自动行为升级到应用存评距管理的架构。视野高分回答的背后,是四层判断识别需求本质要带的那个 cookie 是 身份评距还是状态标识? 判断可行性,是否同站,是否同集合?是否被第三方禁止选择替代方案? bff 转发还是 token 化改造,都得安全设计,防止 csrf token 过期同步登出,清理全局状态。一句话,跨越带 cookie 不是 掉 a p i, 而是一次安全边界的设计, 理解浏览器的存储杀伤第三方淘汰路线,现代身份协议才是大厂要的深度。面试官终极追问,那如果有历史包袱,老系统还在用 cookie 而不是 token, 必须做到类似的单点登录体验,前端能做什么? 答,不能再让浏览器自动带有 s s o 网关,统一代理登录后返回一次性的跨域凭证,前端在所有子应用的请求拦截器中显示注入这个屏据, cookie 只保留在 s s o 中心域,业务域不再依赖浏览器 cookie 自动附加,从而兼顾兼容性与安全合规。这才叫二十六年的实战方案,而不是被配置参数的答案啊!这个就叫专业!
 11:20查看AI文稿AI文稿
大家好,这里是智慧工具坊,今天来分享一期自建 obc 点多端同步符,相信大家用 obc 点应该比我早,我是这两天才接触, 我发现他的编辑功能特别的好用,但是我发现他的同步功能是收费的,所以我就查了一下可行的同步方案有三种,一个是官方的,这个是收费的。 第二个是文件同步,他主要是基于文件免费是免费,但是经常会有延迟,可能也会出现一些冲突。然后本期就直接分享这个第三种方案,用自建服务器同步服务,实现多端的秒级同步,这个体验是非常不错的, 我现在给大家做一个简单的效果演示。 首先是一个准备工作,有一台 vps 服务器,有公网 ip, 当然配置也不需要很高,如果说你的同步频率没有那么高,几天同步一次,在家里的 n s 系统或者远程 n s 系统也可以。第二个是建议准备一个域名,方便配置 https。 第三个就是在官网下载这个多端的一个客户端,还有一些其他的基础工具,下面我们开始部署。第一个是安装刀客,先检查一下有没有安装,因为我之前是已经安装了, 这是版本号,这里安装步骤我就先省略了,就是说我们新建一个文件目录,好的,我们现在直接复制命令,我们先创建工程文件夹,复制命令粘贴,可以看到我这里已经创建了, 然后再创建这个数据库目录 doc compose 文件,可以看到我已经创建了,然后我们就编辑 dock compose, 这里是用的镜像,然后容器名称,这里是用户名和密码,就是待会我们要连接服务器,需要用到了这里可以自己设置,然后这个是映色数据存储,我们映色这个数据 还有一个这个配置文件目前是用不到的,这个是映映色这个网络端口,因为我的五九八四已经被占用了,所以我这里写这个五九零零,这个暂时不需要,我就不做说明了,直接点击可以编辑双击复制 保存,注意要在这个这个文件夹内运行,因为我之前已经拉取过镜像了,现在可以直接已经创建了。好,可以看到已经正常运行了。然后我们做一下测试,这里改为自己的 ip 地址, 我们已经部署成功了,这个链接可以打开控制面板,我这里登录一下,目前是没有数据库的, 处于一个初步化的一个状态,这个目前用不到,先关掉吧。第三步是配置域名和证书,这里方法有很多,我就做一个简单的演示,因为我现在用的是那个 one panda, 一个 linux 面板,我就直接创建就可以了。这里创建一个返向代理, 首先可以配置证书,然后创建一个返乡代理,测试二起用选择证书,然后这里就写一个主机的地址就可以了,不用写公网 ip 地址。好,已经写好这个主机的地址 啊,端口可以测试访问一下,我们看到和访问 ip 地址的效果是一样的。第四步是安装同步插件,找到设置,这里有一个第三方插件,要关闭这个安全模式,然后我们进入市场, 搜索这个自己部署的一个同步插件,当然这个商店需要用一些特殊的网络技术,不然的话我访问起来是一个空白,这里直接安装好了,然后我们起用。这里先不管他 这个选项是如果我们配置好了,可以把这个链接发给其他的客户端,直接就可以使用了,就方便一点,我们第一次使用需要做一个完整的配置,这里我们选第三个,这两个都是起用已经配置好的服务,我们第一次用就用这个 好,这里是关键,我们因为是数据库同步,其他的是一些基于文件的和对象存储的,我们就选这个继续好了。关键环节 输入我们的链接,我直接输入 ip 地址吧,输入域名也可以,密码就是我们都可的设置的密码,数据库名字的话,这里需要创建一个。好了,填好之后呢,我们点测试, 他说我无法连接我的密码,写错了再测试。好了,这里有一个选项,要注意 询问是否拉取服务器的数据,或者稍后再进行一个设置, 因为我们服务器上也没有数据,如果说是在一个新的客户端,那我们就选第一个,我们现在就选第二个吧。设置好之后我们点这个启用,是否重启加载,这个我不太清楚是什么东西啊,就先修复吧, 这里需要做一个二次的一个确认,全部打勾就行了, 我理解重写服务器配置,这样的话就可以用我们本地的数据覆盖这个服务器上面的数据,远程配置错误重试跳过吧, 然后我们再去这个,哎,这里不要通知吧, 这里有一个同步设置,我们点到这个实时同步点应用,我们现在重新设置,刚才设置失败了,这里点丢弃, 但是还是出现了错误,我想我大概知道什么原因了,因为我们没有处理这个本地配置文件, 导致它这个内部处理出现了一些问题,但这个具体的东西我不太了解,我现在就用域名来试一下,欢迎回来,我现在查询了 github 的 官方文档,这里的跨域问题还需要一个处理, 我们把这个数据库做一个设置,找到我们的配置文件粘贴进去。现在我们重启服务,把之前的数据删掉。 好,现在重新部署镜像,现在做一个访问测试,可以正常访问我们反向代理,应该还是有效的。好,我们现在重新配置这个服务,把之前的全部删除。 这个翻译服务还是可以确认一下,不然的话全部是英文。这里我就快一点的第一次设置 yes, 输入服务器信息,这里继续数据库,继续这里的话, ip 地址或者域名应该都可以访问了,因为我们处理的那个跨域问题做一个测试。 好,我们看到连接成功了,现在是这个初步化服务器,我们重启,并且初步化服务 翻译已经可用。 ok, 这里做一个二次确认,确定覆盖服务器。 好,这里已经连接成功了,我们看到右上角有一个日字。好的,我们现在做一个同步的测试,我们回到手机端,手机端的话我们新建一个数据库。 好,因为新建数据库了,所以说我们要安装同步插件, 关闭安全模式,浏览社区插件 安装使用。 这里有一个选项,我们选第二项,因为我们已经不是第一次同步了,可以从其他的链接同步过来,有添加设备到同步 这里,我们有这个链接,选链接直接粘贴,其实我应该是复制这里的,这里的是所有的配置,刚才那个只是数据库, 这里要求输入密码。好了,已经生成一个链接了,我们复制一下。 好,输入地址和密码之后,我们直接重启,并且拉取远程数据。 经过翻译这个提示我们看到我们应该选第二个,这里是处理这个数据同步的一个冲突选项,我们选第二项。 好,可以看到已经同步到我电脑上的这个笔记了,刚才发现同步还是存在一些问题,可能是同步方案没有设置, 我们点这个实时同步应用,如果视频对你有帮助,欢迎发两条弹幕,我也会及时分享后续使用中的一些问题。可以了,现在应该是成功了。第一个总结是我们要参考官方的设置,把这个 配置文件做好,不能缺少,缺的话可能这个跨域问题会出现同步错误,后续可能会测试这个服务器数据的一个合并和这个数据的冲突处理,然后还有一些 ai 插件的一个应用。
68智慧工具坊 01:16查看AI文稿AI文稿
今天不讲漏洞,不讲攻击,我们讲浏览器上那个,你天天都能看见,但未必能懂得挂锁图标它怎么亮的,它又在什么时候骗你?每次打开 https, 网站,服务器会发 ssl 证书,里面有域名、公钥 和签发机构。浏览器不是直接信任证书,是从预安装的根证书库一层一层往上验,就像身份证靠公安局背书,整条链都没问题,挂锁才亮,但信任不是永久的。这个网站的证书已经被 c a 正式吊销了,浏览器直接全屏拦截,没有任何继续选项, 这叫硬失败。发现问题立刻拒绝连接,是最理想的安全状态。再看这个证书,过期同样红警告,但浏览器留了后门,点 点高级就能进,这叫卵失败。 o c s p 查询超时也是这个逻辑。浏览器问 c a, 证书还活着没,没有收到回复就默认放行。攻击者只要拦住 o c s p 请求,偷来的吊销证书照样能亮。挂锁 什么都没有做错,就被打穿了。用 o c s p stapling 原理一句话,服务器直接找 c a 拿证书,没被吊销的证明和证书一起发给你,浏览器不用单独问 c a, 攻击者根本拦不到。技术很简单,但真正部署的没有多少。所以小挂锁不是安全符号,是信任链完整的符号。
208小宇的网安逆袭记


